Carbonato usa daemons Docker expuestos para instalar Hermes Agent y propagarse
Resumen rápido
ThreatDown describe contenedores privilegiados, acceso remoto persistente y órdenes por Telegram; la exposición depende de que Docker acepte conexiones sin autenticación.
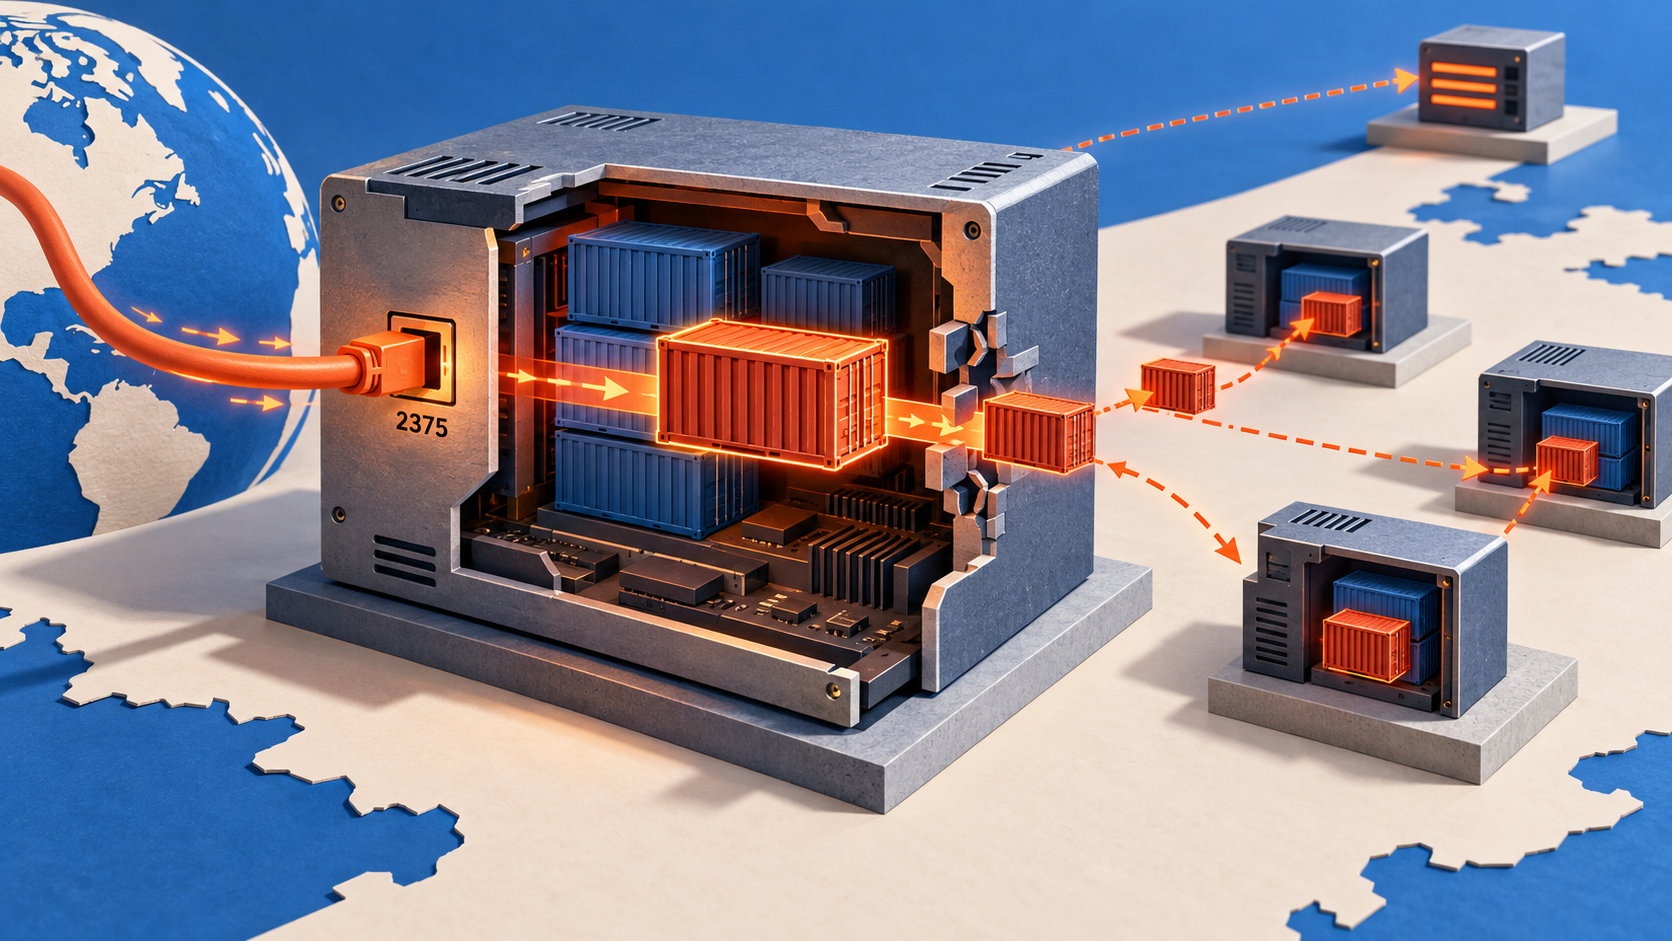
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Docker expuesto en puerto 2375 propaga contenedores de Carbonato.
Síntesis y análisis propios a partir de la cobertura de The Hacker News; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
Según The Hacker News, investigadores de ThreatDown describen una botnet llamada Carbonato que busca daemons Docker expuestos sin autenticación en el puerto 2375.
El malware explora redes cercanas cada cinco minutos para localizar otros daemons accesibles y continuar su propagación.
Una vez encuentra un host, Carbonato inicia un contenedor privilegiado para ejecutar órdenes en el sistema subyacente, establecer acceso persistente y seguir buscando objetivos.
En cada sistema instala el marco de agente de IA Hermes Agent sin modificarlo y sustituye su archivo de instrucciones SOUL.md por una versión que prioriza órdenes por Telegram, persistencia y credenciales.
La cadena descrita abre un túnel SSH inverso hacia un relé en Costa Rica, instala un servidor SSH con una clave de los operadores y notifica por Telegram los detalles del nuevo despliegue.
Carbonato se presenta como componente del sistema y utiliza tareas cron y scripts de vigilancia para volver a iniciar el implante si se eliminan sus archivos.
ThreatDown señala que Hermes Agent permite a los operadores enviar tareas por Telegram y que la configuración da prioridad a claves de API de IA y otras credenciales.
Análisis de Defensops
El acceso inicial no requiere una vulnerabilidad nueva: depende de una interfaz Docker que acepte conexiones remotas sin autenticación. El contenedor privilegiado convierte esa exposición en capacidad de ejecutar órdenes sobre el host. Por ello, el primer límite a comprobar es si el daemon escucha desde redes no previstas y qué controles restringen quién puede crear contenedores privilegiados.
La propagación periódica y los mecanismos de persistencia amplían el problema más allá del primer servidor. Un inventario que solo revise Docker expuesto a internet puede dejar fuera movimientos hacia daemons alcanzables desde redes internas. La búsqueda debe correlacionar creación de contenedores privilegiados, conexiones a servicios Docker, cambios en cron y actividad SSH inesperada entre hosts.
Hermes Agent es un marco legítimo usado aquí con instrucciones alteradas. La noticia no demuestra que el modelo decida por sí solo la estrategia de la operación ni que todas las credenciales buscadas hayan sido robadas. La combinación de Telegram, túnel SSH y un agente que ejecuta tareas sí ofrece a los operadores varias vías para conservar control y cambiar acciones después del compromiso.
Prioridades de revisión
Con urgencia, inventariar daemons Docker que escuchen en el puerto 2375 y confirmar que ninguno sea accesible sin autenticación desde internet o redes internas no autorizadas; restringir de inmediato cualquier exposición encontrada.
Revisar los hosts expuestos para identificar contenedores privilegiados creados sin autorización y preservar sus registros, configuración y marcas temporales antes de eliminarlos.
Buscar conexiones SSH inversas inesperadas, servidores SSH añadidos y notificaciones o tráfico hacia Telegram desde servidores Docker, correlacionados con la creación de contenedores.
Inspeccionar nuevas tareas cron, scripts de vigilancia y archivos SOUL.md asociados a instalaciones de Hermes Agent en hosts donde ese marco no estuviera previsto.
Si se confirma compromiso, aislar los sistemas afectados y revisar las claves de API y otras credenciales accesibles desde ellos antes de restablecer los servicios.
Qué no se ha confirmado
La cobertura no cifra el número de servidores comprometidos ni identifica organizaciones afectadas.
No establece si los operadores obtuvieron efectivamente claves de API o lograron ejecutar tareas adicionales mediante Hermes Agent.
Las pistas de idioma, zona horaria e infraestructura sugieren una ubicación de los operadores, pero no constituyen una atribución confirmada.
Fuente
The Hacker News. Fecha indicada: 2026-09-28.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


