PoeLLM convierte servidores de IA expuestos en mineros y plataformas de propagación
Black Lotus Labs atribuye a la campaña más de 3.400 servidores comprometidos; el malware obtiene su dirección de mando a partir de un poema alojado en GitHub.
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
Black Lotus Labs atribuye a la campaña más de 3.400 servidores comprometidos; el malware obtiene su dirección de mando a partir de un poema alojado en GitHub.


La campaña MALFEX combina scripts de instalación, dependencias encadenadas y descargas posteriores; tres paquetes seguían disponibles según los investigadores citados.
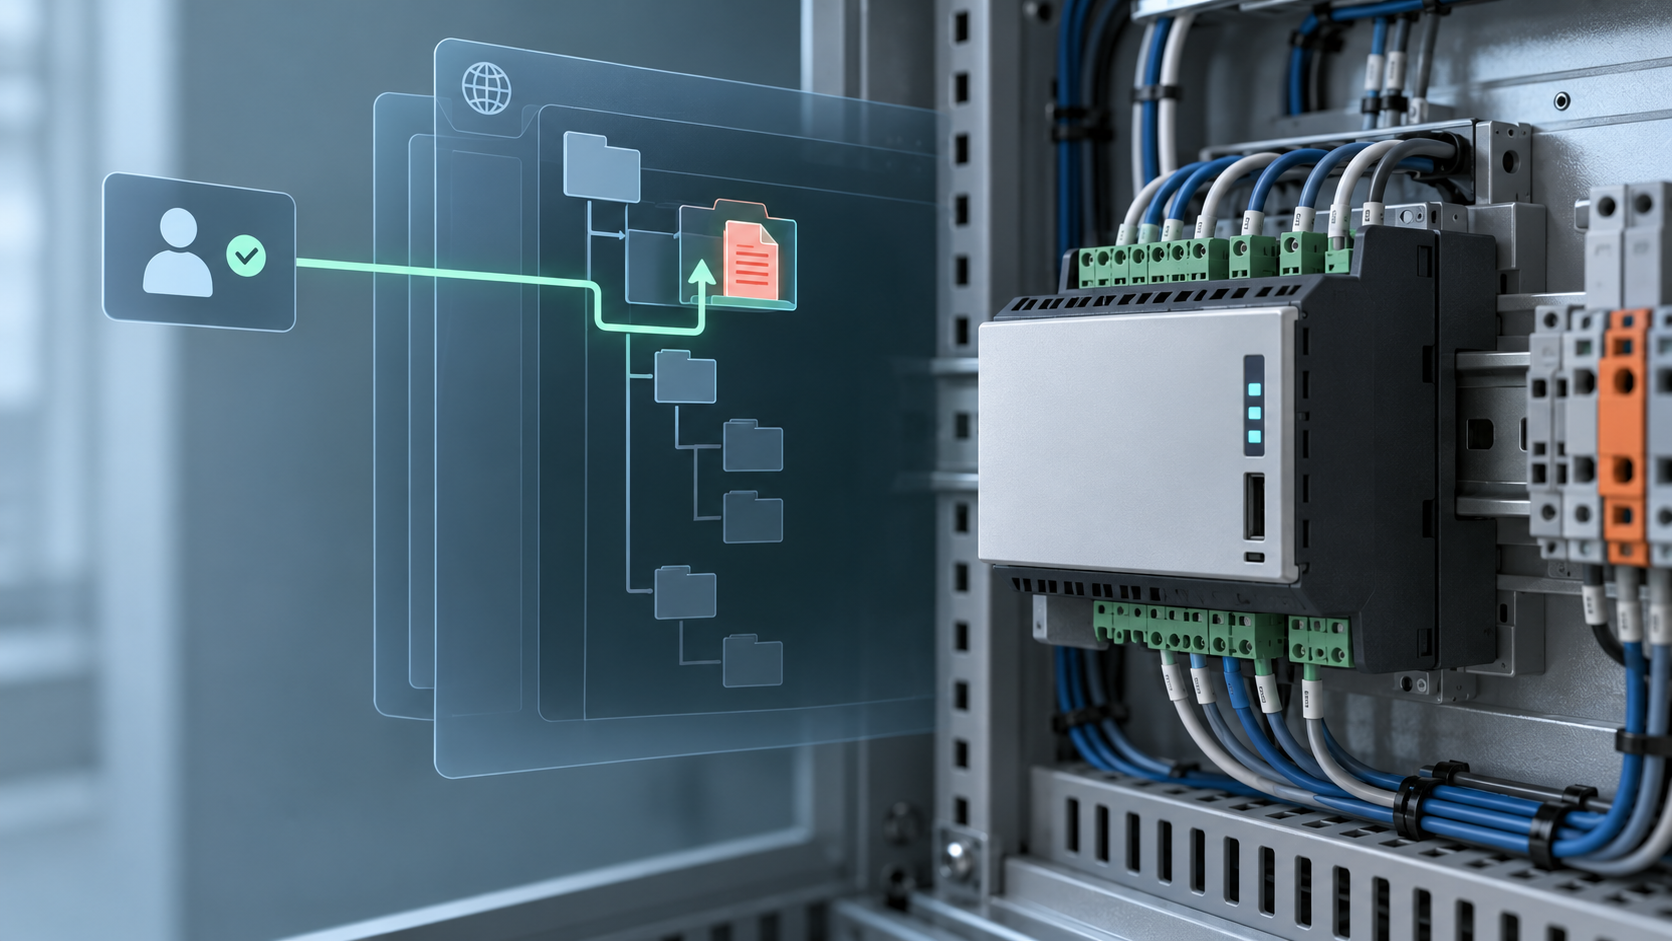
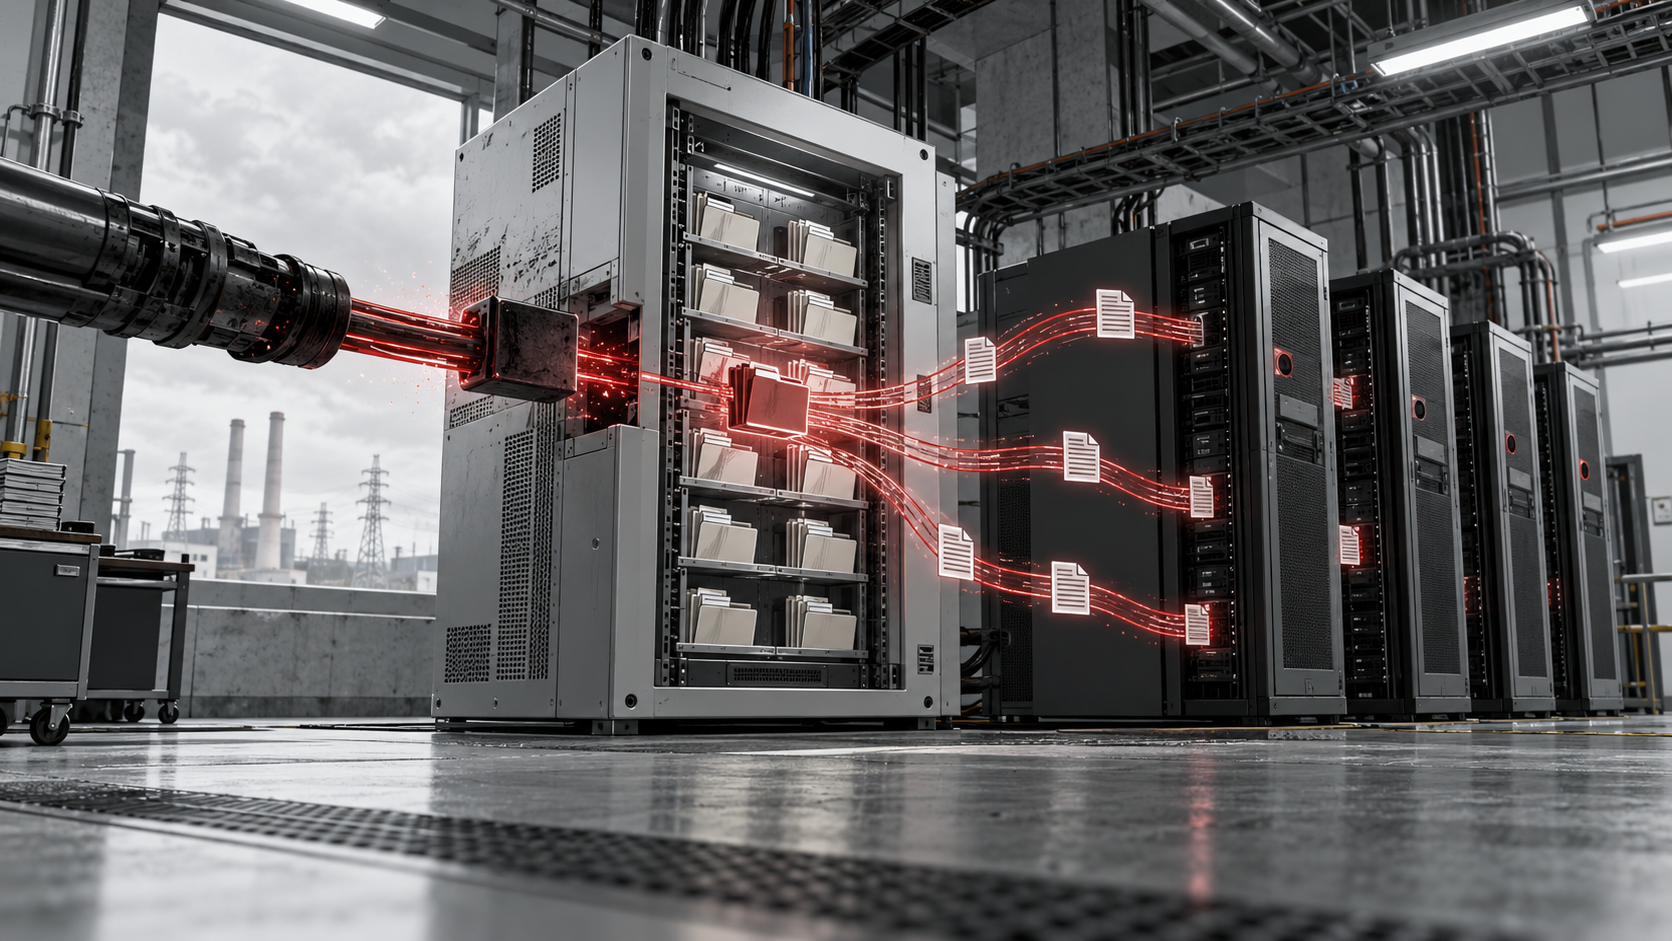
El acceso exige una cuenta autenticada y queda limitado a los permisos del servidor web; Satel Iberia indica que corrigió el fallo en V7.2a.
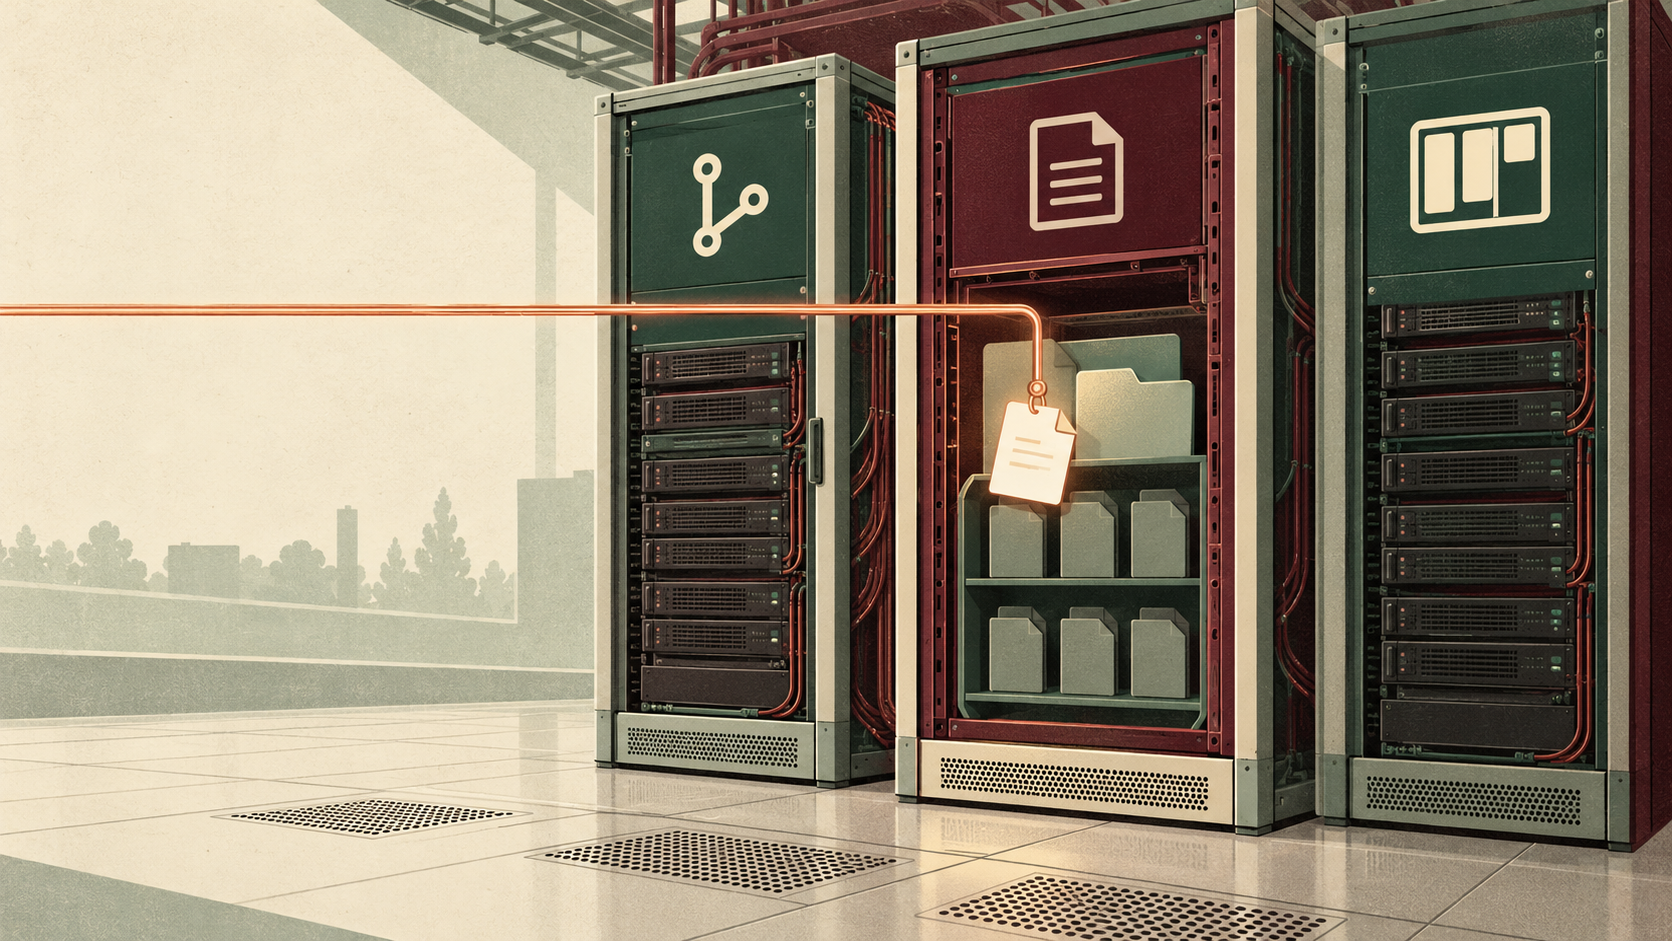
El atacante debe conocer la ruta exacta del archivo y no puede listar directorios; CERT-EU pide priorizar instancias expuestas y revisar sus registros.
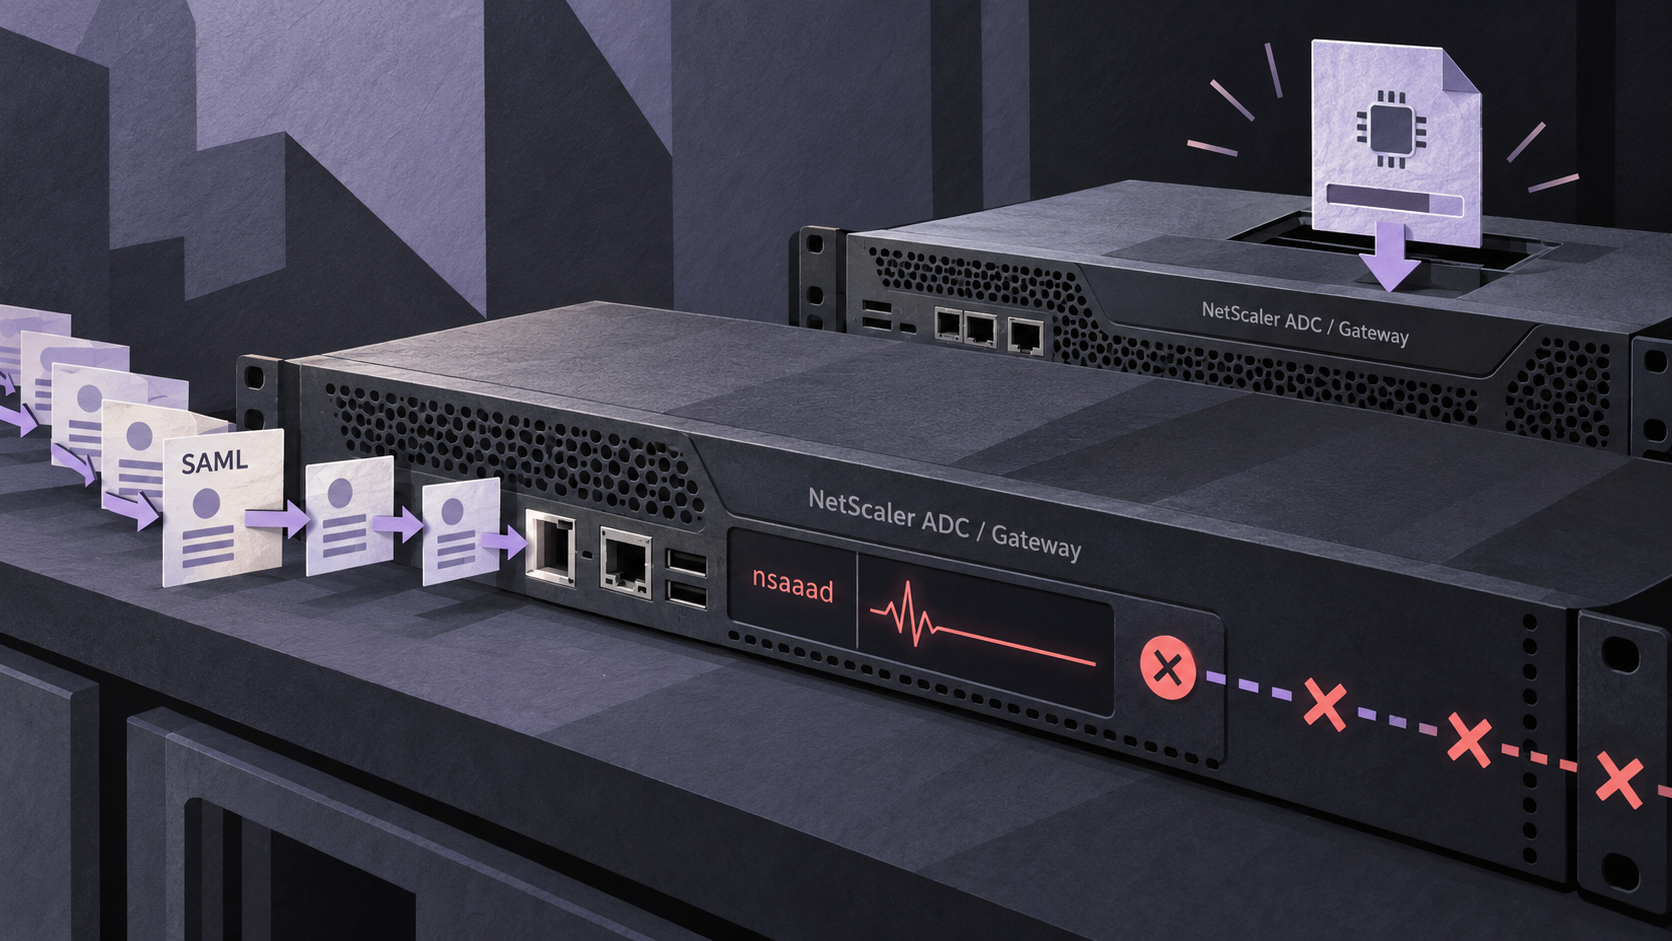
CVE-2026-88779 puede dejar el servicio fuera de línea; los equipos que instalaron los parches anteriores deben actualizarse otra vez si usan la configuración afectada.
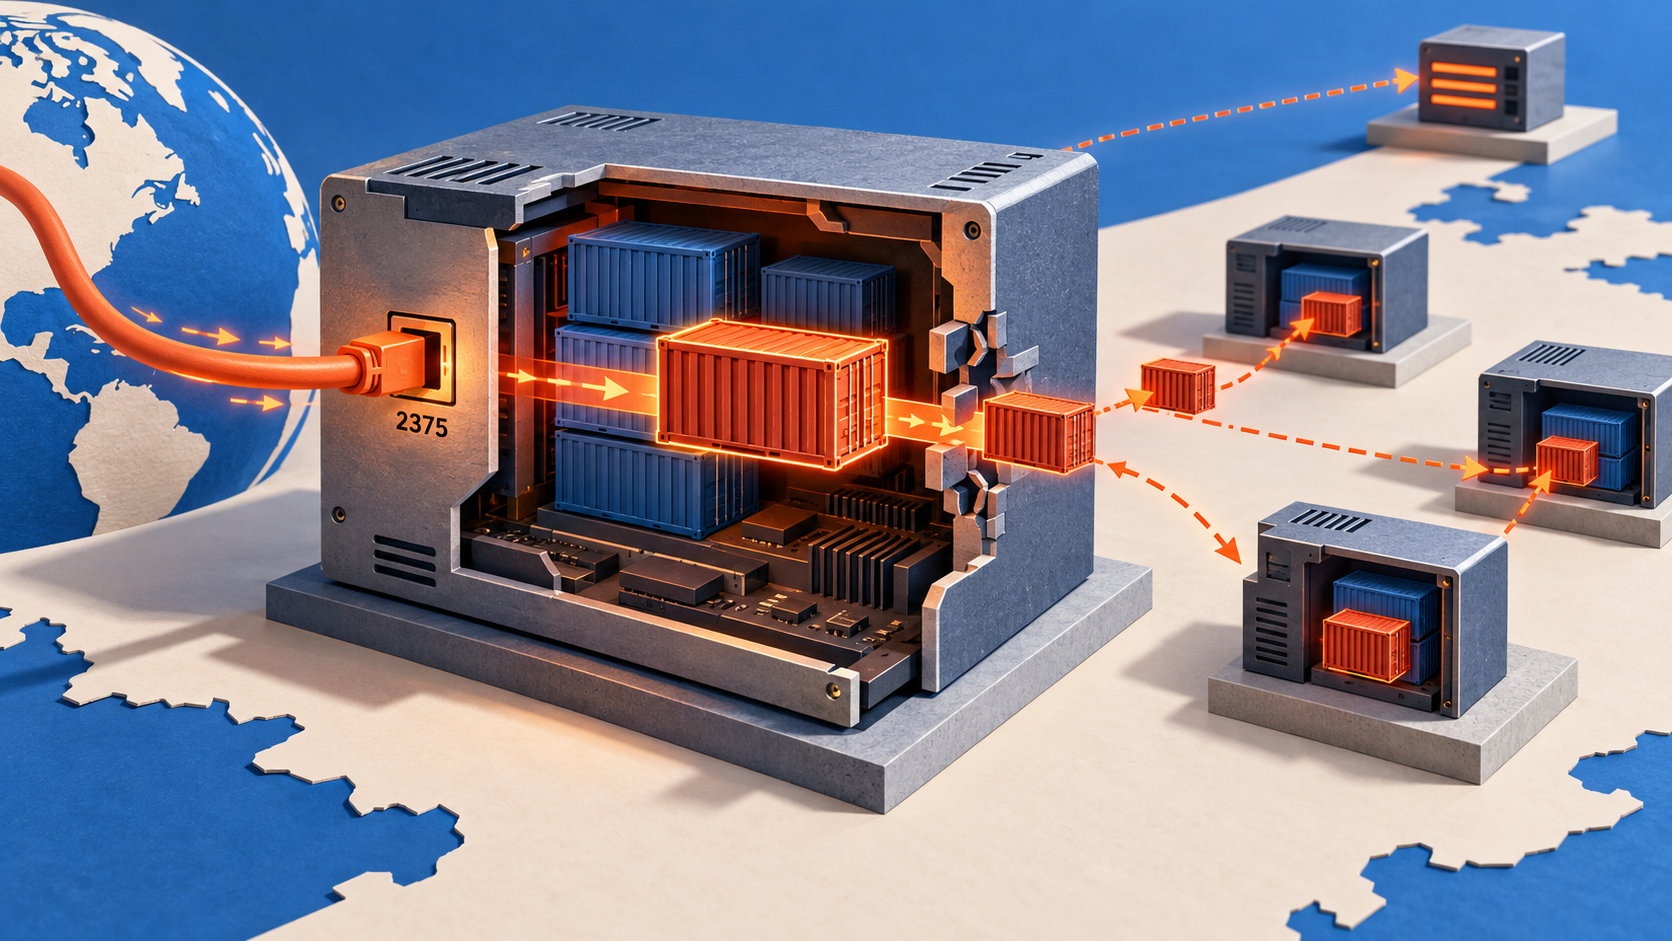
ThreatDown describe contenedores privilegiados, acceso remoto persistente y órdenes por Telegram; la exposición depende de que Docker acepte conexiones sin autenticación.
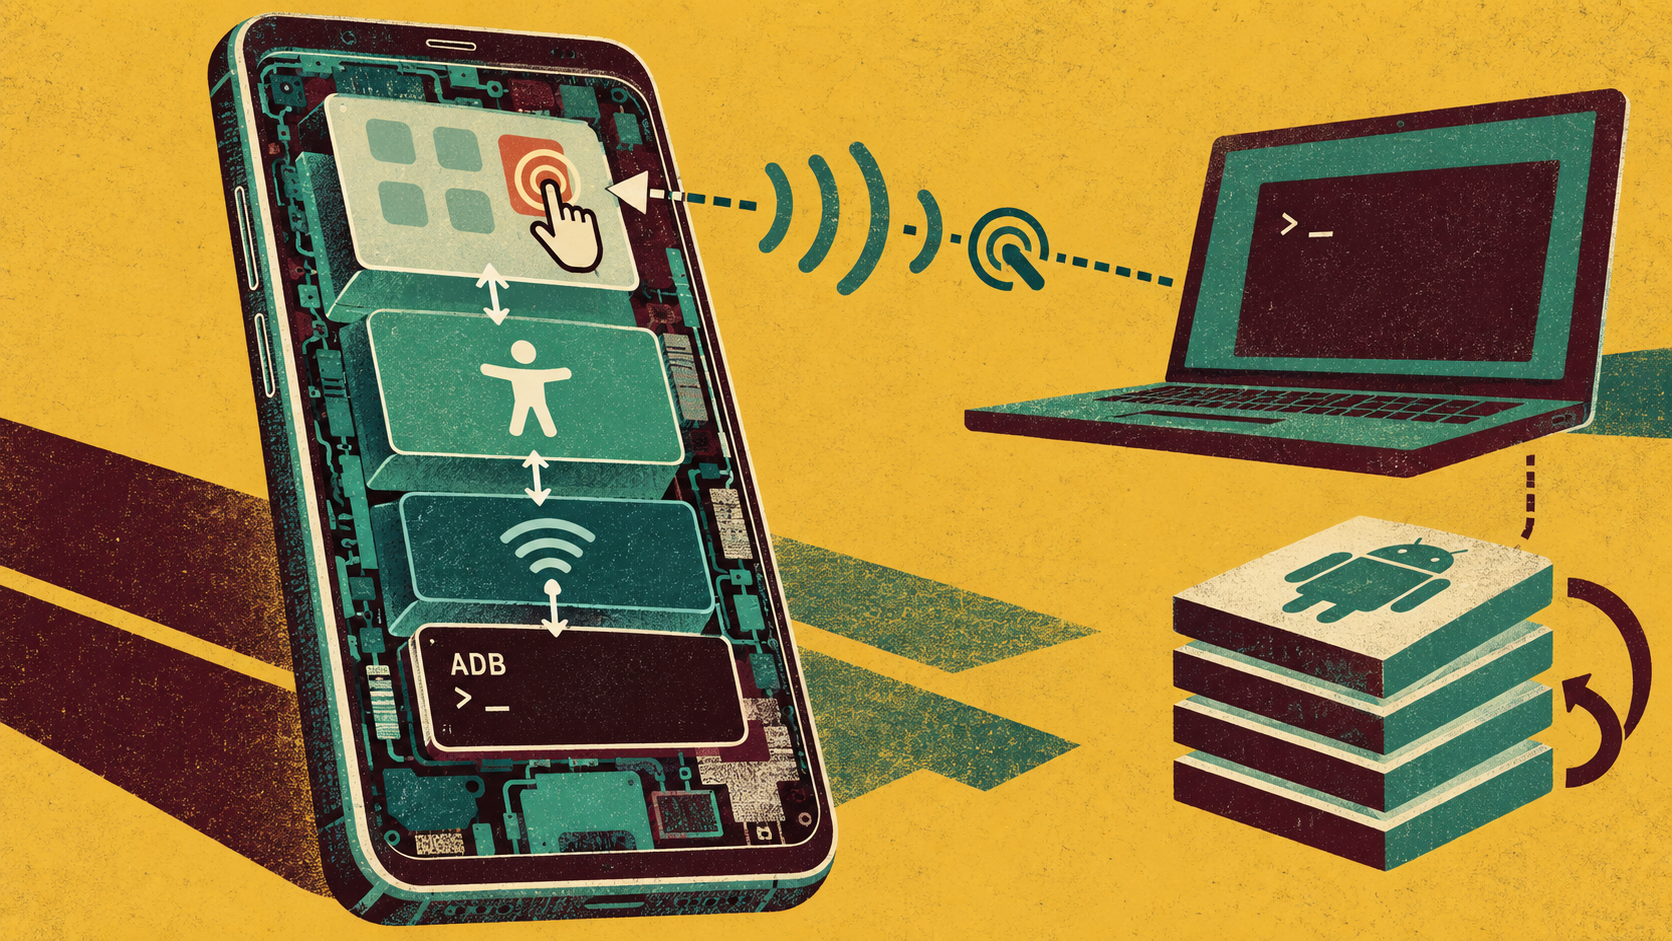
Cleafy identificó casi cien despliegues del panel desde abril; su versión reciente clasifica teléfonos con Gemini, pero esa cifra no mide víctimas.
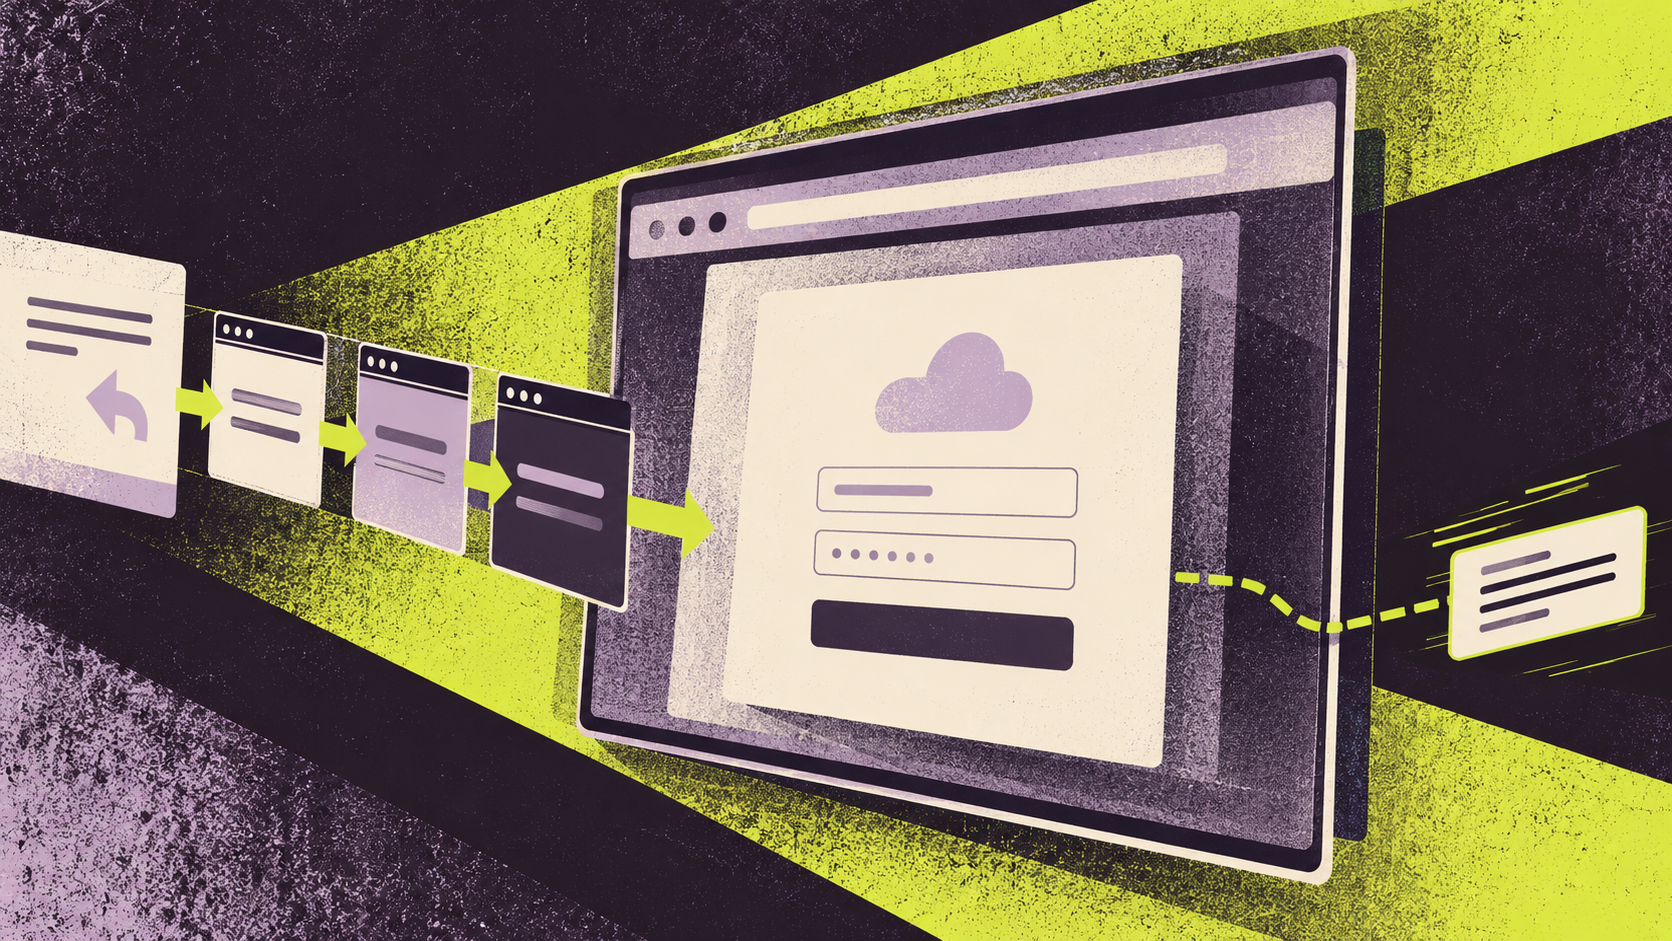
Según Proofpoint, la campaña pasa de una invitación aparentemente inocua a un acceso a OneDrive intermediado que puede capturar credenciales y cookies de sesión.
CVE-2026-102255 afecta a WorkPlace y puede alcanzar funciones internas; los hotfixes anteriores de septiembre no bastan para estas cuatro fallas nuevas.
Black Lotus Labs atribuye a la campaña más de 3.400 servidores comprometidos; el malware obtiene su dirección de mando a partir de un poema alojado en GitHub.
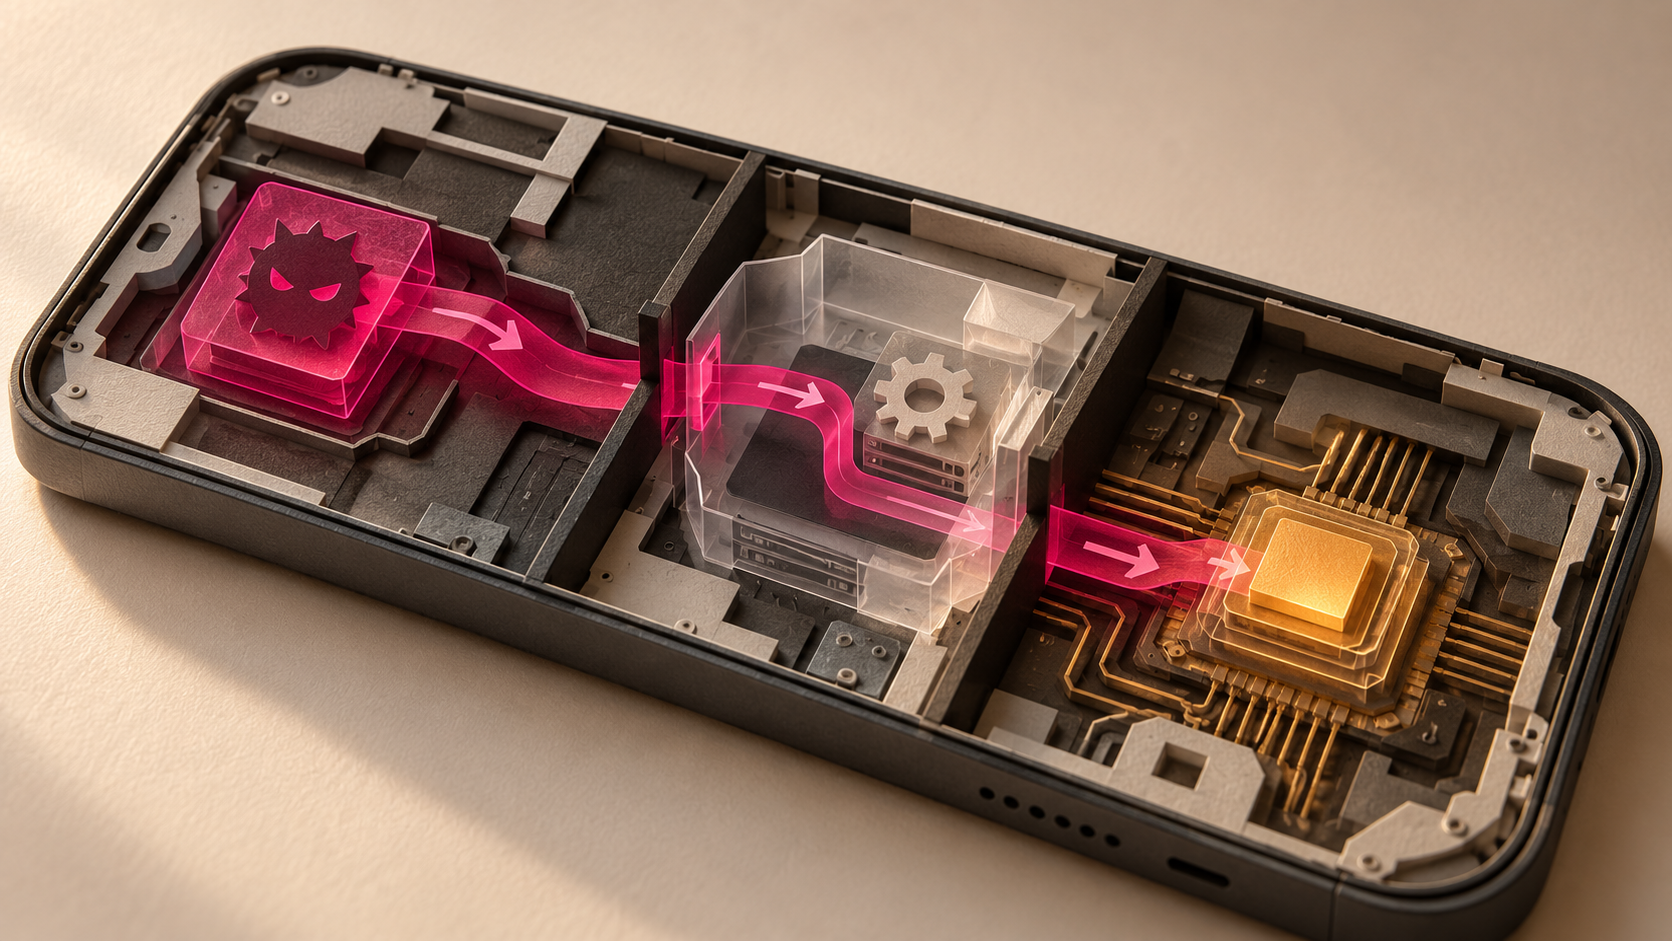
La cadena pasa por AtlasService y olc2; el investigador la probó en dos modelos, mientras el fabricante aún no había publicado una corrección.
Dos vías requieren permisos de administrador y pueden permitir ejecutar código; otra permite leer archivos fuera del directorio previsto a un usuario autenticado.