INCIBE detalla tres fallos en BugTracker.NET 3.6.8 sin solución reportada
Dos vías requieren permisos de administrador y pueden permitir ejecutar código; otra permite leer archivos fuera del directorio previsto a un usuario autenticado.
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
Dos vías requieren permisos de administrador y pueden permitir ejecutar código; otra permite leer archivos fuera del directorio previsto a un usuario autenticado.
El supervisor financiero pidió revisar sistemas expuestos y controles de acceso en todo el sector; la presunta participación de herramientas de IA sigue sin confirmar.
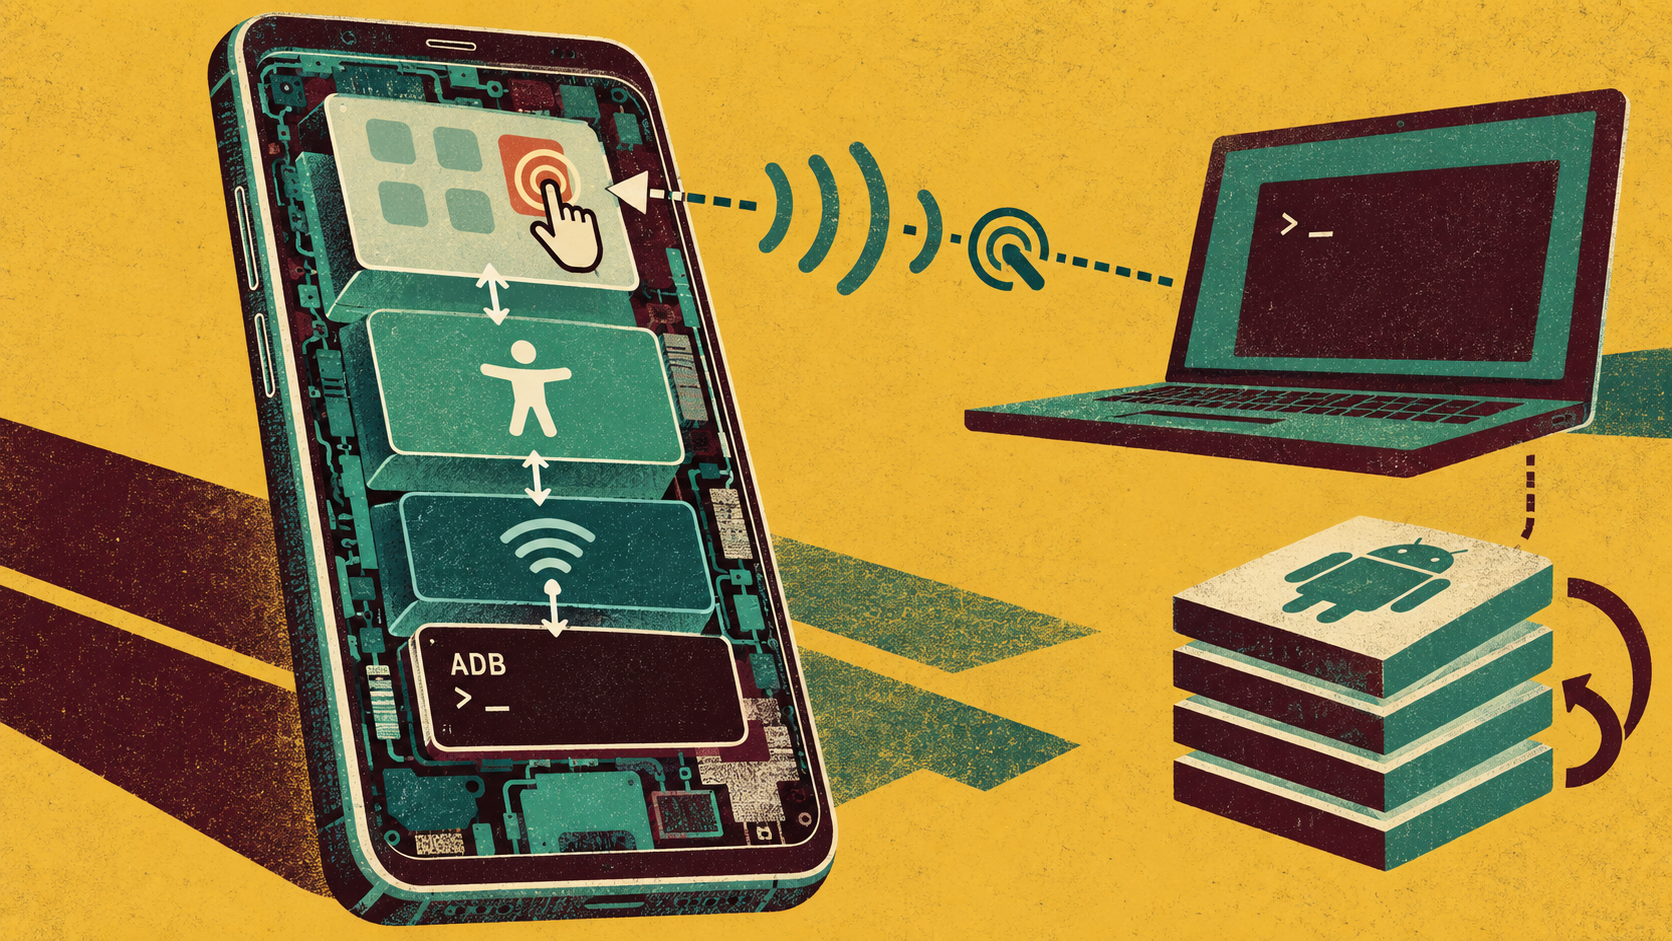
Cleafy identificó casi cien despliegues del panel desde abril; su versión reciente clasifica teléfonos con Gemini, pero esa cifra no mide víctimas.
La universidad danesa estima que los registros de hasta 200.000 usuarios podrían estar afectados, pero aún no sabe qué datos se descargaron ni cuántas personas figuran en ellos.
La cuenta difundió contenido relacionado con un token cripto y la empresa retiró las publicaciones; todavía investiga cómo se produjo el acceso.
Solo las aplicaciones verificadas como herramientas de accesibilidad podrán usar esa API cuando se active el modo; el cambio apunta al abuso por troyanos bancarios y spyware.
The Hacker News recoge nuevos detalles policiales sobre el acceso a almacenamiento en la nube, la extorsión con muestras de datos y el rastreo de pagos en criptomonedas.
Sucuri describe ocho componentes redundantes y un canal de mando apoyado en Ethereum; todavía no se conoce cómo entró el malware en los sitios afectados.
La herramienta llena temporalmente el disco durante la descarga; no hay confirmación independiente de su alcance ni aviso o corrección de Microsoft.
Aikido mostró que el token compartido entre proyectos también sirve para solicitudes de fusión por email y puede activar CI/CD si se filtra.
El Gobierno investiga además si el agente escribió archivos en un servidor interno; hasta ahora no hay indicios de acceso a historiales personales ni a otros sistemas.
La prueba de VUsec usa predicciones de salto obsoletas tras reutilizar código JIT; el resultado experimental no equivale a obtener la contraseña en claro.