SonicWall corrige una nueva SSRF previa al inicio de sesión en SMA1000
CVE-2026-102255 afecta a WorkPlace y puede alcanzar funciones internas; los hotfixes anteriores de septiembre no bastan para estas cuatro fallas nuevas.
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
CVE-2026-102255 afecta a WorkPlace y puede alcanzar funciones internas; los hotfixes anteriores de septiembre no bastan para estas cuatro fallas nuevas.
Uno afecta a un widget JavaScript de casillas y el otro al manejo de objetos Array en PDF; el fabricante ya distribuyó correcciones, según Cisco Talos.
El acceso exige una cuenta autenticada y queda limitado a los permisos del servidor web; Satel Iberia indica que corrigió el fallo en V7.2a.
El atacante debe conocer la ruta exacta del archivo y no puede listar directorios; CERT-EU pide priorizar instancias expuestas y revisar sus registros.
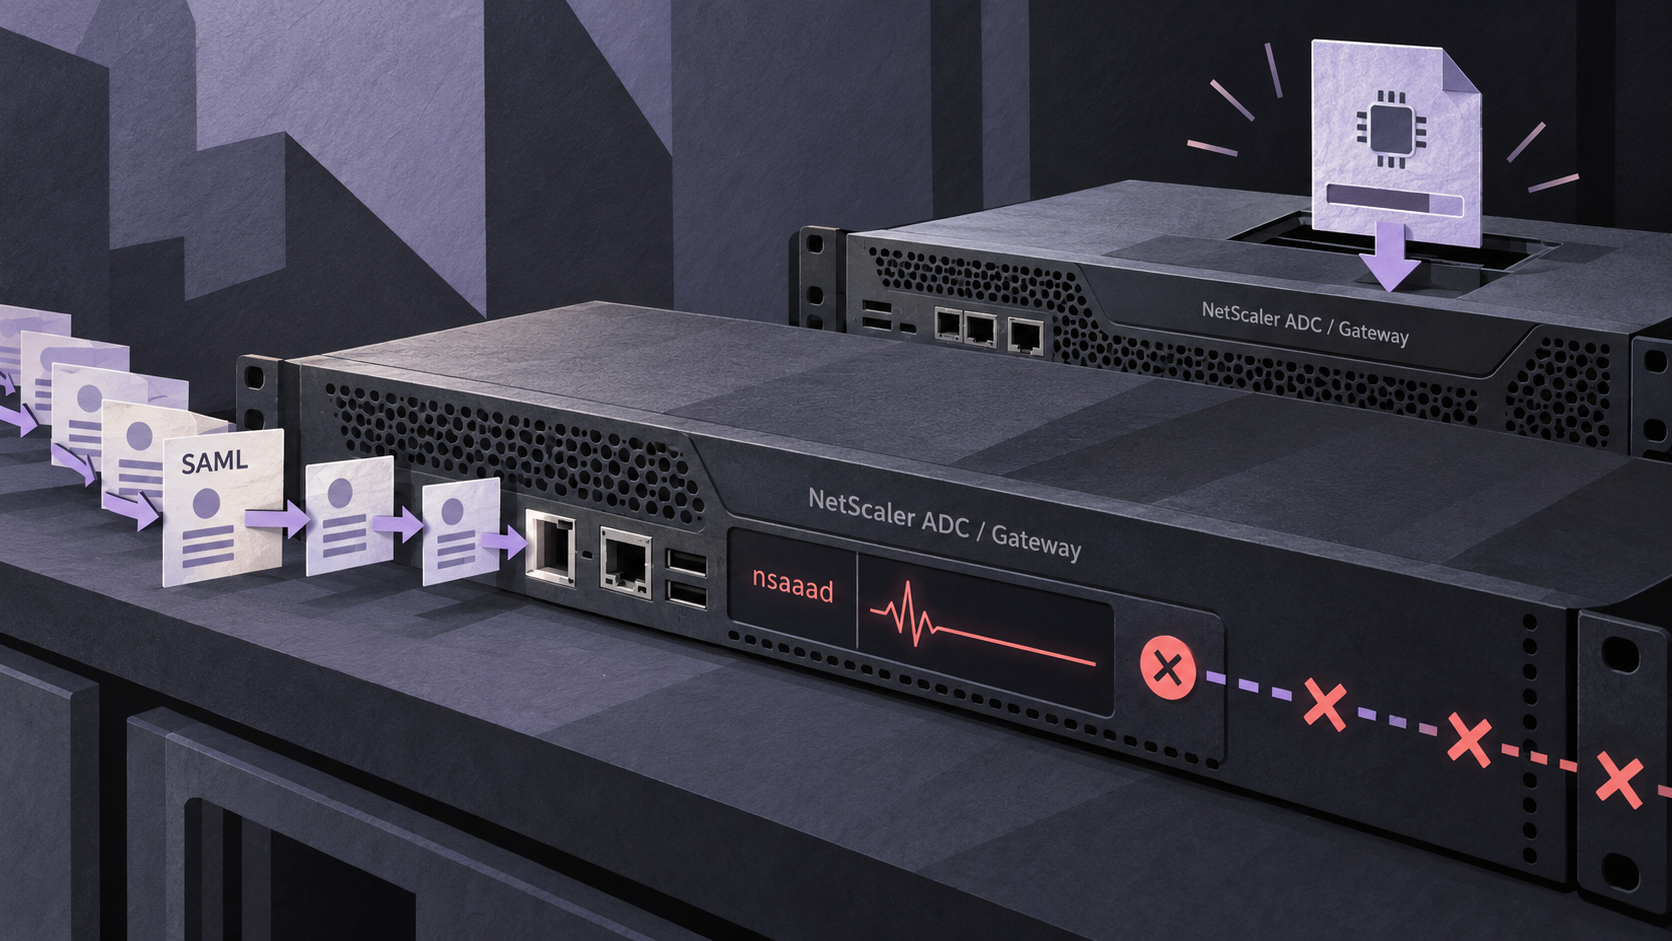
CVE-2026-88779 puede dejar el servicio fuera de línea; los equipos que instalaron los parches anteriores deben actualizarse otra vez si usan la configuración afectada.
La falla exige una cuenta con acceso a Duo Agent Platform y una configuración de flujo manipulada; las instancias que usan el gateway alojado por GitLab quedan fuera.
Dos fallos de máxima gravedad afectan al módulo Authorization; la actualización 1.18.0 también corrige otras cuatro vías de acceso privilegiado.
INCIBE destaca un fallo crítico que permitiría a un usuario autenticado con privilegios elevados manipular contenido descargado antes de su uso.
CVE-2026-13043 requiere acceso local autenticado y afecta a versiones anteriores a 8.00.26.0012; INCIBE recomienda actualizar el agente.
INCIBE describe un desbordamiento remoto, ejecución de comandos como root y contraseñas previsibles; esta última condición depende del uso de keytab.
Tres fallos figuran como críticos; afectan a mod_http2, mod_rewrite y mod_ssl, aunque su exposición depende del módulo, la configuración y la versión.
El aviso identifica parámetros y rutas afectados y sitúa la corrección en el parche de abril 20260402; no registra explotación confirmada.