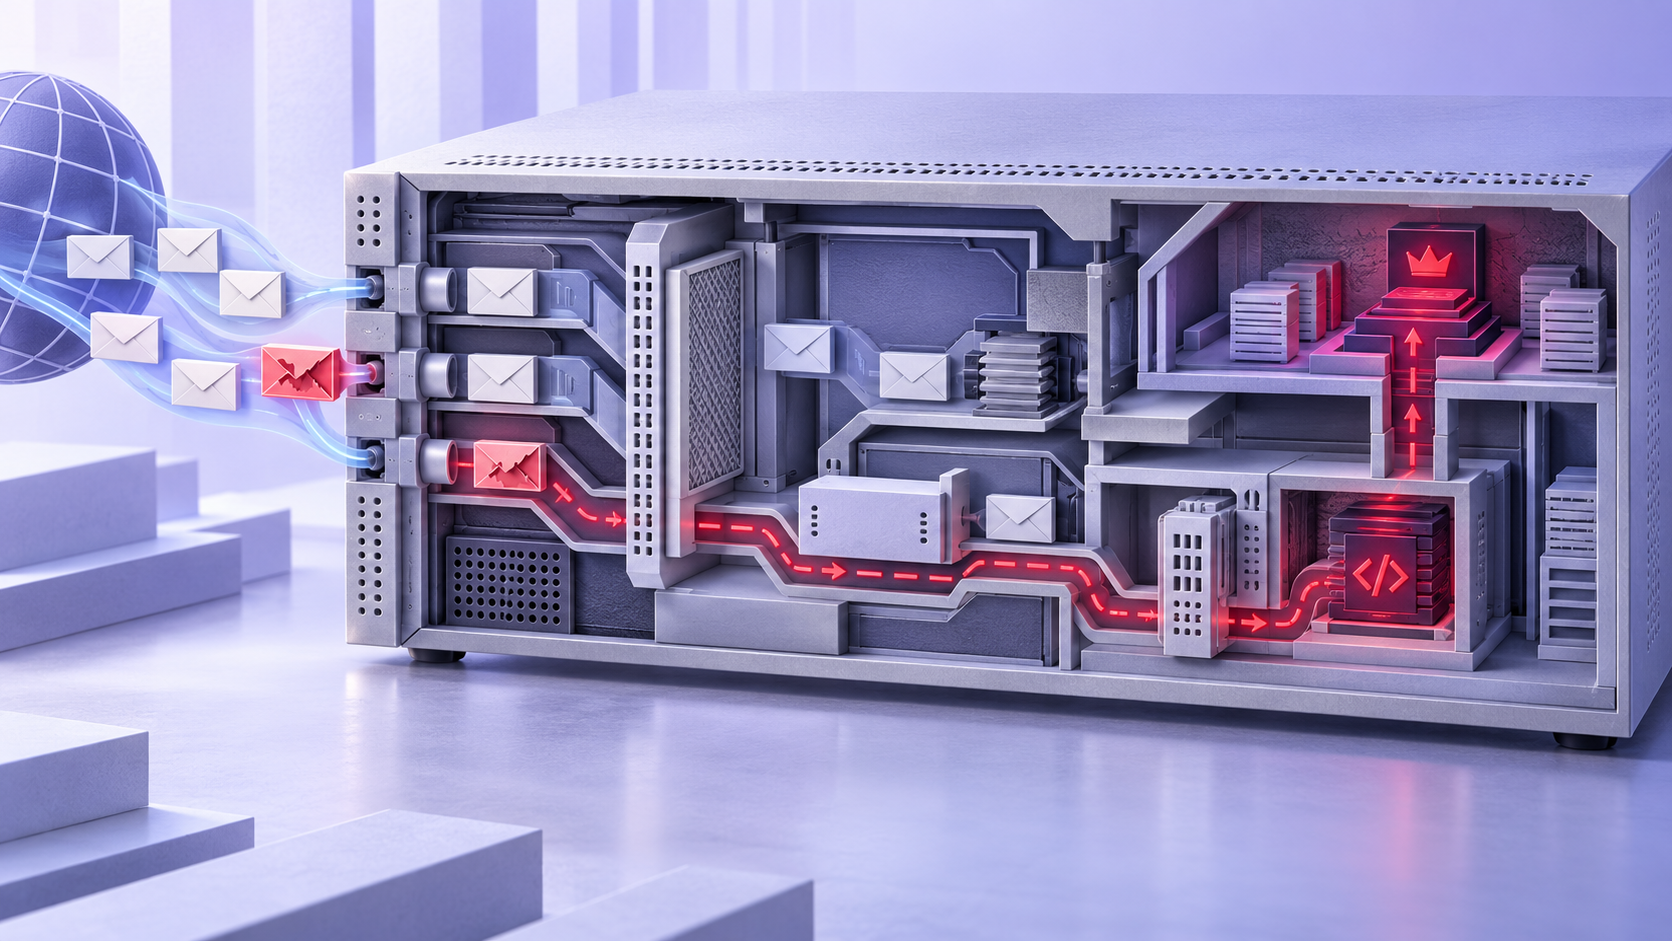
Kiteworks corrige una cadena de ejecución remota en Email Protection Gateway
El fallo CVE-2026-54154 permite encadenar rutas públicas, inyección de código y ausencia de autenticación; afecta a versiones anteriores a 9.4.1.
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
El fallo CVE-2026-54154 permite encadenar rutas públicas, inyección de código y ausencia de autenticación; afecta a versiones anteriores a 9.4.1.
El fallo CVE-2026-93485 convierte un atributo HTML reformateado en script activo; depende de que el comentario aparezca en la página y de la sesión de quien la visite.
INCIBE-CERT publicó el 01/10/2026 un aviso sobre Múltiples vulnerabilidades en Entradium de Crocantickets. La fuente oficial menciona CVE-2026-7173, CVE-2026-7174, CVE-2026-7175, CVE-2026-7176; comprueba el alcance y las medidas en el aviso original.
The Hacker News identifica el tratamiento de valores en SVG, el CVE-2026-94545 y una comprobación directa necesaria en aplicaciones Node.js.
El análisis atribuido a CERT Polska identifica dos fallos encadenados, huellas en registros previas al parche y comprobaciones necesarias tras actualizar RouterOS.
La empresa afirma que no vio señales de compromiso y pide a quienes alojan Advanced Forms consultar soporte; aún no publica detalles técnicos ni CVE.
INCIBE sitúa el riesgo en aplicaciones que incorporan datos controlados por atacantes al SVG generado; Edge y los usos sin esos datos quedan fuera del alcance descrito.
El PDF con una fuente manipulada demuestra una escritura fuera de límites, pero no ejecución de código; los indicios sobre WhatsApp no prueban una vía de entrega.
CVE-2026-84411 permite, según el aviso citado, una petición manipulada con efecto de código root o denegación de servicio; el rango de versiones requiere aclaración.
Mandiant observó web shells en decenas de sistemas de varios sectores; una variante de la ruta permite alcanzar PSEMHUB cuando el filtro busca solo la cadena literal.
INCIBE-CERT alerta de CVE-2026-86950 en iOS, iPadOS y macOS. Un archivo manipulado podría permitir ejecutar código; Apple señala posible explotación dirigida y recomienda actualizar.
El aviso de OpenSSL del 29 de septiembre describe una vulnerabilidad de severidad alta en DTLS que puede exponer memoria del proceso o provocar una caída. Conviene identificar las versiones desplegadas y planificar la actualización correspondiente.