SonicWall corrige una nueva SSRF previa al inicio de sesión en SMA1000

Resumen rápido
CVE-2026-102255 afecta a WorkPlace y puede alcanzar funciones internas; los hotfixes anteriores de septiembre no bastan para estas cuatro fallas nuevas.
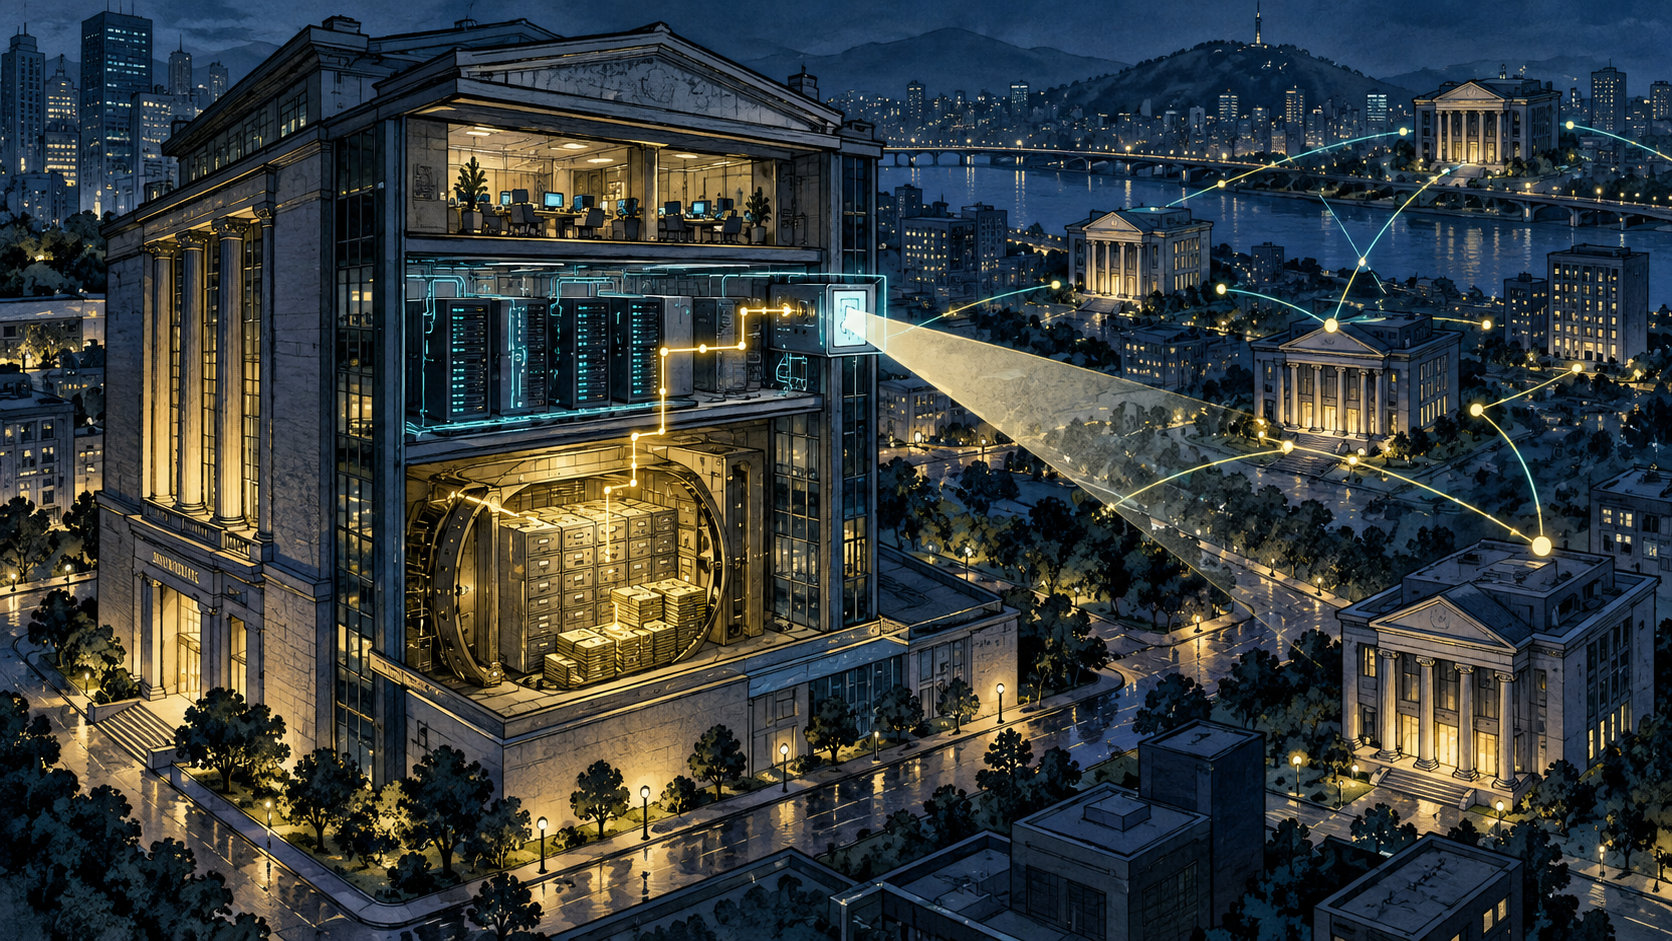
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Petición sin autenticar atraviesa un gateway SMA1000.
Síntesis y análisis propios a partir de la cobertura de The Hacker News; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
Según The Hacker News, SonicWall publicó hotfixes para cuatro vulnerabilidades en dispositivos SMA1000 y no tiene evidencia de que estas cuatro se estén explotando en ataques.
CVE-2026-102255 es una SSRF en WorkPlace accesible antes de autenticarse; SonicWall indicó que podría permitir alcanzar funciones internas y realizar operaciones no autorizadas, sin precisar cuáles.
Los modelos afectados son SMA1000 6210, 7210 y 8200v. En la rama 12.4.3 se corrige desde 12.4.3-03670 y en la 12.5.0 desde 12.5.0-03082.
Las versiones 12.4.3-03526 y 12.5.0-02952, publicadas como corrección de fallas explotadas en septiembre, también están afectadas por las nuevas vulnerabilidades.
Las otras tres fallas exigen inicio de sesión: CVE-2026-102256 es inyección de comandos con acceso administrador, CVE-2026-102257 afecta a la extracción de archivos en AMC y CVE-2026-102258 es XSS almacenado en AMC.
La cobertura señala que SSL-VPN en los firewalls SonicWall y la serie SMA 100 no están afectados; el hotfix se obtiene en MySonicWall y el dispositivo reinicia al terminar la instalación.
Análisis de Defensops
La diferencia operativa con las fallas publicadas anteriormente está en los identificadores y en el nivel de hotfix necesario. Una organización que aplicó la corrección de septiembre puede seguir expuesta a estas cuatro vulnerabilidades. La prioridad es comprobar la compilación exacta del dispositivo, no limitarse a confirmar que está en una rama 12.4.3 o 12.5.0.
El acceso previo a la autenticación de WorkPlace amplía la superficie de riesgo cuando ese portal está expuesto a Internet. Sin embargo, la fuente no demuestra que la SSRF nueva permita ejecutar comandos por sí sola ni que pueda encadenarse con las otras tres fallas. Su alcance funcional concreto sigue sin estar descrito por SonicWall.
El resto de fallas requiere cuentas con acceso, por lo que también importa la protección de la administración del appliance. La ausencia de explotación observada comunicada por SonicWall no equivale a riesgo nulo; solo delimita la evidencia disponible en el momento del aviso. El reinicio al instalar el hotfix debe incorporarse a la ventana de mantenimiento.
Prioridades de revisión
Inventariar los dispositivos SMA1000 6210, 7210 y 8200v y verificar en cada uno la versión completa del platform-hotfix, incluidas las instalaciones corregidas en septiembre.
Obtener el hotfix correspondiente desde MySonicWall, programar el reinicio y confirmar tras la instalación que la versión es al menos 12.4.3-03670 o 12.5.0-03082, según la rama desplegada.
Mientras se completa la actualización, revisar qué instancias de WorkPlace son accesibles desde Internet y limitar la exposición innecesaria conforme al uso real del acceso remoto.
Revisar los registros de acceso al portal y de administración del appliance para identificar solicitudes o cambios inesperados, sin presentar como compromiso confirmado patrones que aún no tienen indicadores específicos para estas cuatro fallas.
Qué no se ha confirmado
SonicWall no detalló qué funciones internas pueden alcanzarse mediante CVE-2026-102255.
No se ha confirmado si la SSRF nueva puede encadenarse con las otras tres vulnerabilidades.
Según la cobertura, SonicWall no tenía evidencia de explotación de estas cuatro fallas en el momento del aviso.
Fuente
The Hacker News. Fecha indicada: 2026-10-07.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.