RatHat usa acceso ADB en Android y un panel que reconstruye sus aplicaciones maliciosas
Resumen rápido
Cleafy identificó casi cien despliegues del panel desde abril; su versión reciente clasifica teléfonos con Gemini, pero esa cifra no mide víctimas.
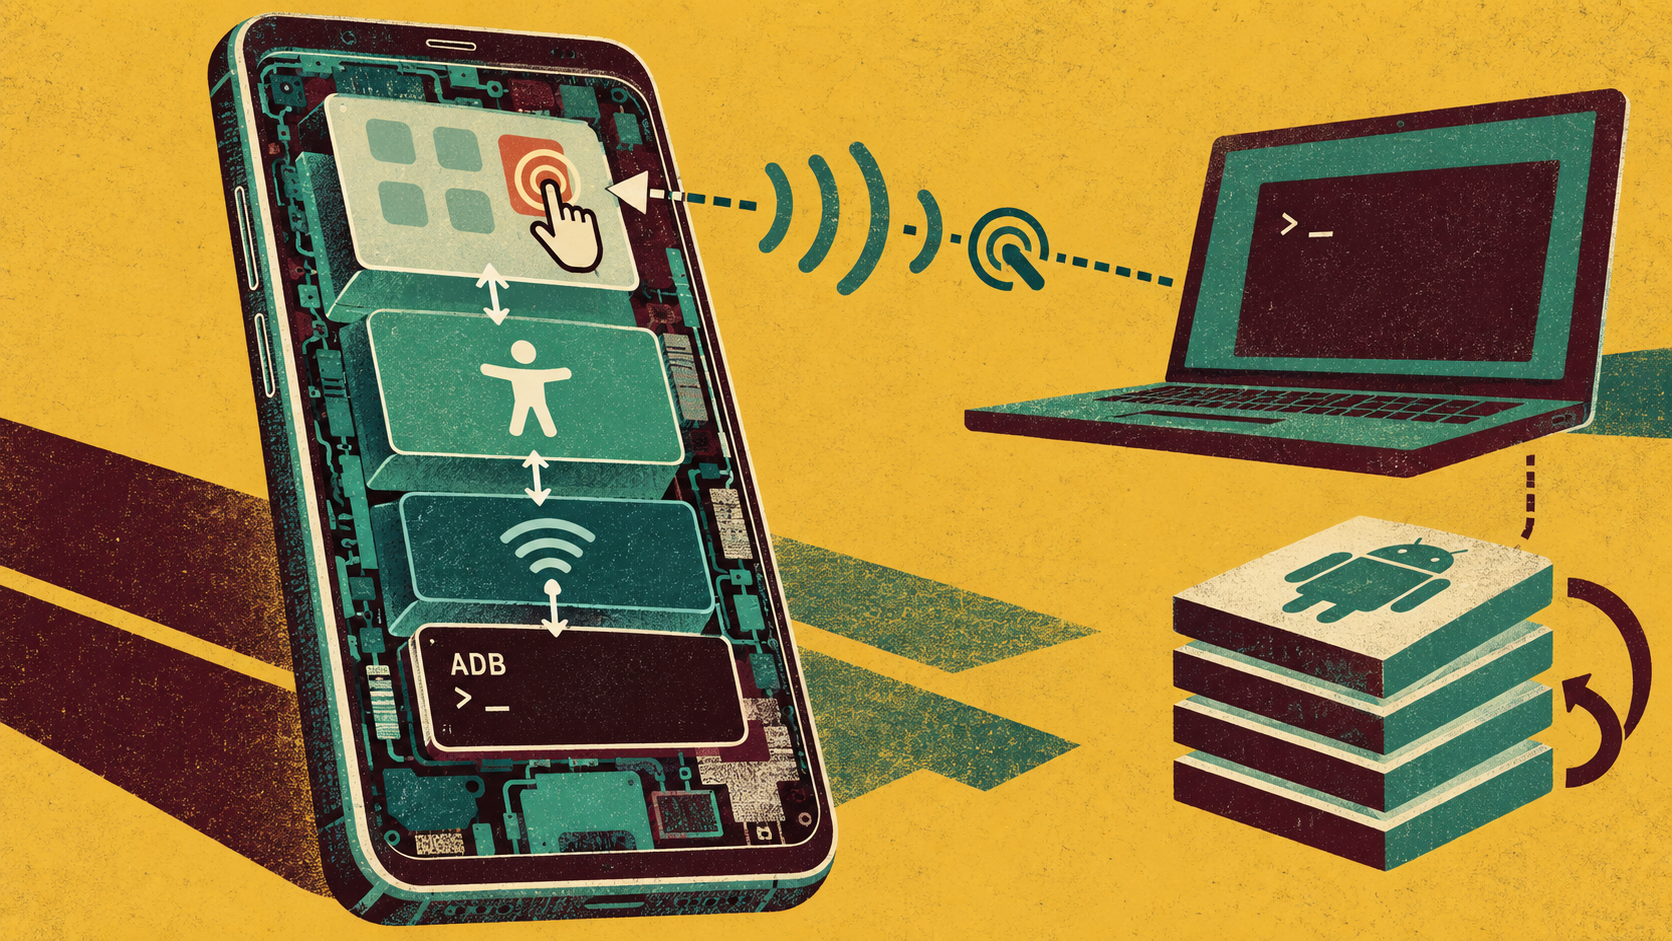
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa RatHat enlaza Accesibilidad y depuración ADB en Android.
Síntesis y análisis propios a partir de la cobertura de The Hacker News; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
Según The Hacker News, Cleafy identificó cerca de cien despliegues del panel de RatHat desde abril de 2026; se trata de instalaciones de la consola, no de teléfonos infectados.
Las versiones del panel llamadas BlackCat Remote Control Management y Panda Workshop V5 y V6 permiten empaquetar el troyano dentro de una aplicación, firmarla y publicarla en Amazon S3 o en un servidor web.
El panel puede reconstruir periódicamente la aplicación para producir archivos nuevos del mismo malware y dificultar la detección basada en hashes conocidos.
En el teléfono, RatHat abusa del permiso de Accesibilidad para activar la depuración inalámbrica, leer su código de emparejamiento y conectarse a Android Debug Bridge como usuario shell, UID 2000.
A petición del operador, un programa adicional en Go establece un túnel inverso y emplea minicap y minitouch para ver la pantalla y enviar pulsaciones sin el aviso de grabación habitual; estas herramientas no funcionan en Android 14 y posteriores.
El programa en Go puede seguir activo tras eliminar la aplicación hasta que el teléfono se reinicia; Zimperium observó que también puede reinstalarla y reactivar Accesibilidad.
La última consola usa Gemini para estimar saldos a partir de mensajes y ordenar víctimas por valor, mientras que en el dispositivo recurre al modelo para adaptar las pulsaciones cuando fallan instrucciones predefinidas.
Análisis de Defensops
El hallazgo une dos superficies que conviene investigar por separado: la distribución de aplicaciones fuera de las tiendas habituales y el abuso de funciones legítimas de Android una vez instaladas. Cambiar el hash de la aplicación en cada compilación reduce la utilidad de una búsqueda basada solo en archivos conocidos; por eso la comprobación debe incluir permisos, origen de instalación y comportamiento del dispositivo.
El paso de Accesibilidad a ADB eleva el control del operador más allá de los permisos ordinarios de la aplicación. La exposición real depende de que la persona haya instalado el paquete, concedido Accesibilidad y permitido la secuencia de depuración inalámbrica. La técnica de captura silenciosa descrita tiene además una limitación explícita en Android 14 y versiones posteriores; no debe presentarse como universal.
El uso de Gemini en el panel sirve, según Cleafy, para priorizar objetivos a partir de datos ya recogidos. La fuente no demuestra transferencias bancarias efectuadas por el modelo ni permite inferir cuántos teléfonos están comprometidos a partir de los despliegues de consola. En una respuesta a incidentes importa verificar las acciones observadas en cada terminal antes de atribuir una pérdida económica.
Prioridades de revisión
Con urgencia, identificar en los dispositivos gestionados aplicaciones Android instaladas desde enlaces de mensajes, anuncios o sitios de terceros y comprobar si tienen Accesibilidad concedida sin una justificación aprobada.
Revisar los equipos sospechosos para detectar depuración inalámbrica activa y procesos que se ejecuten como usuario shell, UID 2000; documentar estado y registros antes de reiniciar o retirar aplicaciones.
Comprobar si aparecen minicap o minitouch en /data/local/tmp y contrastar sus fechas con instalaciones recientes y conexiones salientes inusuales, teniendo en cuenta la limitación indicada para Android 14 y posteriores.
Correlacionar indicadores de red y muestras publicados por Cleafy con el inventario propio, sin usar un hash de APK como único criterio de descarte porque el panel puede reconstruir archivos.
Si se confirma una infección, retirar el dispositivo del acceso a cuentas sensibles, revisar credenciales introducidas en pantallas bancarias superpuestas y seguir un procedimiento de saneamiento verificado antes de devolverlo al servicio.
Qué no se ha confirmado
Cleafy no define qué cuenta exactamente como un despliegue de consola y no aporta una cifra de teléfonos infectados.
La cobertura no especifica en qué versiones de Android funciona el método alternativo de captura con screencap.
Los informes citados no ofrecen un procedimiento completo de eliminación ni prueban que Gemini haya ejecutado operaciones bancarias.
Fuente
The Hacker News. Fecha indicada: 2026-09-28.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


