TA419 dirige phishing de credenciales a expertos estadounidenses en política de IA
Resumen rápido
Según Proofpoint, la campaña pasa de una invitación aparentemente inocua a un acceso a OneDrive intermediado que puede capturar credenciales y cookies de sesión.
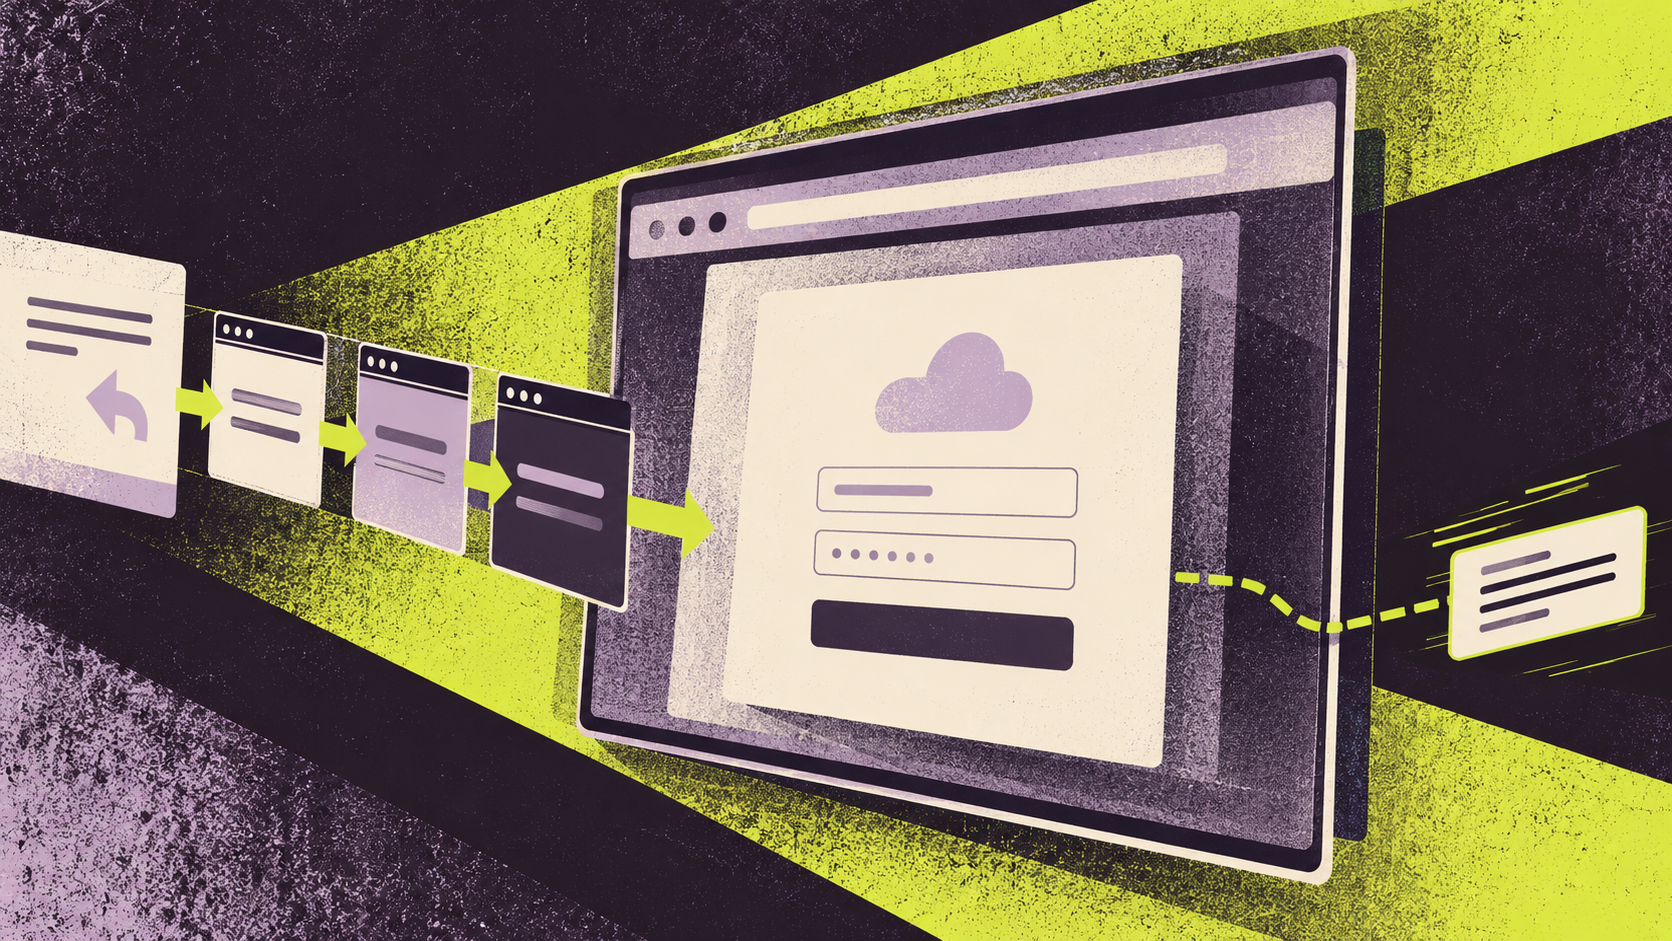
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Ilustración de redirecciones hacia acceso falso y captura de sesión.
Síntesis y análisis propios a partir de la cobertura de The Hacker News; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
The Hacker News atribuye a un análisis de Proofpoint varias campañas de phishing de credenciales de TA419 contra especialistas en inteligencia artificial de centros de análisis, universidades y entidades legales de Estados Unidos.
En una acción de febrero de 2026 contra un experto de un centro de análisis estadounidense, los mensajes suplantaron a economistas, responsables de políticas de IA y a un empleado destacado de Anthropic.
La secuencia descrita comienza con una invitación sin enlace malicioso visible; tras obtener respuesta, el actor envía una URL acortada que redirige en varias etapas.
La cadena conduce, después de una comprobación Cloudflare Turnstile, a una página de phishing de OneDrive que actúa como intermediaria entre la víctima y el inicio de sesión real.
La página usa una variante sin iframe de la técnica browser-in-the-browser para aparentar una ventana de acceso de confianza dentro del navegador.
Según Proofpoint, TA419 amplió una herramienta de código abierto con telemetría y automatización propias para seguir el inicio de sesión de Microsoft, capturar credenciales y reenviar la interacción a la infraestructura legítima.
La cobertura advierte que el inicio de sesión puede finalizar con éxito aunque el atacante capture de forma encubierta las cookies de la sesión resultante.
Análisis de Defensops
La novedad operativa está en la conversación escalonada: una primera invitación busca generar confianza y el enlace aparece solo después de que la persona responda. Un filtro centrado únicamente en enlaces del primer mensaje puede pasar por alto esa progresión. La revisión debe poder relacionar mensajes de una misma conversación y no tratar cada correo de manera aislada.
La combinación de redirecciones, comprobación Turnstile y una interfaz que simula el acceso ayuda a ocultar la página intermediaria. Un acceso que parece completarse normalmente tampoco descarta la captura de cookies. El alcance real en cada organización depende de que la persona haya seguido la cadena y de las protecciones de autenticación y sesión activas; la fuente describe la capacidad del método, pero no cuantifica cuentas comprometidas ni uso posterior de sesiones.
La atribución a TA419 y su relación con objetivos de inteligencia son valoraciones de Proofpoint recogidas por The Hacker News. Para defenderse importa más la secuencia observable —contacto no solicitado, respuesta, URL acortada, redirecciones e inicio de sesión inesperado— que asumir que toda comunicación sobre política de IA o cualquier página con Turnstile sea maliciosa.
Prioridades de revisión
Priorizar la verificación por un canal independiente de invitaciones no solicitadas sobre política de IA o investigación, especialmente si tras una respuesta aparece un enlace de inicio de sesión.
En cuentas expuestas a ese tipo de contacto, revisar conversaciones completas y registros de navegación o correo para localizar URLs acortadas seguidas de redirecciones y accesos a páginas de identidad no habituales.
Si una persona introdujo credenciales en una página sospechosa, revocar sesiones activas, cambiar la credencial afectada y revisar accesos posteriores antes de cerrar la investigación.
Comprobar qué cuentas de alto interés usan métodos de autenticación resistentes al phishing, como las claves de acceso mencionadas por la fuente, y planificar su adopción donde falten.
Documentar y comunicar a los usuarios la ruta oficial de inicio de sesión para que puedan contrastar solicitudes inesperadas sin depender de la apariencia visual de una ventana del navegador.
Qué no se ha confirmado
La cobertura no indica cuántas personas hicieron clic, entregaron credenciales o sufrieron uso indebido de cookies de sesión.
No se detalla si las campañas observadas lograron acceso posterior a información de las organizaciones objetivo.
La motivación de inteligencia y la atribución a TA419 son conclusiones de Proofpoint, no una verificación independiente de Defensops.
Fuente
The Hacker News. Fecha indicada: 2026-10-04.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


