Dos fallos de OnePlus permiten a una app instalada obtener control raíz sin permisos
Resumen rápido
La cadena pasa por AtlasService y olc2; el investigador la probó en dos modelos, mientras el fabricante aún no había publicado una corrección.
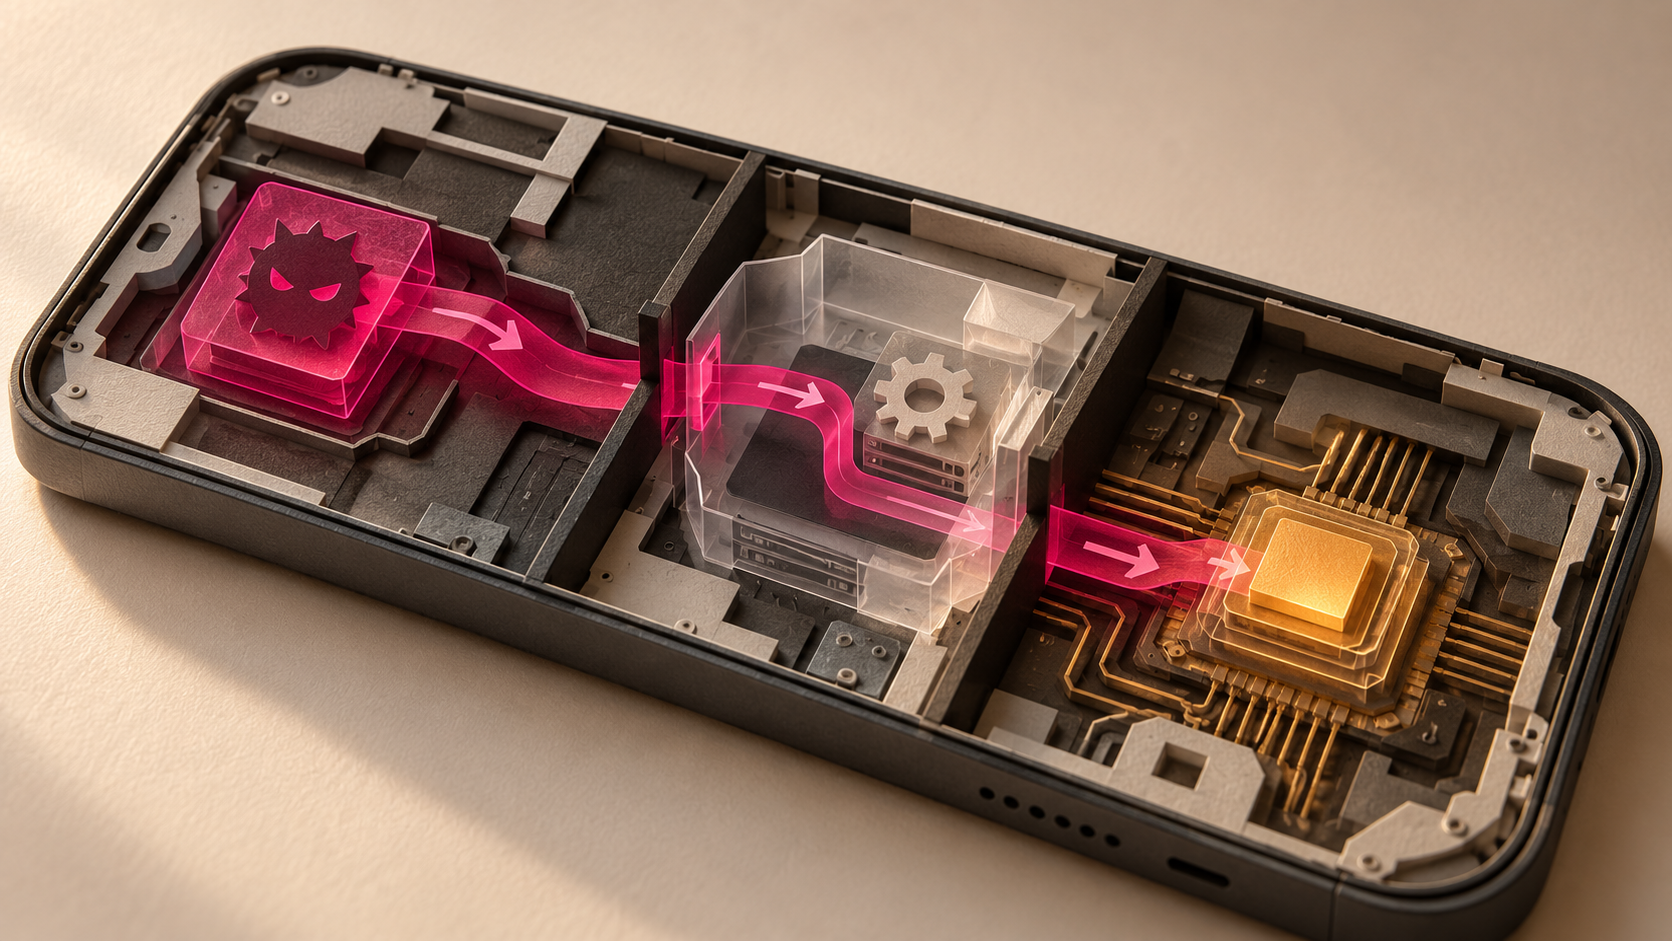
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Ilustración conceptual de la escalada local entre servicios en un móvil.
Síntesis y análisis propios a partir de la cobertura de The Hacker News; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
The Hacker News informa de que Rasmus Moorats encadenó dos fallos del software de OnePlus para obtener acceso raíz desde una aplicación instalada que no solicitaba permisos especiales.
El primer fallo afecta a AtlasService, un servicio que recopila datos de depuración, se ejecuta como root y acepta llamadas de cualquier aplicación sin comprobar su identidad.
Una llamada preparada introduce texto de la app sin comprobación en un comando del sistema y obtiene root en el dominio restringido dumpstate.
El segundo paso usa el servicio olc2, que ejecuta instrucciones de shell cuando el llamante ya es root, y eleva la ejecución a un contexto con privilegios de bajo nivel, incluida la carga de código del kernel.
Según la publicación, la cadena funcionó en un OnePlus 15 de fábrica y Moorats también la confirmó en un OnePlus 12 Pro; OnePlus comunicó que afectaba a más dispositivos propios y de OPPO sin identificarlos.
El ataque requiere que una aplicación maliciosa esté instalada y en ejecución; la fuente no presenta evidencia de explotación real.
OnePlus confirmó los dos fallos en mayo y, cuando el investigador los divulgó el 24 de septiembre, aún no había publicado un arreglo ni asignado CVE, según la información recogida por The Hacker News.
Análisis de Defensops
La condición de entrada limita la exposición: esta cadena no se activa por una conexión remota, pero una app que logre instalarse puede cruzar límites de privilegio sin pedir permisos visibles. En flotas móviles, la procedencia de las aplicaciones y la posibilidad de instalar software fuera del catálogo aprobado son, por tanto, variables decisivas.
El hallazgo describe dos fronteras de confianza consecutivas. El acceso inicial a un servicio de depuración no concede por sí solo control irrestricto; el segundo servicio convierte ese privilegio limitado en ejecución con mayores capacidades. Evaluar únicamente cada fallo aislado podría subestimar la gravedad de la combinación.
El alcance por modelo sigue abierto. La confirmación de dos terminales no demuestra que todos los equipos con OxygenOS compartan la misma cadena, y la referencia del fabricante a dispositivos OPPO no identifica versiones afectadas. La fuente tampoco aporta telemetría de ataques ni una fecha cierta de corrección; corresponde tratarlo como exposición potencial, no como incidente confirmado.
Prioridades de revisión
Con urgencia, revisar si los dispositivos OnePlus u OPPO gestionados permiten instalar aplicaciones fuera de las fuentes aprobadas y registrar qué terminales tienen esa opción habilitada.
Comprobar el inventario de modelos y versiones de software de esos dispositivos para poder contrastarlo con el futuro aviso y las versiones corregidas del fabricante.
Mientras no haya una corrección verificable, limitar nuevas instalaciones a aplicaciones de origen conocido y revisar las aplicaciones instaladas recientemente en los equipos expuestos.
Seguir los avisos oficiales de OnePlus y OPPO; cuando identifiquen modelos y versiones corregidas, priorizar la actualización y verificar en cada equipo que se haya aplicado.
Qué no se ha confirmado
OnePlus y OPPO no han identificado en la información citada la lista completa de modelos y versiones afectados.
No hay constancia en la fuente de explotación en ataques reales.
La fuente no concreta la fecha de disponibilidad del parche ni un identificador CVE.
Fuente
The Hacker News. Fecha indicada: 2026-09-24.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


