FortiMail: explotación activa de CVE-2026-104286 en la interfaz de gestión
Resumen rápido
La vulnerabilidad permite escribir archivos mediante peticiones HTTP(S) manipuladas; Fortinet difundió mitigaciones e indicadores mientras prepara varias versiones corregidas.
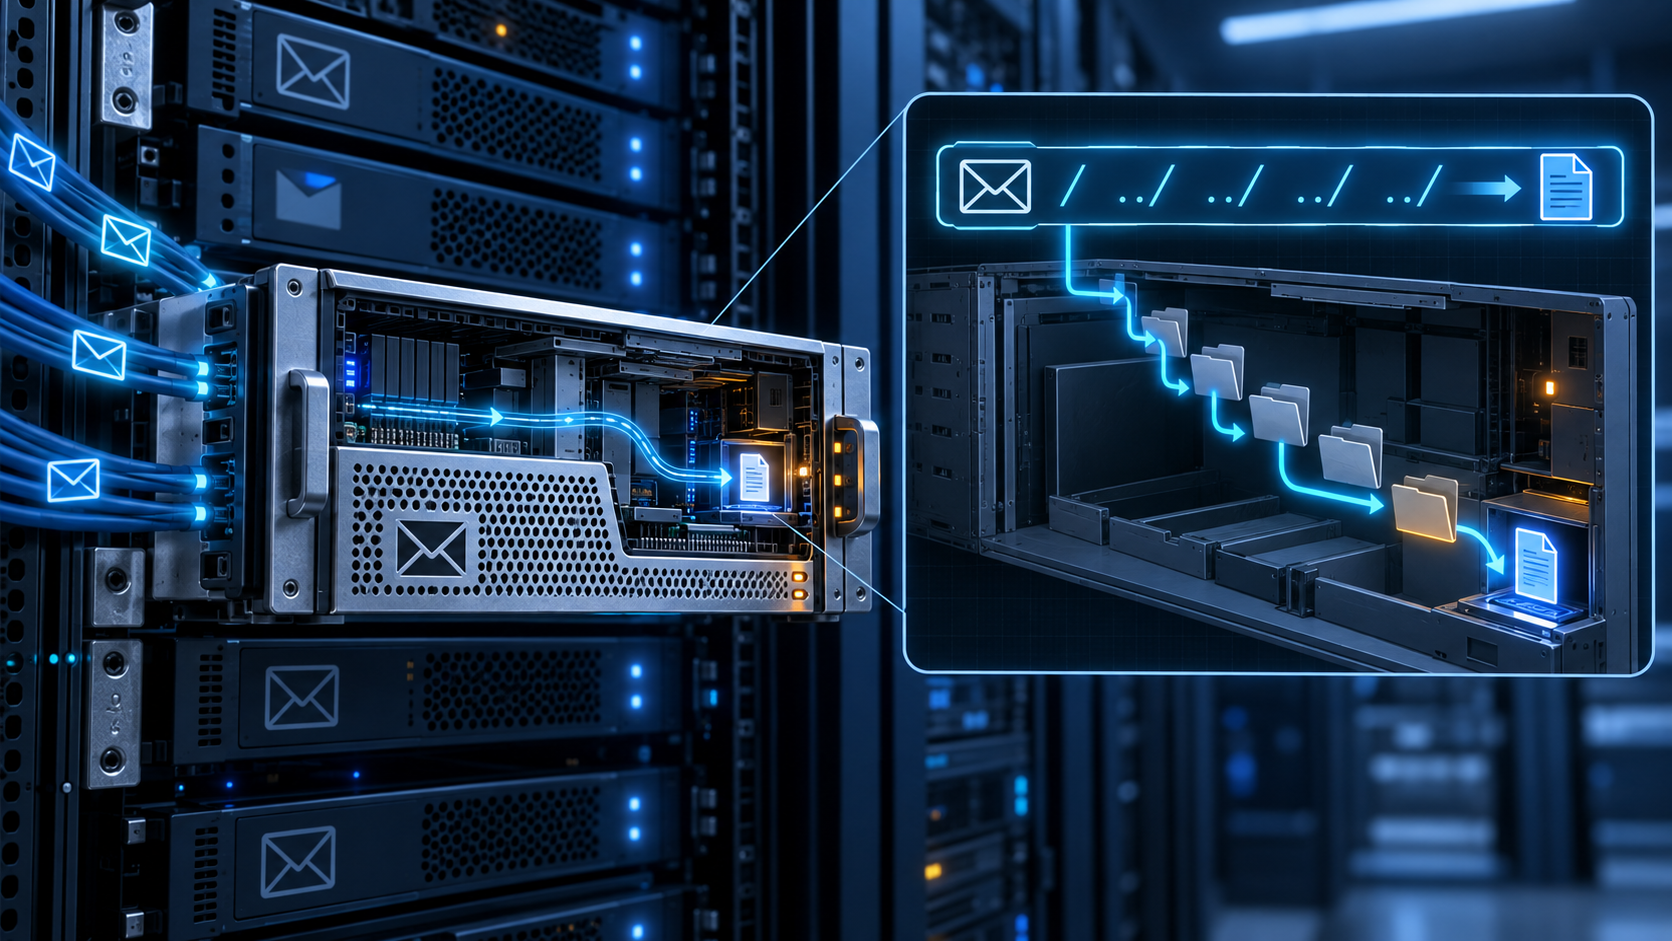
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Pasarela de correo FortiMail y escritura de archivos desde su interfaz de gestión.
Síntesis y análisis propios a partir de la cobertura de BleepingComputer; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
Según BleepingComputer, Fortinet advierte de explotación activa de CVE-2026-104286 en FortiMail y la califica con CVSS 9,8.
El fallo combina recorrido de rutas y manejo incorrecto de bytes nulos; una petición HTTP o HTTPS preparada puede permitir a un atacante no autenticado escribir archivos arbitrarios.
Las ramas afectadas son FortiMail 8.0.0–8.0.1, 7.6.0–7.6.6, 7.4.0–7.4.8 y 7.2.0–7.2.9.
Para las ramas 7.4, 7.6 y 8.0, el artículo indica que aún no había actualizaciones disponibles y menciona 7.4.9, 7.6.7 y 8.0.2 como futuras versiones corregidas; para 7.2 señala la actualización a 7.4 o posterior.
Fortinet propone desactivar el soporte IBE o restringir la interfaz de gestión a redes privadas de confianza mientras se instala una versión corregida.
Los indicadores difundidos incluyen archivos añadidos o modificados, dos direcciones IP y registros de configuración de una cuenta de archivado remoto llamada archive234.
Según BleepingComputer, CISA incorporó la CVE a su catálogo de vulnerabilidades explotadas y fijó el 4 de octubre como plazo para agencias federales estadounidenses.
Análisis de Defensops
La escritura arbitraria de archivos en un equipo que procesa correo eleva la prioridad de respuesta: el riesgo no se limita a la disponibilidad de la consola. BleepingComputer atribuye a Fortinet la alerta de explotación activa, pero la información pública citada no permite concluir qué acciones realizó cada atacante después de obtener acceso.
La exposición concreta depende de la versión instalada, de si la interfaz de gestión es alcanzable desde Internet o desde redes no confiables y de si IBE está habilitado. Una restricción de acceso puede reducir la superficie mientras llega el parche, pero no sustituye la revisión de indicios en sistemas que ya estuvieron expuestos.
La entrada de ejemplo sobre archivado remoto merece una comprobación específica: podría apuntar a una salida de datos, pero el artículo la presenta como posibilidad, no como exfiltración confirmada. Los equipos de respuesta deberían preservar registros y contrastar cambios de archivos y cuentas con la actividad administrativa esperada antes de atribuirles una causa.
Prioridades de revisión
Identificar de inmediato las instancias FortiMail y registrar versión, accesibilidad de la interfaz de gestión y estado de IBE; priorizar las versiones citadas con la consola expuesta.
Aplicar la mitigación de Fortinet apropiada para cada instalación: desactivar el soporte IBE o limitar la gestión a redes privadas de confianza, y verificar después que la restricción es efectiva.
Revisar los indicadores publicados por Fortinet en archivos, registros y configuraciones; comprobar en particular cuentas de archivado remoto nuevas o modificadas y preservar las evidencias de cualquier coincidencia.
Planificar la actualización a una versión corregida cuando esté disponible para la rama instalada; en 7.2, evaluar la migración a 7.4 o posterior indicada por la fuente y verificar la versión final tras el cambio.
Si aparecen indicios, investigar alcance y posible transferencia de datos antes de dar el incidente por contenido; documentar hallazgos y tiempos de exposición.
Qué no se ha confirmado
Fortinet no ha revelado cuándo comenzó la explotación ni cuántos sistemas fueron comprometidos.
La fuente no identifica a los atacantes ni confirma que la cuenta de archivado observada implique exfiltración efectiva.
En el momento de la publicación, las versiones corregidas de las ramas 7.4, 7.6 y 8.0 figuraban como próximas, sin disponibilidad confirmada.
Fuente
BleepingComputer. Fecha indicada: 2026-10-01.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


