El DMDC del Pentágono notifica una brecha de datos de más de tres millones de personas
Resumen rápido
Según BleepingComputer, el acceso indebido se prolongó entre octubre de 2025 y julio de 2026 tras explotar una vulnerabilidad en sistemas de intercambio de archivos.
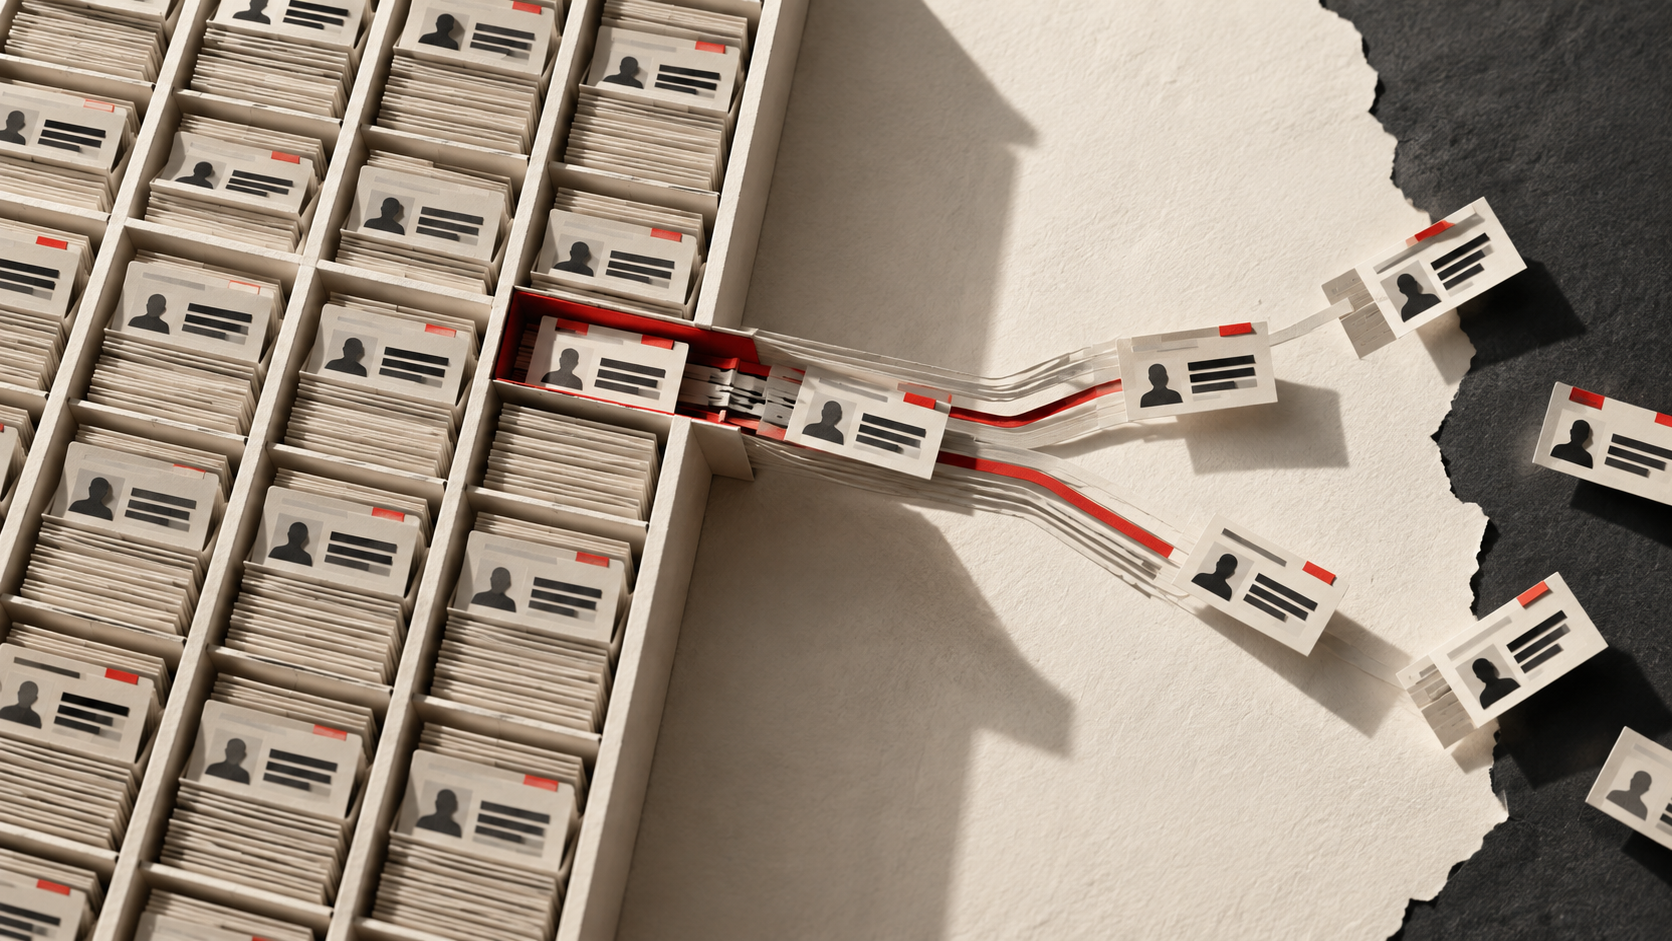
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Ilustración editorial de registros de personal saliendo de un archivo compartido.
Síntesis y análisis propios a partir de la cobertura de BleepingComputer; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
BleepingComputer informa de que el Defense Manpower Data Center (DMDC) está notificando a miembros de las fuerzas armadas una sustracción de datos tras una intrusión en el sistema de gestión de recursos humanos del Pentágono.
Las cartas de notificación difundidas por afectados sitúan el acceso de un pequeño número de usuarios no autorizados entre octubre de 2025 y julio de 2026 y lo vinculan a una vulnerabilidad en sistemas de intercambio de archivos.
Los datos afectados varían por persona e incluyen posibles números de la Seguridad Social, nombres, fechas de nacimiento, información de contacto y datos de personal militar.
Funcionarios del Pentágono dijeron a Federal News Network que la brecha afecta a más de tres millones de personas, incluidas casi 2,8 millones vivas y 294.000 fallecidas, según recoge BleepingComputer.
El DMDC afirma que activó la respuesta de privacidad y ciberseguridad al descubrir la vulnerabilidad y que está evaluando mejoras en el sistema.
El Pentágono ofrece doce meses de supervisión crediticia mediante IDX y fija el 19 de agosto de 2027 como plazo de inscripción para las personas afectadas.
Análisis de Defensops
La combinación de identificadores personales y datos vinculados al servicio militar eleva el riesgo de suplantación y de mensajes dirigidos a las personas notificadas. El alcance de cada exposición es distinto: la fuente precisa que las categorías sustraídas varían según el afectado, por lo que no cabe atribuir todos los campos a cada registro.
La duración comunicada del acceso indica que la investigación debe reconstruir qué usuarios accedieron a qué archivos y durante cuánto tiempo. La noticia atribuye el punto de entrada a un sistema de intercambio de archivos, pero no identifica el producto, la vulnerabilidad ni el mecanismo técnico. Tampoco permite concluir si los atacantes conservaron acceso tras julio de 2026.
Para organizaciones con repositorios de personal o intercambio de archivos similares, la prioridad operativa es verificar la exposición real de esos sistemas y la trazabilidad de accesos y descargas. El caso también muestra que una notificación agregada de millones de personas no sustituye la delimitación individual de los datos comprometidos.
Prioridades de revisión
Si se recibe una notificación del DMDC, comprobar su autenticidad mediante canales oficiales obtenidos de forma independiente y revisar qué categorías de datos indica para la persona concreta.
Las personas notificadas pueden valorar la inscripción en el servicio de supervisión crediticia ofrecido y registrar el plazo comunicado para hacerlo.
En sistemas propios de intercambio de archivos con datos de personal, inventariar accesos externos y cuentas con permisos de lectura, y revisar registros de descargas y cambios de permisos durante el periodo relevante para cada entorno.
Cuando existan indicios de acceso indebido, preservar registros y documentar qué archivos y personas pudieron verse afectados antes de emitir comunicaciones individualizadas.
Advertir a las personas afectadas de posibles mensajes que utilicen datos personales o militares para aparentar legitimidad; verificar solicitudes sensibles por un canal ya conocido.
Qué no se ha confirmado
La fuente no identifica el producto de intercambio de archivos ni la vulnerabilidad explotada.
No detalla qué combinación de campos se sustrajo para cada persona ni la distribución de afectados por categoría.
No indica cuándo se descubrió la intrusión ni si el acceso persistió después de julio de 2026.
Fuente
BleepingComputer. Fecha indicada: 2026-10-01.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


