Star Blizzard automatiza la instalación de CosmicPulse con discos VHDX y tareas de Windows
Resumen rápido
La cadena RedFlick parte de un archivo adjunto protegido y ejecuta un acceso directo disfrazado de PDF; Microsoft describe campañas contra entidades vinculadas con Ucrania.
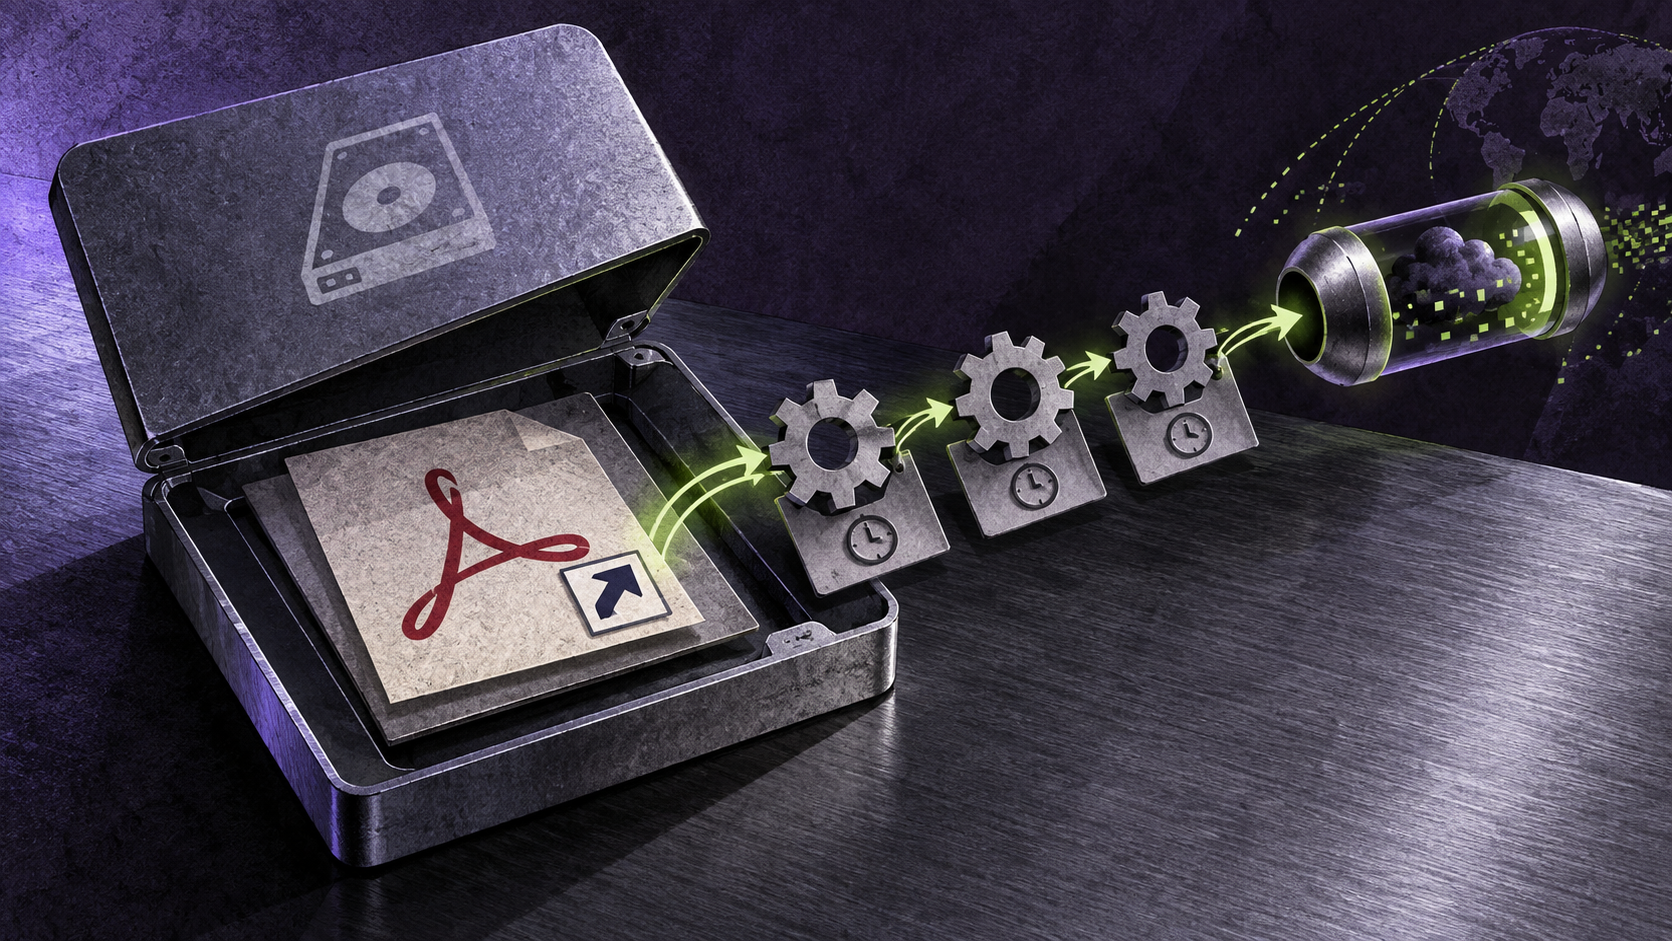
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Ilustración de un disco VHDX con acceso directo señuelo y tareas programadas.
Síntesis y análisis propios a partir de la cobertura de BleepingComputer; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
Según BleepingComputer, Microsoft atribuye a Star Blizzard una nueva forma de distribuir su puerta trasera CosmicPulse, denominada RedFlick, que reduce las acciones necesarias por parte de la víctima.
La secuencia descrita empieza con un correo señuelo y otro que lleva un ZIP o RAR protegido por contraseña; dentro hay un disco VHDX con un acceso directo LNK que aparenta ser un PDF.
Al abrir el acceso directo se muestra un PDF señuelo mientras un comando oculto descarga un instalador MSI.
El MSI crea tres tareas programadas con funciones separadas: reconocimiento y ejecución remota de una DLL, preparación de WebDAV y carga de una siguiente fase alojada a distancia mediante control.exe.
La siguiente fase, identificada como NOROBOT o BAITSWITCH y distribuida como archivo .cpl, obtiene y ejecuta CosmicPulse.
Microsoft afirma haber observado desde comienzos de año al menos 13 campañas de phishing de gran escala que afectaron a más de 100 organizaciones, principalmente en Estados Unidos y Reino Unido.
Análisis de Defensops
La novedad operativa es la reducción de fricción: tras la apertura del acceso directo, las fases posteriores avanzan mediante componentes de Windows y tareas con nombres que aparentan mantenimiento. Una revisión centrada únicamente en el adjunto inicial puede perder la relación entre la acción del usuario y la persistencia posterior. BleepingComputer presenta estos detalles como hallazgos de Microsoft; no constituyen una verificación independiente de esta redacción.
La exposición depende de que un usuario reciba y abra el archivo y de que el entorno permita la ejecución de la cadena. Por eso conviene comprobar tanto la ruta de entrega del correo como la creación de tareas, el uso de WebDAV y la ejecución de applets de Panel de control desde orígenes remotos. Esas señales, tomadas en conjunto y con su contexto temporal, ayudan a distinguir la actividad descrita de un uso administrativo legítimo.
El objetivo final es CosmicPulse, pero la fuente no permite concluir que cada destinatario de los correos terminara infectado. La cifra de organizaciones corresponde a campañas observadas por Microsoft, no a una cuenta demostrada de sistemas comprometidos.
Prioridades de revisión
Buscar en el correo recibido mensajes con archivos ZIP o RAR protegidos por contraseña que contengan VHDX y accesos directos LNK; identificar destinatarios que hayan abierto esos archivos y priorizar sus equipos para revisión.
En esos equipos, revisar la creación reciente de tareas programadas que aparenten comprobar Internet, configurar la red o supervisar el sistema; correlacionarlas con instalaciones MSI y actividad de control.exe y archivos .cpl.
Comprobar en los registros disponibles conexiones WebDAV y descargas relacionadas con esas tareas, y examinar los equipos con indicios de ejecución de la siguiente fase antes de darlos por limpios.
Verificar por un canal de contacto ya conocido las invitaciones o mensajes sospechosos que suplantan a remitentes de confianza; reforzar la protección del correo y la autenticación resistente al phishing según la capacidad del entorno.
Qué no se ha confirmado
La cobertura no precisa cuántas de las más de 100 organizaciones recibieron solo correos y cuántas sufrieron infección confirmada.
No identifica en este texto indicadores de red concretos que permitan atribuir por sí solos una conexión a RedFlick.
Fuente
BleepingComputer. Fecha indicada: 2026-09-30.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


