Named pipes bajo ataque: protege la comunicación en Windows
Resumen rápido
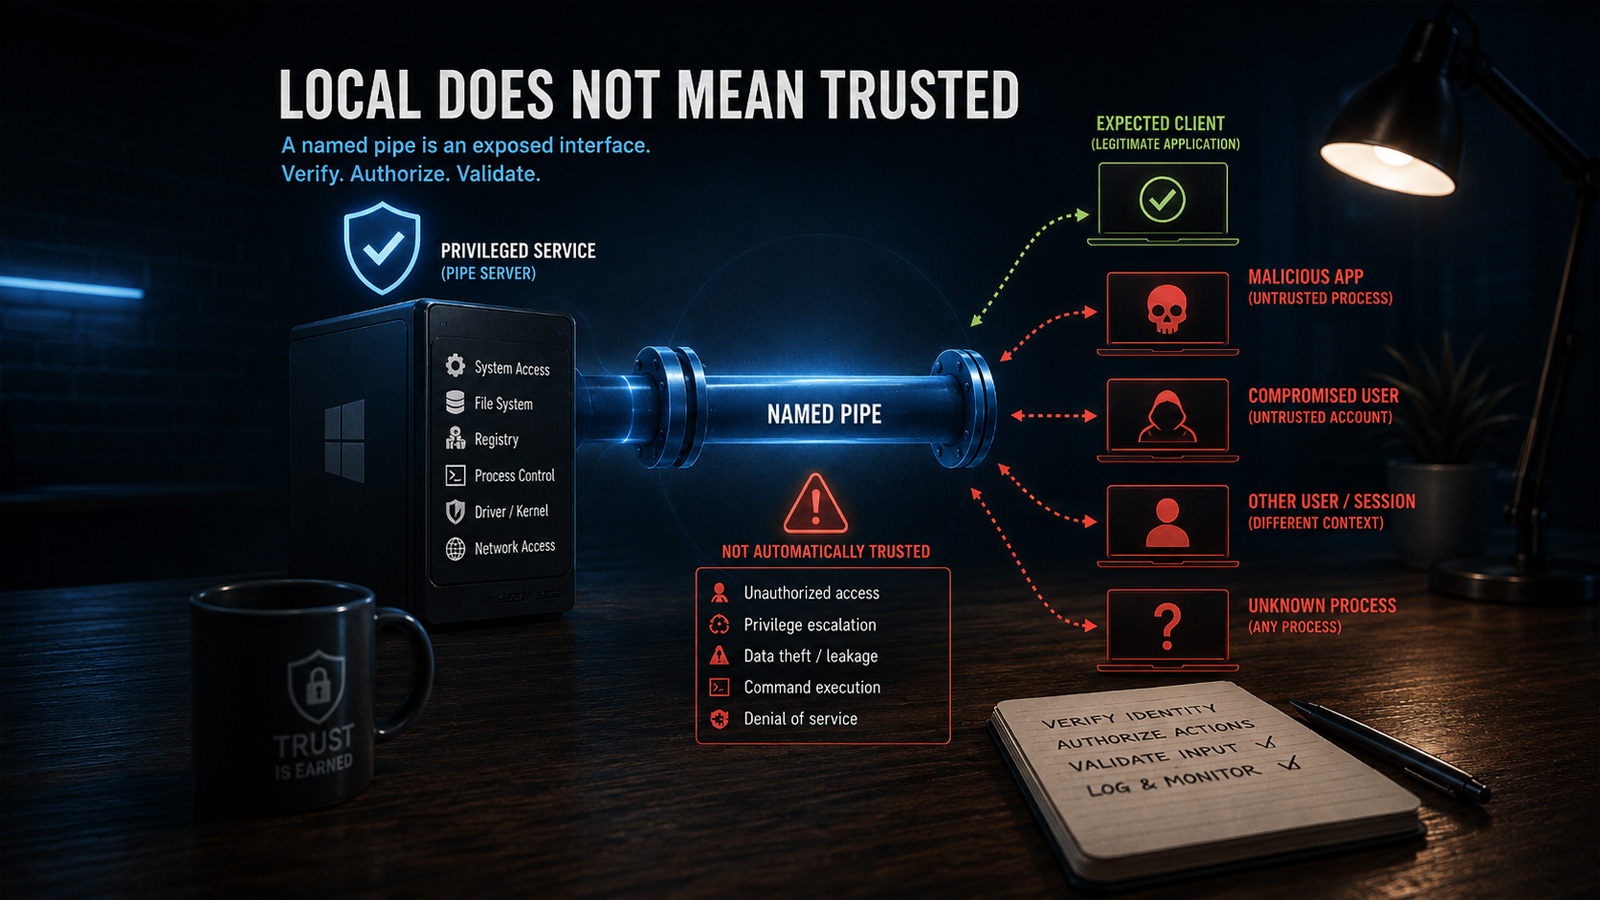
Los named pipes de Windows son vulnerables cuando sus permisos son débiles. ThreatLocker propone controles de endpoint, autorización de comandos, validación de entrada y privilegios mínimos para mitigar el riesgo.
Riesgo creciente en los named pipes de Windows
Los named pipes son un mecanismo rápido para que procesos en Windows intercambien datos. Sin embargo, cuando los permisos de acceso no se configuran correctamente, procesos sin privilegios pueden comunicarse con servicios críticos, abriendo la puerta a ataques de escalada o a canales de comando y control.
Qué indica la investigación de ThreatLocker
Según el análisis publicado en BleepingComputer, los atacantes pueden aprovechar la falta de control en los pipes para inyectar comandos o establecer conexiones C2. La publicación recomienda:
- Verificación de endpoint: validar que el proceso que abre o usa el pipe está autorizado.
- Autorización de comandos: limitar los comandos que pueden enviarse a través del pipe.
- Validación estricta de la entrada: filtrar y sanitizar cualquier dato recibido.
- Principio de privilegios mínimos: asignar los menores derechos necesarios a los procesos que usan los pipes.
"Los pipes sin control son una puerta abierta", señala BleepingComputer.
Detección con DefensOps
DefensOps cubre esta técnica mediante la regla 111021, incluida en el plan Professional, que monitoriza tráfico de C2 sobre HTTP/S (MITRE T1071.001). La regla alerta cuando se detecta comportamiento típico de beaconing de herramientas como Cobalt Strike que utilizan named pipes como canal oculto.
¿Qué puedes hacer ahora?
- Revisa y endurece las ACL de los named pipes en tus servidores críticos.
- Implementa la regla 111021 de DefensOps para detectar actividad sospechosa de C2.
- Aplica las buenas prácticas de verificación de endpoint y privilegios mínimos.
¿Estás cubierto en DefensOps?
Nuestro plan Professional incluye la regla 111021 que detecta la técnica MITRE T1071.001 (C2 sobre HTTP/S) utilizada en ataques a named pipes. Con esta cobertura puedes identificar y responder rápidamente a intentos de abuso de la comunicación inter‑process.
¿Estás cubierto en DefensOps?
DefensOps detecta esta amenaza desde el plan Professional.
Técnicas MITRE ATT&CK: T1071.001
- C2 sobre HTTP/S (Cobalt Strike beaconing) · T1071.001 · regla 111021 · plan Professional
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


