Suplantan GPT personalizados para conducir a una trampa ClickFix
Resumen rápido
The Hacker News recoge una investigación de Huntress sobre GPT personalizados creados por atacantes que desvían a usuarios a una página falsa. La cadena busca que ejecuten un instalador malicioso mediante ClickFix.
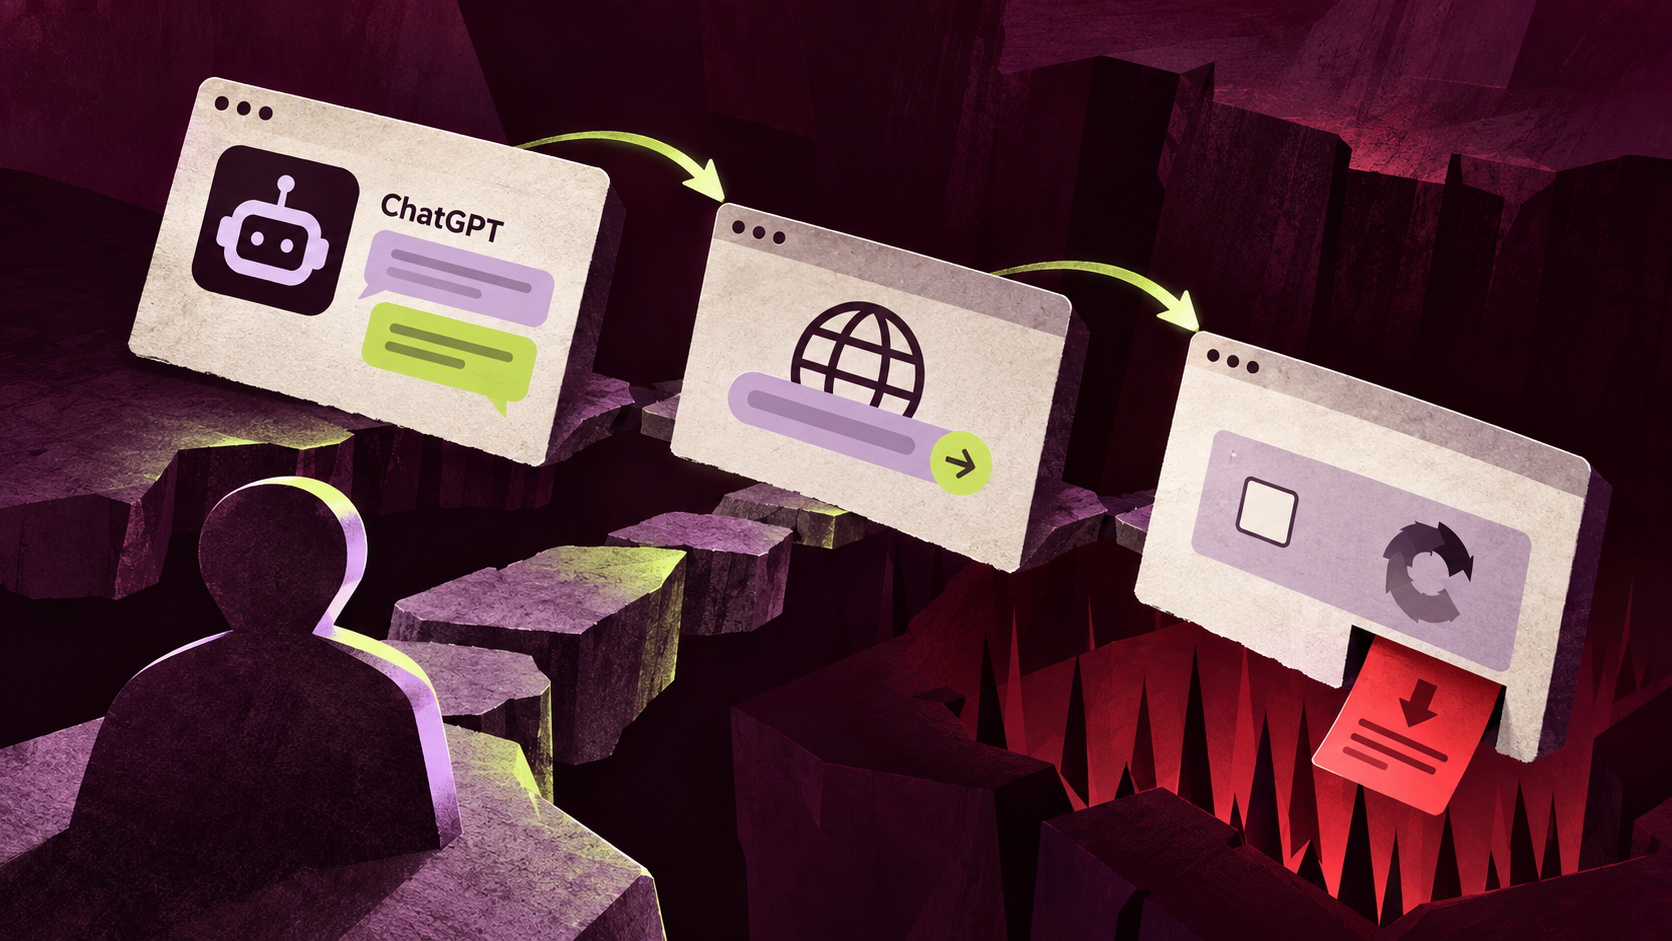
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa GPT falso: enlace ClickFix lleva a un instalador malicioso.
Síntesis y análisis propios a partir de la cobertura de The Hacker News; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
Según The Hacker News, Huntress observó a finales de septiembre de 2026 una campaña que usaba GPT personalizados creados por atacantes para redirigir usuarios a sitios maliciosos.
La publicación sitúa el inicio de la cadena en un resultado patrocinado de búsquedas relacionadas con ChatGPT.
Huntress indica que el GPT respondía con un enlace a Google Sites, donde una falsa verificación conducía a una táctica ClickFix.
El engaño procuraba que el usuario ejecutara una instrucción maliciosa y descargara un instalador MSI, que iniciaba una cadena de carga de malware.
The Hacker News informa de al menos 40 usuarios infectados en esta campaña, según la información que atribuye a Huntress.
La publicación describe que la carga final incluye un troyano de acceso remoto con funciones de escritorio remoto, captura de audio y ejecución de cargas adicionales.
Análisis de Defensops
La campaña se apoya en la continuidad aparente entre un resultado patrocinado, una página legítima de GPT personalizados y un sitio alojado en otro servicio conocido. Esa sucesión puede dar credibilidad al recorrido aunque el contenido y el destino estén controlados por atacantes.
El punto decisivo es la instrucción de copiar y ejecutar una orden bajo el pretexto de verificar el acceso o resolver una incidencia. La presencia de una página en un dominio de plataforma reconocida no convierte esa instrucción en segura.
El uso de un instalador y una cadena posterior de carga explica por qué conviene investigar también la actividad del dispositivo tras el clic. Las capacidades descritas para el troyano son potenciales; la fuente no prueba que todas se utilizaran contra cada persona afectada.
Prioridades de revisión
Advertir a los usuarios de que una verificación CAPTCHA o un supuesto aviso de disponibilidad no debe exigir copiar y ejecutar instrucciones del sistema.
Comprobar el destino de los resultados patrocinados y de los enlaces ofrecidos por un GPT personalizado antes de descargar software o introducir credenciales.
Investigar los dispositivos que hayan ejecutado el instalador descrito, preservando los artefactos pertinentes y revisando persistencia y actividad posterior.
Aplicar controles de ejecución y descarga apropiados para instaladores y scripts procedentes de páginas no verificadas.
Usar los canales oficiales del producto para resolver avisos de servicio o suscripción, sin seguir dominios de respaldo sugeridos en una conversación sospechosa.
Qué no se ha confirmado
La publicación no identifica a los responsables ni detalla el alcance completo fuera de los casos observados por Huntress.
La cifra de infecciones y la cadena técnica proceden de la investigación citada por The Hacker News; Defensops no las ha verificado de forma independiente.
No se indica que la plataforma ChatGPT o Google Sites hayan sido comprometidas; la noticia describe el abuso de funciones y alojamientos legítimos.
Fuente
The Hacker News. Fecha indicada: 2026-09-30.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


