CISA alerta de ejecución remota sin autenticación en la gestión web de MikroTik RouterOS
Resumen rápido
CVE-2026-84411 permite, según el aviso citado, una petición manipulada con efecto de código root o denegación de servicio; el rango de versiones requiere aclaración.
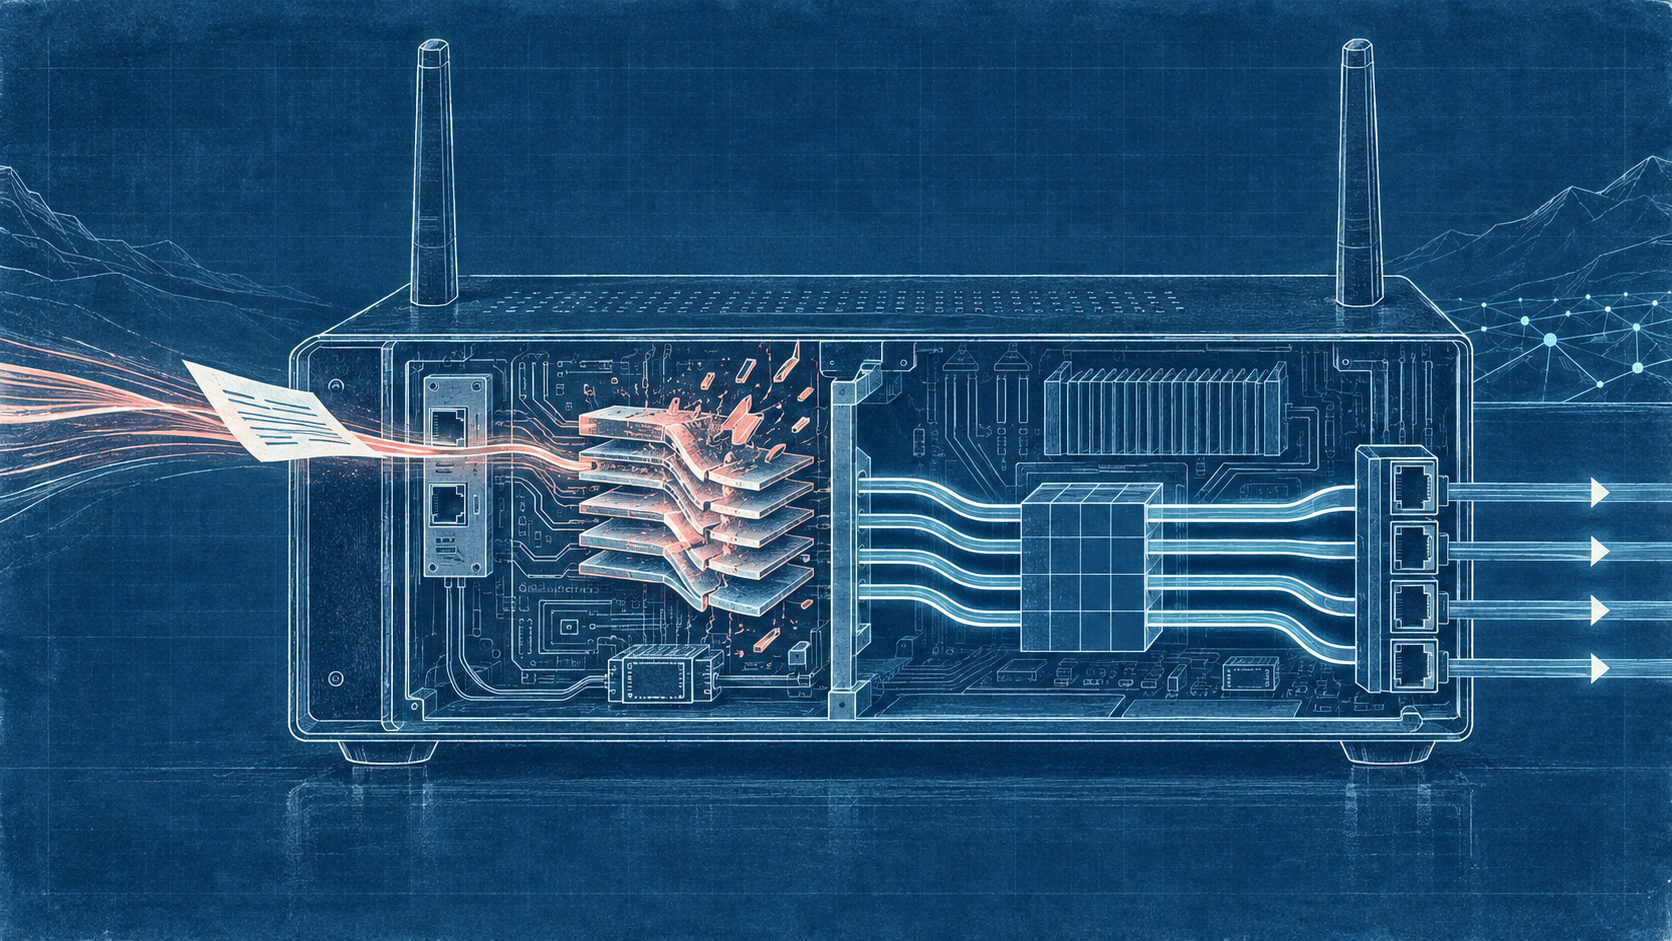
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Ilustración editorial de una petición HTTP a la gestión web de un router.
Síntesis y análisis propios a partir de la cobertura de BleepingComputer; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
Según BleepingComputer, CISA describió CVE-2026-84411 como un desbordamiento inferior de entero en el tratamiento de solicitudes HTTP del servicio de gestión web de RouterOS, accesible antes de autenticarse.
El aviso de CISA citado por la publicación indica que una única petición manipulada podría permitir ejecución arbitraria como root o causar denegación de servicio a un atacante de red no autenticado.
CISA no tenía conocimiento de explotación activa de este fallo al emitir el aviso, según la cobertura.
La noticia recoge una contradicción: CISA cita como afectadas versiones anteriores a 7.24 y, a la vez, transmite una recomendación del fabricante de actualizar a 7.23 o posterior.
BleepingComputer consultó a MikroTik y a CISA para aclarar el rango de versiones y no había recibido respuesta en el momento de publicar.
Análisis de Defensops
El alcance técnico depende de que el servicio de administración web sea accesible desde una red que pueda enviarle la petición. Un dispositivo sin esa ruta directa tiene una superficie distinta de otro cuya interfaz de gestión esté expuesta a Internet. La ausencia de explotación conocida en el aviso no reduce el impacto potencial de una ejecución previa a la autenticación con privilegios root.
La discrepancia entre el límite de versiones afectadas y la recomendación de actualización impide convertir la cifra 7.23 en una garantía de corrección. Las organizaciones deben verificar el estado de sus equipos frente a una aclaración oficial de MikroTik o CISA y documentar cualquier excepción temporal. Mientras tanto, limitar el acceso al plano de gestión aporta una medida observable independiente de la versión instalada.
El artículo es cobertura atribuida de un aviso de CISA y declara que el fabricante aún no había publicado un boletín propio. Tampoco se describen pruebas de explotación en entornos reales ni indicadores de compromiso específicos para este CVE. Debe evitarse confundirlo con otras vulnerabilidades de RouterOS cuya explotación sí se cita como antecedente.
Prioridades de revisión
Inventariar los dispositivos RouterOS y comprobar desde qué redes puede alcanzarse la gestión web; retirar la exposición directa a Internet cuando exista.
Restringir el acceso administrativo mediante firewall a orígenes autorizados y separar las redes de control de las redes de usuario o negocio, comprobando después la ruta efectiva desde el exterior.
Registrar la versión instalada y seguir las aclaraciones de MikroTik y CISA antes de dar por corregido CVE-2026-84411; tratar la contradicción entre 7.24 y 7.23 como una incertidumbre pendiente.
Revisar registros de acceso al servicio web de administración y anomalías de disponibilidad o procesos en equipos expuestos, conservando evidencias de cualquier actividad sospechosa.
Usar acceso remoto controlado mediante VPN actualizada para tareas de administración que deban realizarse fuera de la red de gestión.
Qué no se ha confirmado
CISA y la recomendación atribuida a MikroTik ofrecen rangos de versiones incompatibles en la cobertura; no hay aclaración publicada allí.
No se conocía explotación activa de CVE-2026-84411 al publicarse la noticia.
La fuente no aporta un boletín técnico del fabricante ni indicadores específicos de explotación.
Fuente
BleepingComputer. Fecha indicada: 2026-09-30.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


