Kiteworks corrige una cadena de ejecución remota en Email Protection Gateway
Resumen rápido
El fallo CVE-2026-54154 permite encadenar rutas públicas, inyección de código y ausencia de autenticación; afecta a versiones anteriores a 9.4.1.
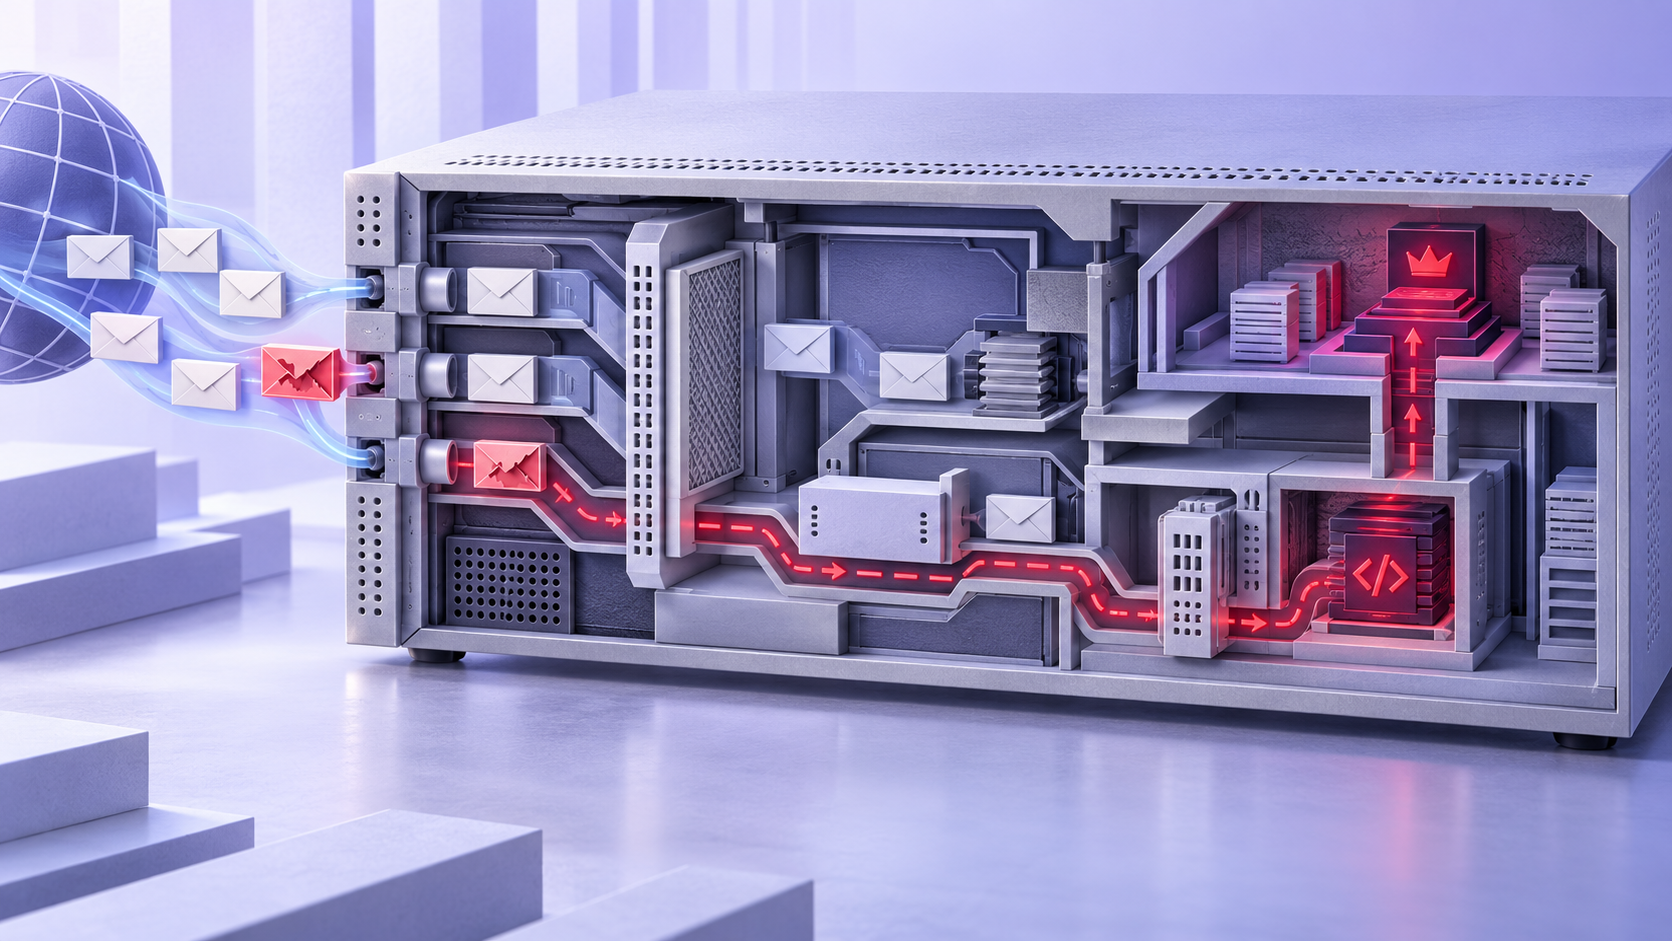
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Gateway de correo con ruta de inyección hacia ejecución y control administrador.
Síntesis y análisis propios a partir de la cobertura de BleepingComputer; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
Según BleepingComputer, Kiteworks publicó actualizaciones para 126 vulnerabilidades, entre ellas una de máxima gravedad en Email Protection Gateway (EPG).
La publicación identifica el fallo de EPG como CVE-2026-54154 y explica que se comunicó mediante el programa de recompensas de Kiteworks en YesWeHack.
La cadena descrita combina recorrido de rutas, inyección de código y falta de autenticación; podría permitir a un atacante remoto sin privilegios ejecutar código y tomar el dispositivo, sin interacción del usuario.
BleepingComputer sitúa las versiones afectadas antes de EPG 9.4.1 y la corrección en 9.4.1 o posteriores.
Kiteworks explicó, según la cita recogida por el medio, que los puntos de entrada son accesibles públicamente y que debilidades locales adicionales permitirían escalar a control root del dispositivo.
La misma tanda de parches aborda otras once vulnerabilidades críticas de autenticación, toma de cuenta administradora, XSS almacenado y control de acceso en Core y EPG.
Shadowserver contabiliza casi 400 instancias Kiteworks expuestas a Internet, sin indicar cuántas están actualizadas o son señuelos.
Análisis de Defensops
La novedad técnica frente al aviso anterior de parada preventiva es la identificación de CVE-2026-54154 y de la cadena que parte de puntos de entrada públicos de EPG. Para priorizar la respuesta, una organización debe determinar si utiliza ese componente y si sus puntos de entrada son alcanzables desde Internet; la cifra global de instancias expuestas no revela su situación particular.
La ausencia de autenticación y de interacción del usuario reduce las barreras de entrada de la cadena descrita. La posible escalada a root aumenta el impacto sobre el propio gateway, pero la fuente no documenta una intrusión real mediante este CVE. Conviene separar esa posibilidad técnica de la advertencia previa de ataque inminente, que correspondía a una vulnerabilidad sobre la que Kiteworks aún no había publicado detalles suficientes.
El lote incluye otros fallos críticos en Core y EPG. Actualizar solo el gateway sin inventariar el componente Core dejaría sin evaluar parte del conjunto anunciado. La comprobación debe basarse en productos y versiones realmente desplegados, con registro de la fecha de actualización y de cualquier exposición pública que permanezca.
Prioridades de revisión
Inventariar de inmediato las instalaciones de Kiteworks EPG y registrar versión, ubicación y accesibilidad de sus puntos de entrada desde Internet.
Priorizar la actualización de cada EPG anterior a 9.4.1 a una versión 9.4.1 o posterior y verificar después la versión efectiva en el dispositivo.
Revisar los registros de acceso y administración del EPG expuesto durante el periodo anterior al parche, buscando solicitudes anómalas a puntos de entrada públicos y cambios administrativos no explicados.
Inventariar también los componentes Core y EPG para comprobar la aplicación del resto de correcciones críticas incluidas en la misma tanda.
Registrar los casos sin parche o con exposición pendiente y establecer una revisión explícita de su estado hasta que puedan actualizarse.
Qué no se ha confirmado
La fuente no aporta evidencia de explotación activa de CVE-2026-54154 ni identifica víctimas.
El recuento de Shadowserver no distingue sistemas vulnerables, parcheados y señuelos.
No queda establecido si el fallo mencionado en la parada preventiva anterior es CVE-2026-54154.
Fuente
BleepingComputer. Fecha indicada: 2026-10-01.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


