INCIBE comunica tres vulnerabilidades XSS en TPVEnlanube sin solución reportada
Resumen rápido
INCIBE-CERT publica tres vulnerabilidades XSS almacenadas de severidad media en TPVEnlanube. El aviso no reporta solución y marca la explotación como «No»; el impacto descrito requiere un atacante autenticado.
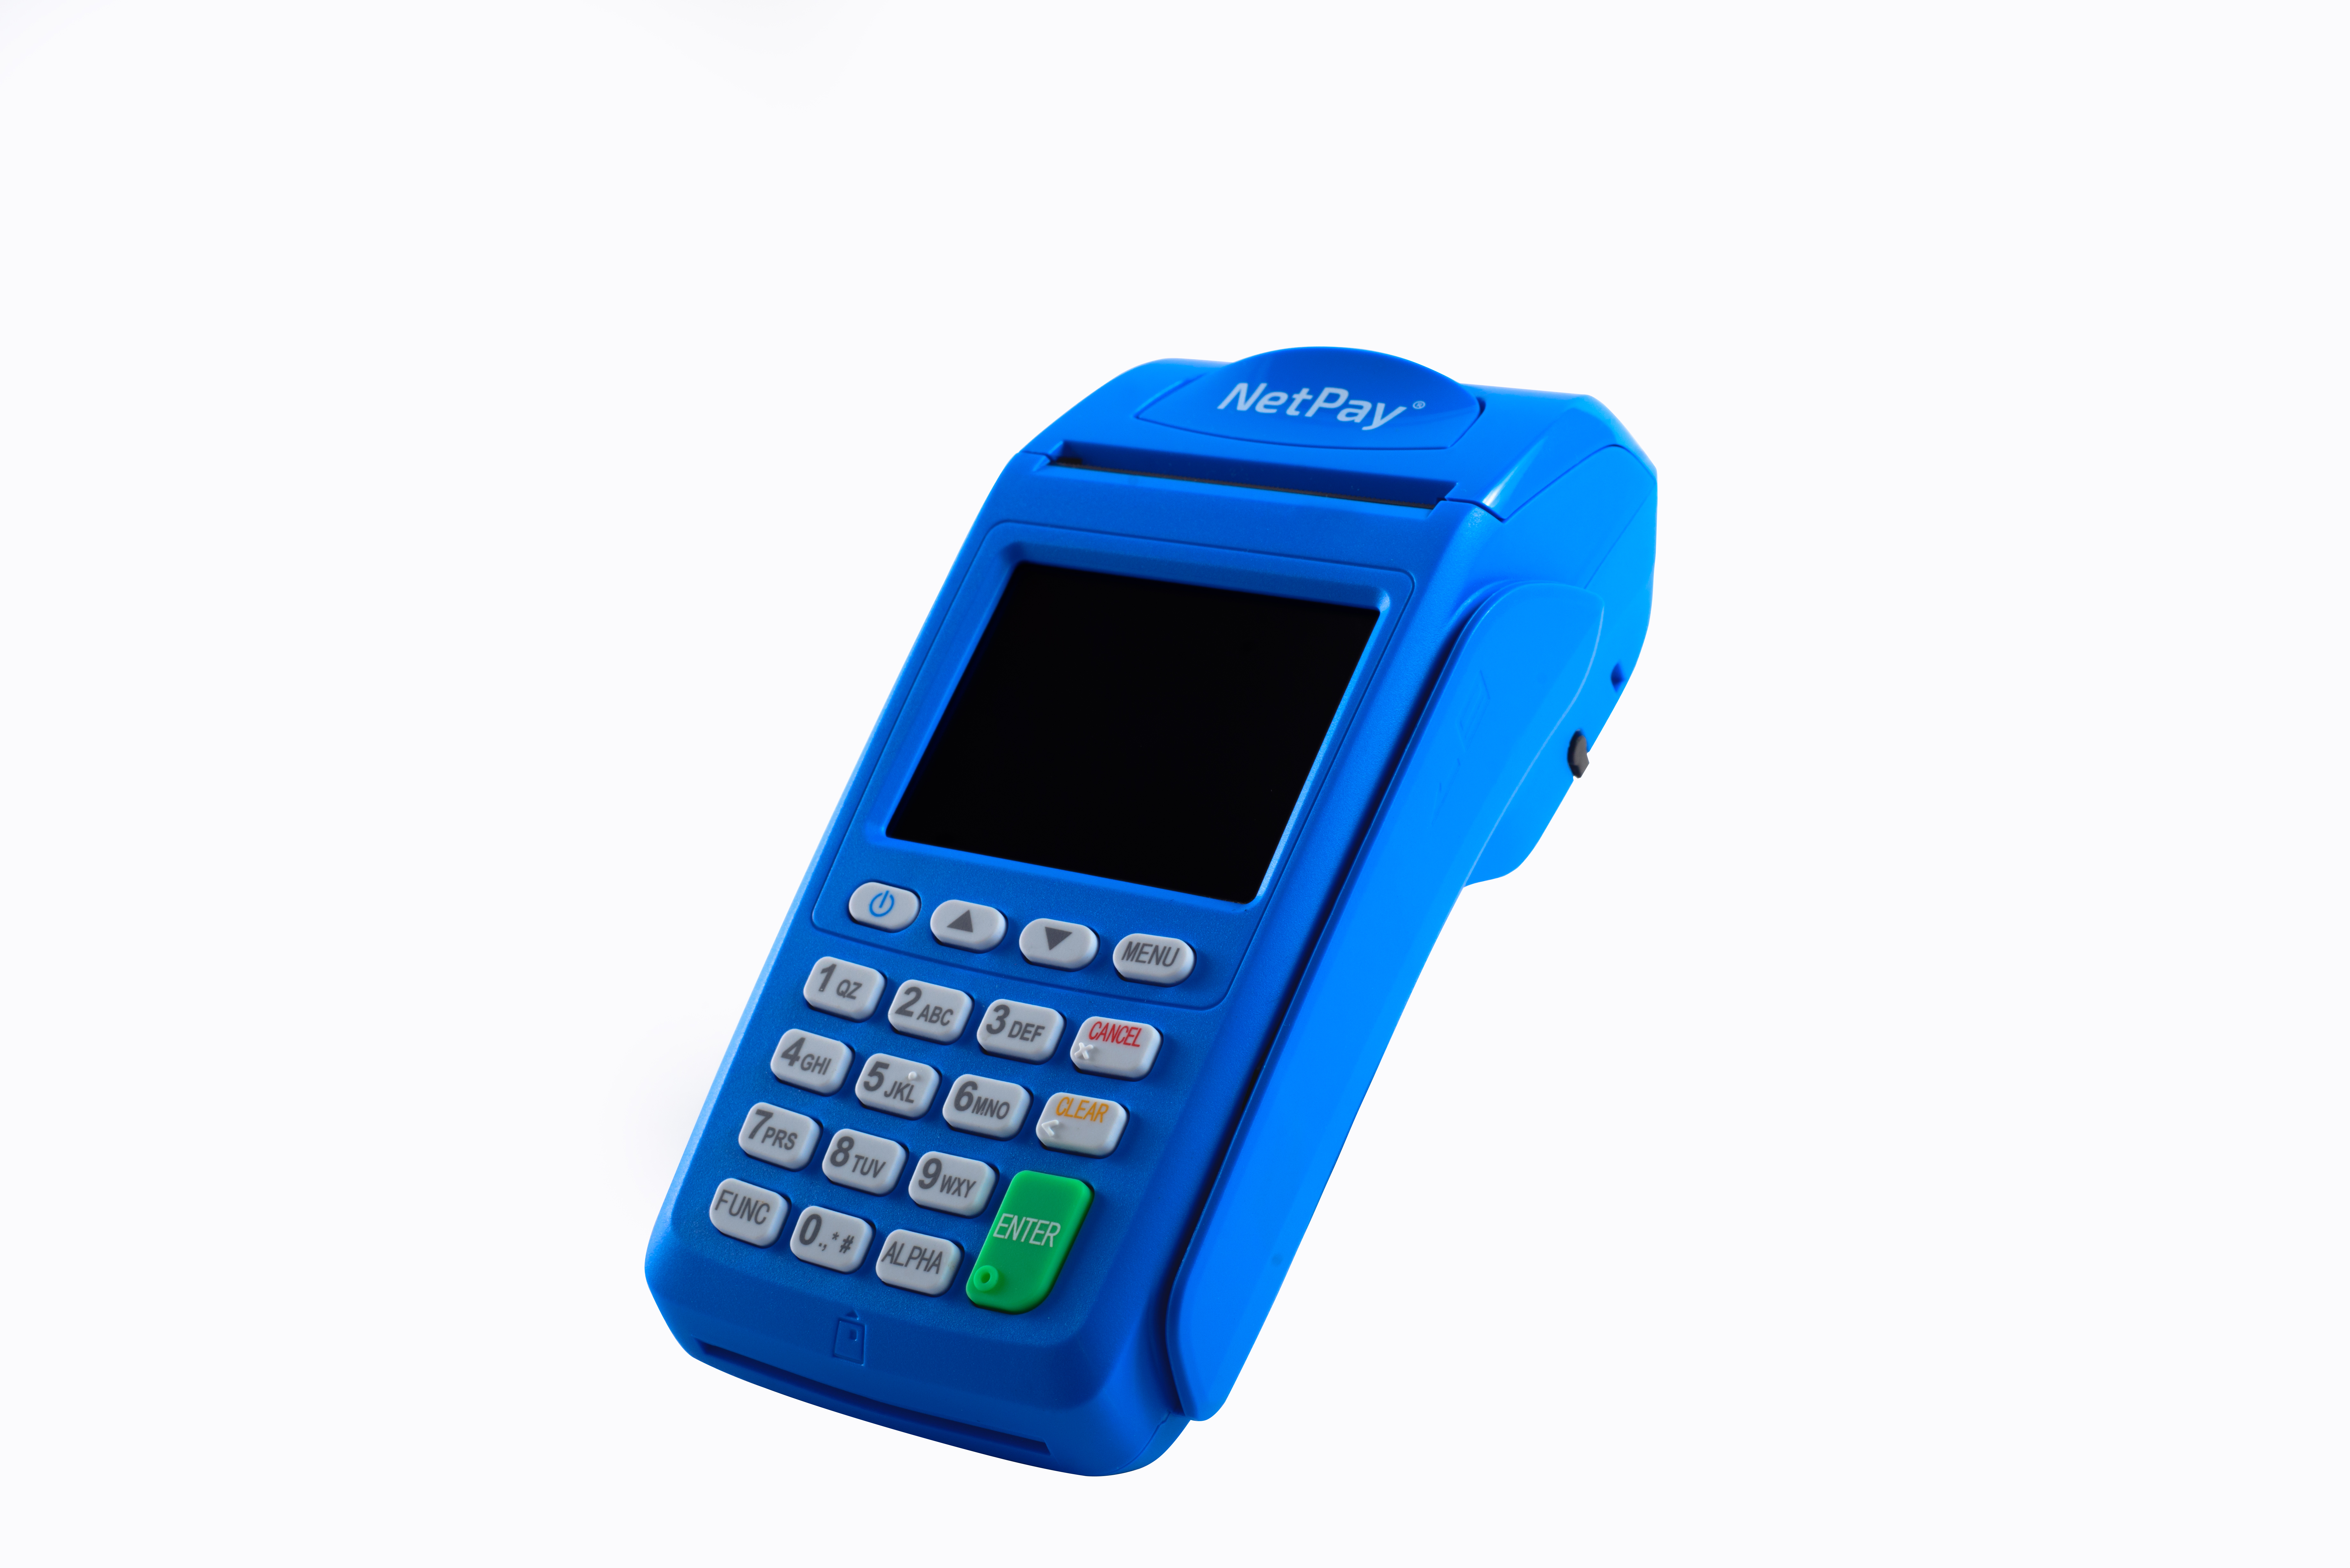
Imagen ilustrativa; no es el equipo afectado. Foto: Abgarzas / Wikimedia Commons, CC BY-SA 4.0, sin cambios. No representa TPVEnlanube. Muestra un terminal de pago real, no el software TPVEnlanube. Foto original · Licencia.
Qué se ha confirmado
INCIBE publicó el aviso INCIBE-2026-668 el 28 de septiembre de 2026. Afecta a TPVEnlanube, un software para gestionar inventarios, almacenes, pedidos y proveedores.
El organismo coordinó la publicación de tres vulnerabilidades de severidad media, descubiertas por David Padilla Alvarado. Los identificadores van de CVE-2026-7170 a CVE-2026-7172 y tienen una puntuación base CVSS v4.0 de 4.8.
Los tres fallos son de tipo XSS almacenado. El aviso los sitúa en parámetros de las funciones administrativas relacionadas con tiendas y usuarios.
Según INCIBE, una explotación exitosa podría permitir que un atacante autenticado inyectase código malicioso y lo ejecutase en los navegadores de los usuarios sin su consentimiento.
En el momento de publicación, el aviso no recogía una solución. Su tabla indicaba «No» en la columna de explotación para los tres identificadores.
Análisis de Defensops
El impacto descrito es potencial: la fuente explica qué podría conseguir un atacante, pero no documenta un incidente. La indicación «No» en la tabla de explotación debe comunicarse dentro de ese alcance; no permite concluir que resulte imposible explotar los fallos ni garantiza la ausencia de actividad fuera de lo recogido en el aviso.
La necesidad de autenticación hace pertinente revisar quién dispone de acceso a TPVEnlanube y qué funciones puede utilizar. Sin embargo, el documento no concreta los privilegios necesarios. Por ello, sería prematuro atribuir capacidad de explotación a cualquier cuenta o limitarla exclusivamente a administradores.
La severidad media y la ausencia de solución reportada aconsejan una respuesta proporcionada: identificar el uso del producto, revisar accesos y seguir las actualizaciones del aviso. La fuente no permite estimar el impacto operativo en una instalación concreta ni justificar por sí sola una interrupción general del servicio.
Prioridades de revisión
Comprobar si la organización utiliza TPVEnlanube y asignar a una persona responsable el seguimiento del aviso y de las comunicaciones del proveedor.
Revisar las cuentas con acceso al producto y sus permisos; retirar accesos innecesarios mediante el procedimiento habitual de gestión de usuarios.
Consultar al proveedor por las versiones afectadas, las medidas temporales disponibles y la previsión de una corrección, sin presentar ninguna respuesta pendiente como solución confirmada.
Evaluar restricciones temporales de acceso a las funciones administrativas según las necesidades del negocio y comprobar su efecto antes de aplicarlas de forma general.
Cuando se comunique una corrección, verificar su aplicabilidad a la instalación y planificar su validación y despliegue.
Qué no se ha confirmado
La fuente no identifica versiones afectadas ni versiones corregidas.
No detalla los privilegios del atacante autenticado ni todas las condiciones necesarias para ejecutar el código.
No aporta pruebas de explotación real; el estado «No» refleja únicamente lo publicado en el aviso.
La ausencia de solución corresponde a la fecha de publicación y requiere seguimiento.
Fuente
INCIBE-CERT. Fecha indicada: 2026-09-28.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.



