Un dominio usado como ejemplo en documentación sirve un señuelo ClickFix a usuarios de Windows
Resumen rápido
Manifold Security halló referencias al dominio en más de 1.700 repositorios públicos; la página cambia su respuesta según el sistema del visitante.
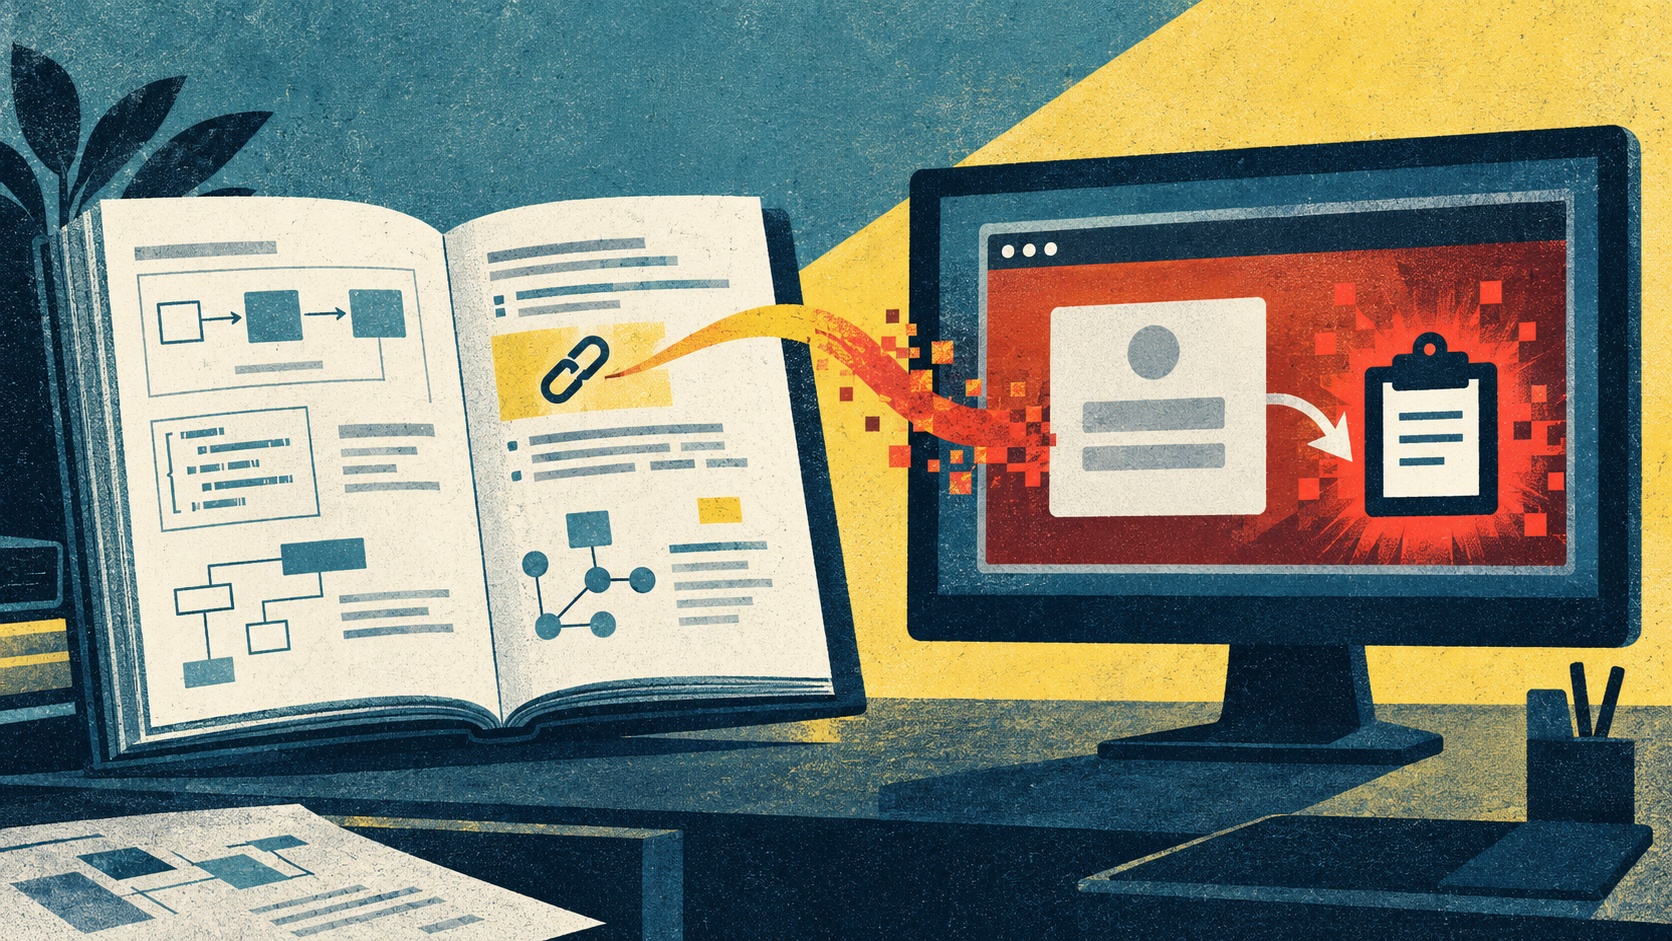
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Ilustración de un enlace de documentación que abre un señuelo ClickFix.
Síntesis y análisis propios a partir de la cobertura de The Hacker News; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
The Hacker News recoge el hallazgo de Manifold Security: third-party.com, empleado durante años como dominio de ejemplo, estaba sirviendo un señuelo ClickFix a navegadores de Windows.
Manifold indica que ese dominio no está reservado por IANA, por lo que pudo registrarse y pasar de marcador de ejemplo a infraestructura controlada por terceros.
Según Manifold, la página presentaba a usuarios de Windows una supuesta comprobación de Cloudflare que alteraba el portapapeles e indicaba pegar y ejecutar una orden en el cuadro Ejecutar.
La orden estaba diseñada para recuperar y ejecutar una carga remota de PowerShell; el señuelo habría estado activo al menos desde junio de 2026.
A los visitantes con macOS se les mostraba un mensaje de incompatibilidad en lugar del señuelo para Windows.
Una búsqueda citada por The Hacker News encontró el dominio en más de 1.700 repositorios públicos de GitHub, incluidos documentos de habilidades de agentes de IA y servidores MCP.
Manifold identificó otros 13 dominios de ejemplo no reservados; dos ofrecían estafas o scareware a visitantes con macOS mientras mostraban una página de aparcamiento a otros usuarios.
Análisis de Defensops
La exposición nace de una referencia inocua que se convierte en enlace activo. Un repositorio que solo documenta un endpoint no queda automáticamente comprometido; el riesgo aparece cuando una persona o una herramienta abre el dominio y trata su contenido como confiable. La abundancia de referencias amplía las oportunidades de contacto, pero no equivale a 1.700 víctimas.
La respuesta selectiva por sistema operativo dificulta una revisión simple. Una comprobación desde macOS o un análisis estático del archivo puede no ver la misma página que recibe un usuario de Windows. Las pruebas de enlaces y la inspección de documentación deben considerar la respuesta en el contexto del destinatario real.
El mecanismo requiere interacción adicional: visitar la página, aceptar la supuesta verificación y ejecutar la orden propuesta. La fuente no aporta una cifra de instalaciones de malware ni confirma qué organizaciones sufrieron ejecución; debe tratarse como infraestructura maliciosa observada y una vía de ingeniería social, no como una intrusión generalizada demostrada.
Prioridades de revisión
Con urgencia, buscar third-party.com en documentación, pruebas y configuraciones propias; retirar enlaces activos que puedan conducir a usuarios o agentes a ese dominio.
Revisar otros dominios de ejemplo usados en material público o interno y sustituir los que no estén bajo control propio por dominios reservados para ejemplos, como example.com.
Cuando una referencia de documentación apunte a un dominio externo, comprobar la respuesta que recibe el sistema operativo de los usuarios destinatarios antes de recomendar su apertura.
Si se detecta que alguien visitó el dominio desde Windows, investigar si ejecutó una orden sugerida por la página y revisar la actividad de PowerShell y descargas remotas asociadas según los registros disponibles.
Reforzar las instrucciones a desarrolladores y usuarios: una página de verificación que pida pegar una orden en Ejecutar no debe tratarse como requisito técnico del proyecto.
Qué no se ha confirmado
La fuente no identifica quién registró o controla el dominio.
No se conoce cuántas personas ejecutaron la orden ni qué carga concreta recibieron.
La cifra de repositorios con referencias no permite estimar visitas, ejecuciones o compromisos.
Fuente
The Hacker News. Fecha indicada: 2026-09-24.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


