ShinyHunters vuelve a explotar Oracle PeopleSoft al eludir reglas WAF para CVE-2026-35273
Resumen rápido
Mandiant observó web shells en decenas de sistemas de varios sectores; una variante de la ruta permite alcanzar PSEMHUB cuando el filtro busca solo la cadena literal.
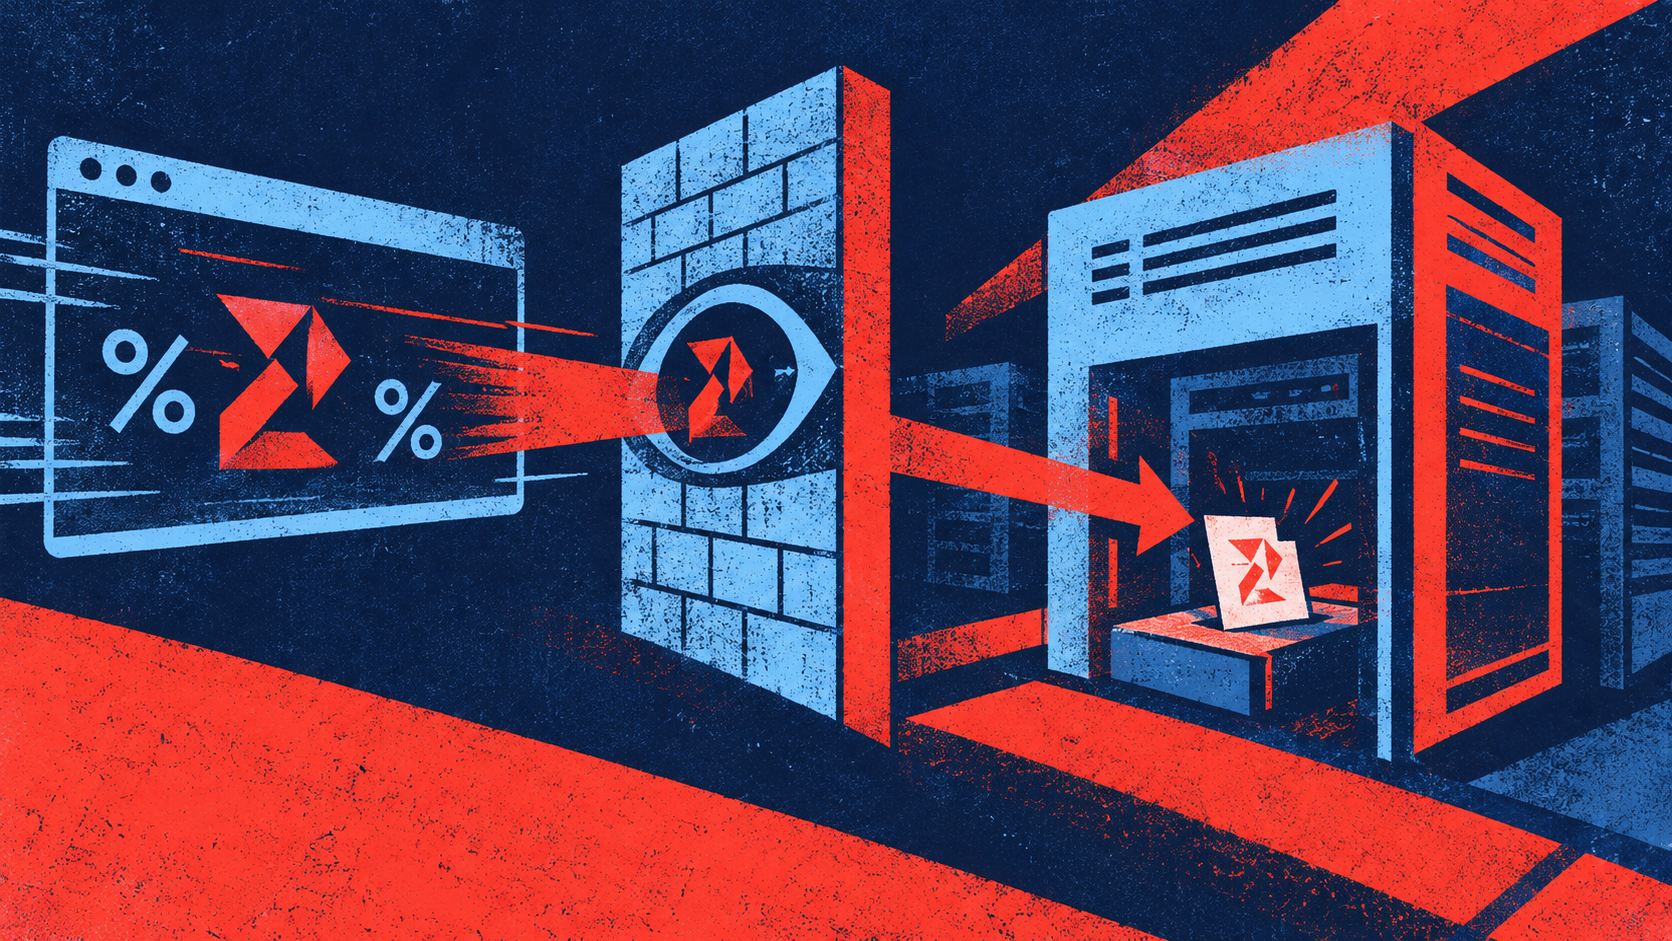
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Ilustración de una ruta codificada que atraviesa un filtro WAF hacia PeopleSoft.
Qué se ha confirmado
Mandiant y Google Threat Intelligence Group atribuyen a UNC6240, conocido como ShinyHunters, una nueva oleada de explotación de CVE-2026-35273 contra Oracle PeopleSoft con objetivos de varios sectores y países.
El actor codificó la letra inicial de la ruta y solicitó /%50SEMHUB/ en vez de /PSEMHUB/: algunas reglas WAF comparan antes de decodificar, mientras el servidor de aplicaciones procesa la ruta normalizada.
Los investigadores informan de web shells desplegados en decenas de sistemas de educación superior, tecnología, servicios informáticos, salud, agricultura, transporte y administraciones públicas.
La explotación observada incluyó tanto la escritura de archivos JSP en PSEMHUB.war como ejecución de comandos sin archivo; esta última puede manifestarse como procesos de shell hijos de Java WebLogic.
En sistemas Windows comprometidos, el actor usó un web shell para subir un instalador troyanizado que cargaba en memoria la puerta trasera SIDEEYE; también desplegó herramientas de túnel y acceso remoto.
Mandiant recomienda instalar la corrección de Oracle y señala expresamente que las reglas WAF o el bloqueo de rutas no sustituyen el parche.
Análisis de Defensops
La campaña muestra una diferencia operativa importante entre bloquear una cadena visible y bloquear el recurso que realmente resolverá la aplicación. Si el WAF compara la ruta sin normalizar, una sola letra codificada puede dejar pasar la petición aunque el equipo crea haber cerrado PSEMHUB. El riesgo depende de que el componente vulnerable siga expuesto y sin corregir; un filtro perimetral por sí solo no demuestra que el servidor esté protegido.
La búsqueda de compromiso debe abarcar todos los nodos de una instalación con balanceo y dos modalidades de explotación. La ausencia de un JSP nuevo no descarta ejecución: Mandiant observó respuestas con salida de comandos sin escritura en disco. También conviene relacionar las peticiones a rutas codificadas con procesos iniciados por WebLogic y con accesos posteriores a archivos de configuración y credenciales.
El hallazgo de un web shell cambia la prioridad de una simple actualización a una respuesta a incidente. Los servicios de PeopleSoft pueden leer cadenas de conexión y otros secretos según su configuración local; por eso el alcance de la rotación debe basarse en los permisos reales del servicio y en la evidencia preservada. La fuente atribuye la actividad a un grupo concreto, pero cada organización debe verificar sus propios registros antes de asumir exposición o robo de datos.
Prioridades de revisión
Inventariar las instancias de Oracle PeopleSoft expuestas, aplicar el Security Alert de Oracle para CVE-2026-35273 y comprobar la versión y el estado del parche en cada nodo.
Deshabilitar Environment Management Hub o retirar PSEMHUB cuando corresponda a la configuración local, siguiendo la guía de Oracle; revisar que el perímetro bloquee la ruta normalizada y sus variantes codificadas.
Buscar en los registros de acceso de WebLogic peticiones a /PSEMHUB/ y variantes como /%50SEMHUB/, especialmente POST a /hub y solicitudes a JSP inesperados desde direcciones externas; revisar todos los nodos balanceados.
Inspeccionar PSEMHUB.war y PORTAL.war en busca de JSP, JSPX o ejecutables no previstos, y correlacionar con procesos cmd.exe o /bin/sh iniciados por Java WebLogic, incluso cuando no aparezcan archivos nuevos.
Si hay evidencia de web shell o ejecución, preservar registros y archivos, contener los servidores afectados y rotar las credenciales accesibles para la cuenta de servicio, incluidas conexiones de base de datos y credenciales de integración.
Qué no se ha confirmado
La fuente no identifica públicamente a las organizaciones afectadas ni el número exacto de sistemas comprometidos.
La presencia de una petición de verificación no demuestra por sí sola que hubiese explotación posterior o extracción de datos.
La exposición efectiva de credenciales depende de los permisos y secretos disponibles para cada cuenta de servicio PeopleSoft.
Fuente
Google Threat Intelligence. Fecha indicada: 2026-09-25.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


