Comment2Shell encadena un comentario de WordPress con ejecución de código al abrirlo un administrador
Resumen rápido
El fallo CVE-2026-93485 convierte un atributo HTML reformateado en script activo; depende de que el comentario aparezca en la página y de la sesión de quien la visite.
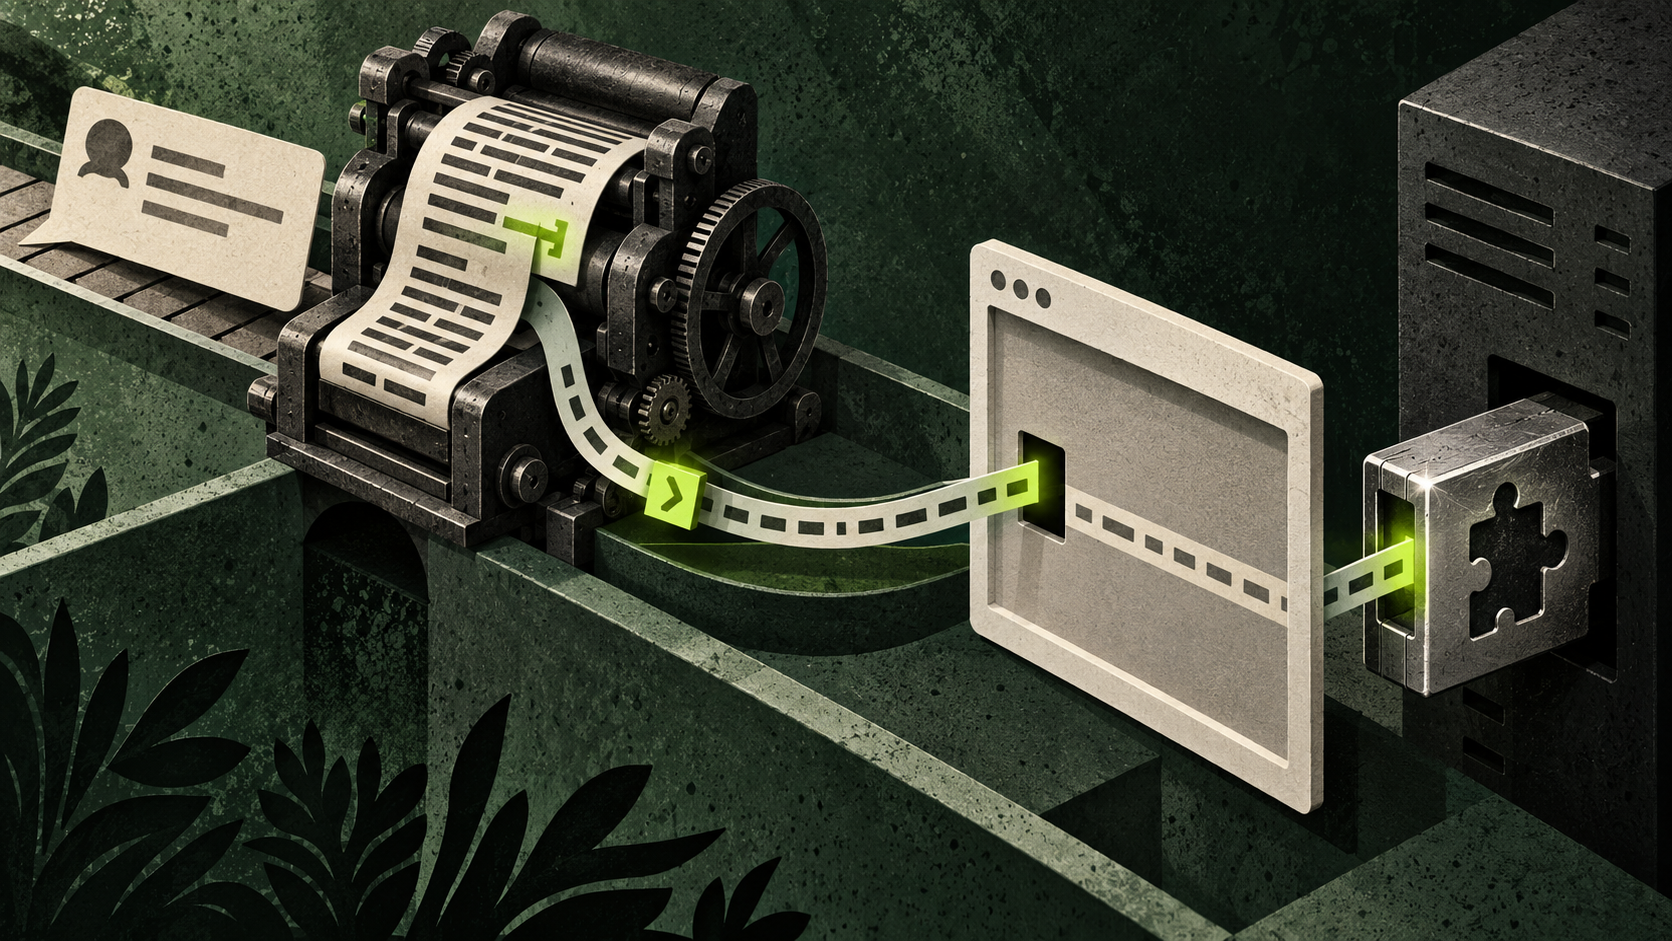
Ilustración editorial generada con IA por Defensops. No es una fotografía del incidente ni de los equipos afectados. Representa Ilustración del comentario reformateado que activa un script y carga un plugin.
Síntesis y análisis propios a partir de la cobertura de The Hacker News; las afirmaciones del medio se atribuyen a su fuente.
Qué se ha confirmado
Según The Hacker News, CVE-2026-93485 en el núcleo de WordPress permite que un visitante anónimo deje un comentario con script oculto que se activa cuando se muestra la página.
El investigador Rafie Muhammad explica que un salto de línea dentro del atributo de una etiqueta HTML permitida altera el reformateo del comentario y crea un manejador de eventos que se ejecuta al cargar la página.
Para llegar a ejecución de código en el servidor, un administrador autenticado debe abrir la página: el script usa entonces su sesión para cargar un plugin con una web shell.
La explotación depende también de que el comentario llegue a publicarse y del modo en que el tema lo formatea; la fuente identifica temas de bloques y algunos temas clásicos que usan el mismo paso.
WordPress corrigió el fallo en la versión 7.1.1 del 17 de septiembre y publicó correcciones para otras ramas mantenidas; la cobertura no identifica ataques reales.
Análisis de Defensops
La cadena tiene dos umbrales distintos. La inyección de script afecta al navegador de quien carga el comentario visible, mientras que la posibilidad de instalar un plugin y ejecutar código en el servidor depende de que ese navegador pertenezca a un administrador con sesión activa. Esta diferencia evita confundir una página vulnerable con una toma automática del servidor por cualquier visitante.
La moderación reduce oportunidades, pero no constituye una barrera suficiente: la fuente recoge formas de que un comentario alcance la página sin aprobación manual. La exposición real requiere revisar si el sitio acepta comentarios, cómo se muestran, qué tema los procesa y si hay administradores que consultan esas páginas desde sesiones privilegiadas.
La corrección del núcleo evita nuevas explotaciones del defecto descrito, pero no elimina un plugin ya instalado ni otros cambios realizados antes. En una investigación conviene distinguir el comentario malicioso, la ejecución en el navegador y la posible carga de un plugin; cada etapa requiere indicios propios.
Prioridades de revisión
Comprobar la versión exacta de WordPress y actualizar a la última corrección disponible para la rama mantenida; verificar después que el sitio cargó la versión nueva.
Identificar sitios con comentarios activos y comprobar si el tema o sus componentes reformatean el contenido mediante la ruta afectada, priorizando los que visitan administradores.
Si la actualización debe aplazarse, cerrar temporalmente los comentarios en las páginas expuestas y verificar que no se muestran entradas nuevas; documentar el alcance de esta medida.
Revisar comentarios recientes con marcado inesperado y contrastarlos con instalaciones de plugins o archivos no reconocidos, especialmente alrededor de accesos administrativos.
Ante indicios de compromiso, conservar registros y revisar la integridad de plugins y cuentas administrativas antes de dar el incidente por resuelto tras la actualización.
Qué no se ha confirmado
La cobertura no aporta evidencia de explotación en ataques reales.
La lista completa de temas afectados depende de si usan el paso de reformateo señalado por el investigador.
La fuente no cuantifica cuántos sitios permitían publicar comentarios sin aprobación.
Fuente
The Hacker News. Fecha indicada: 2026-09-22.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


