Aviso de INCIBE-CERT: Múltiples vulnerabilidades en T-CPE301K 4G Mini WiFi Router de Shenzhen Dbit Network Equipment
Resumen rápido
INCIBE-CERT publicó el 29/09/2026 un aviso sobre Múltiples vulnerabilidades en T-CPE301K 4G Mini WiFi Router de Shenzhen Dbit Network Equipment. La fuente oficial menciona CVE-2026-7192, CVE-2026-7193; comprueba el alcance y las medidas en el aviso original.
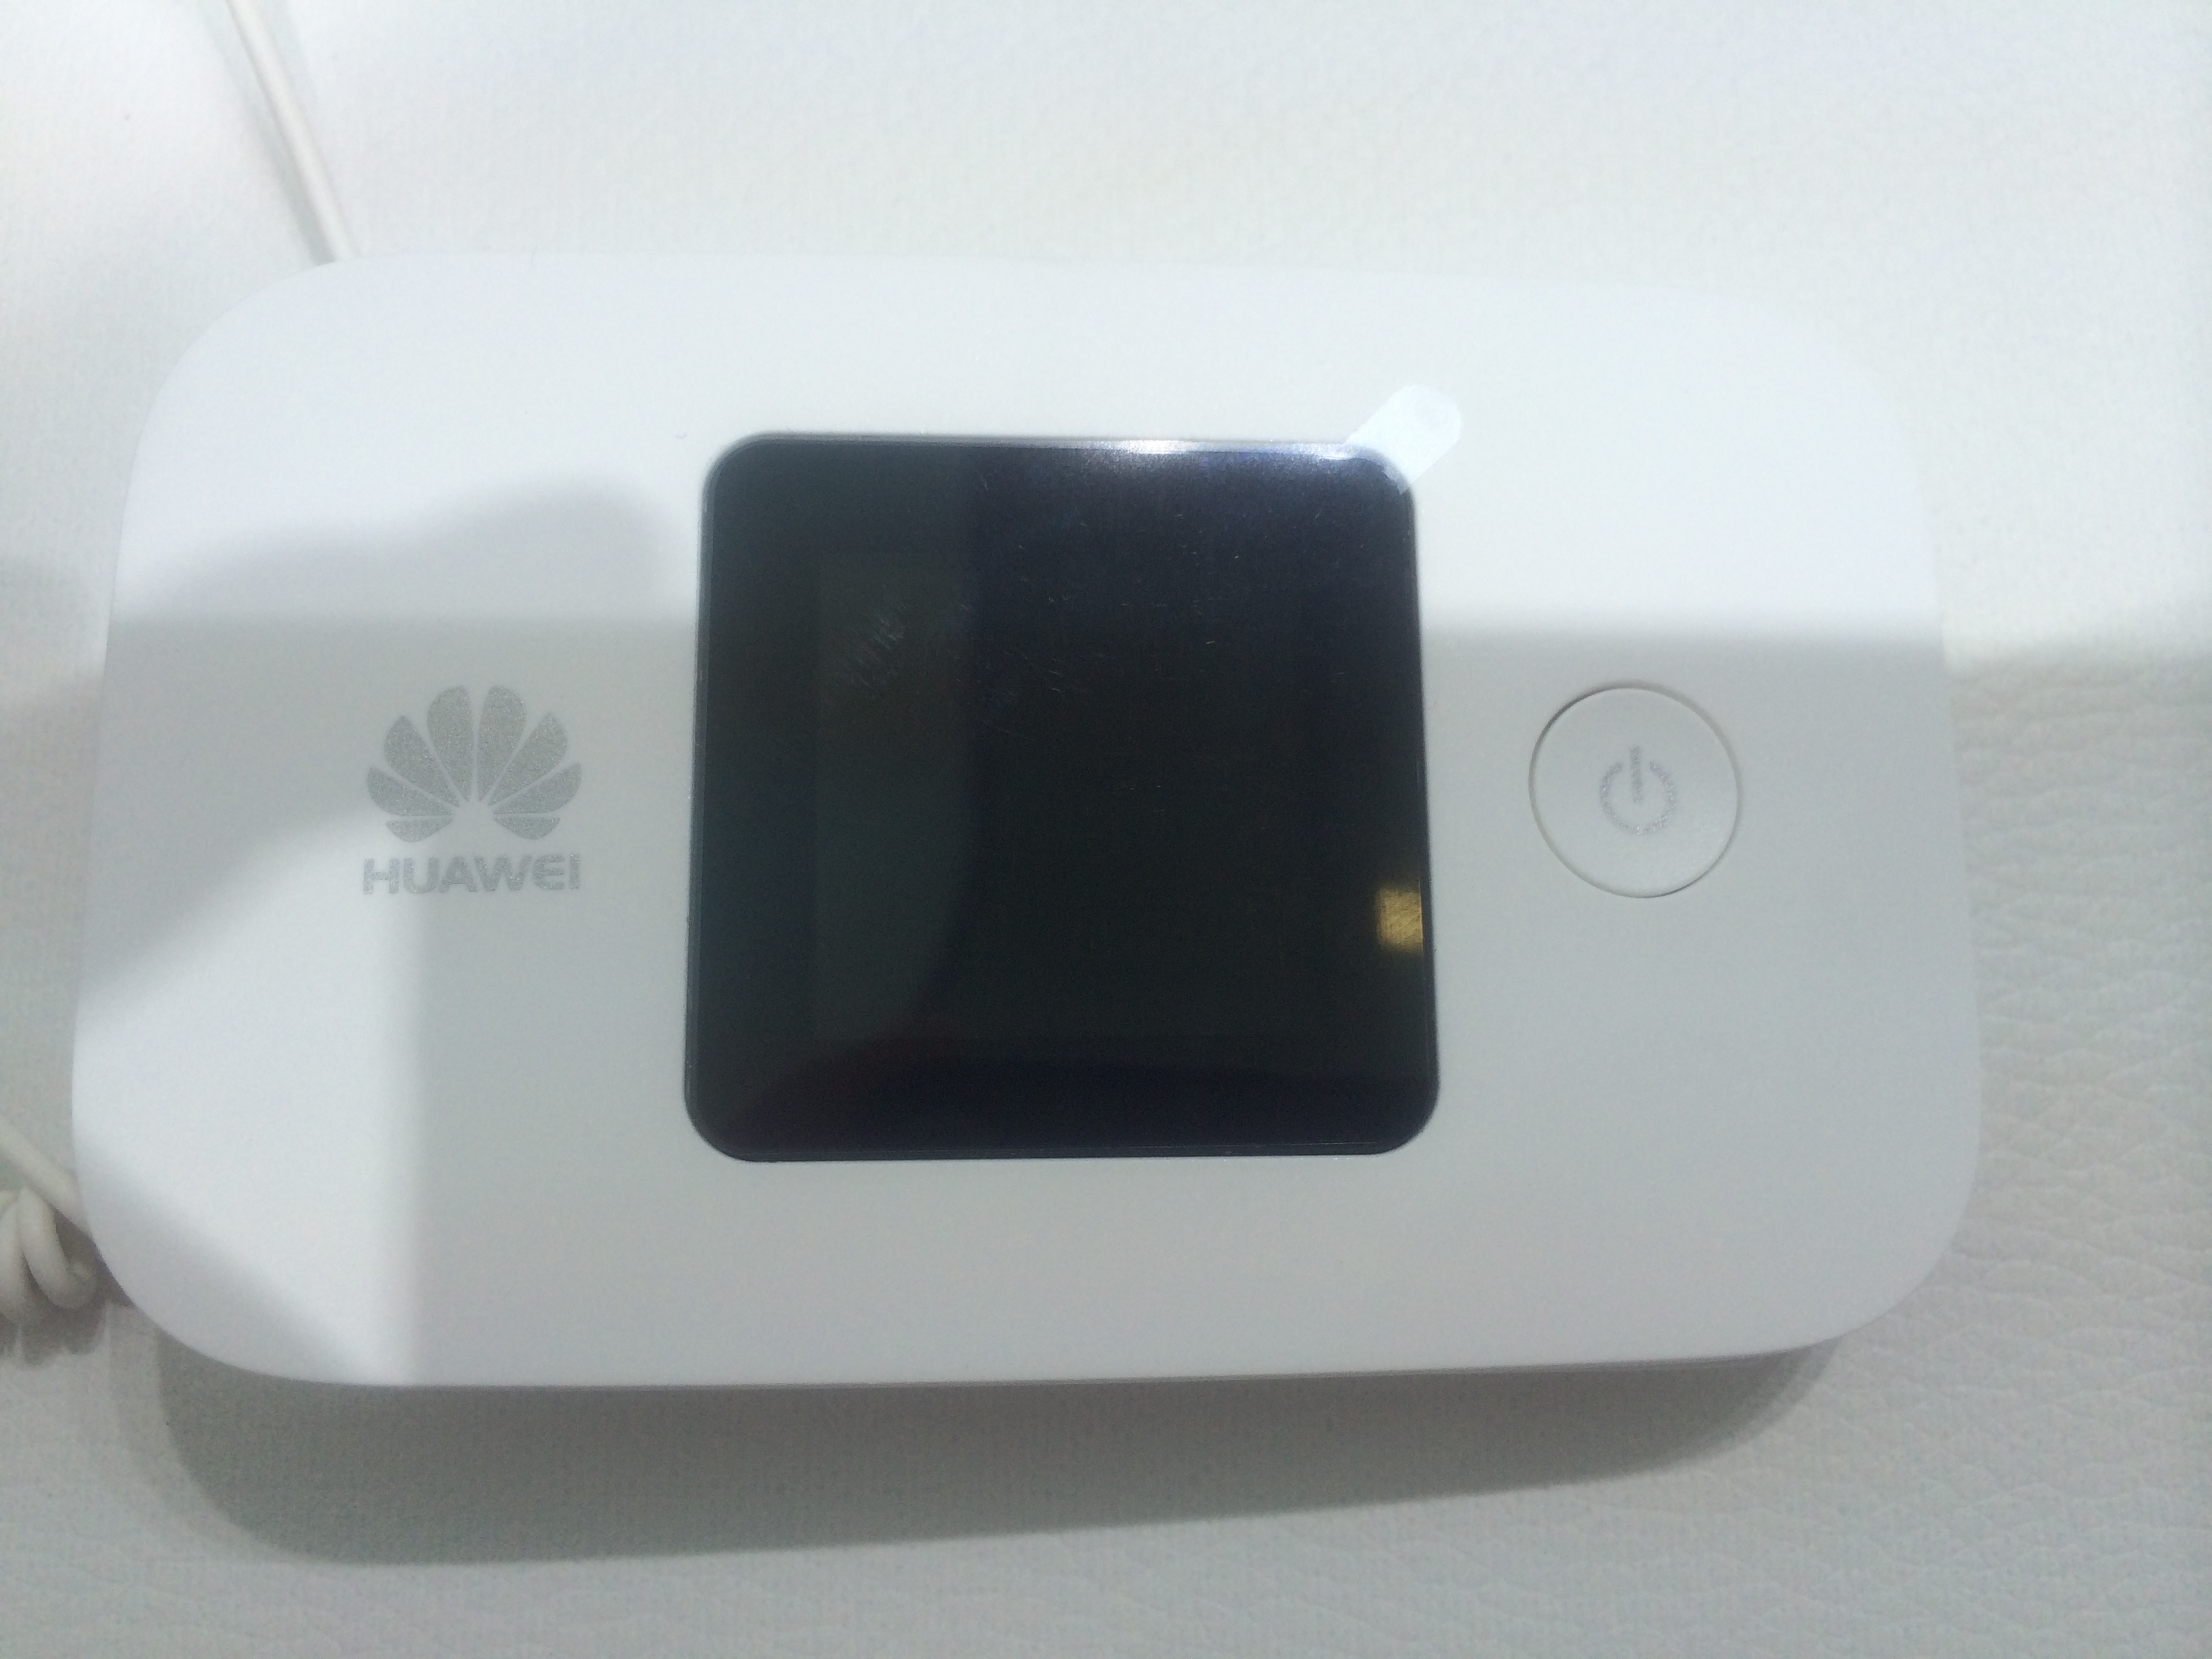
Imagen ilustrativa; no es el equipo afectado. Foto: MrCellular / Wikimedia Commons, CC BY-SA 4.0, sin cambios. Muestra un router portátil LTE similar. Foto original · Licencia.
Aviso oficial
INCIBE-CERT publicó este aviso el 29/09/2026. El asunto indicado por la fuente es: Múltiples vulnerabilidades en T-CPE301K 4G Mini WiFi Router de Shenzhen Dbit Network Equipment.
Identificadores que aparecen en la fuente
CVE-2026-7192, CVE-2026-7193. Estos identificadores ayudan a localizar la información técnica; por sí solos no demuestran exposición ni compromiso en tu entorno.
Qué conviene revisar
- Compara los productos, versiones y configuraciones de tu inventario con el alcance exacto del aviso.
- Consulta las actualizaciones o mitigaciones del fabricante indicadas en la fuente. No presupongas que existe un parche.
- Si un activo afectado estuvo expuesto, revisa la telemetría disponible y coordina una investigación según tus procedimientos.
Alcance de esta nota
Este resumen identifica un aviso oficial y sus CVE; no sustituye el análisis técnico del documento original, ni afirma explotación activa o cobertura específica de Defensops.
Fuente primaria
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.



