Synology DSM: cuatro ramas corregidas y una revisión de los NAS
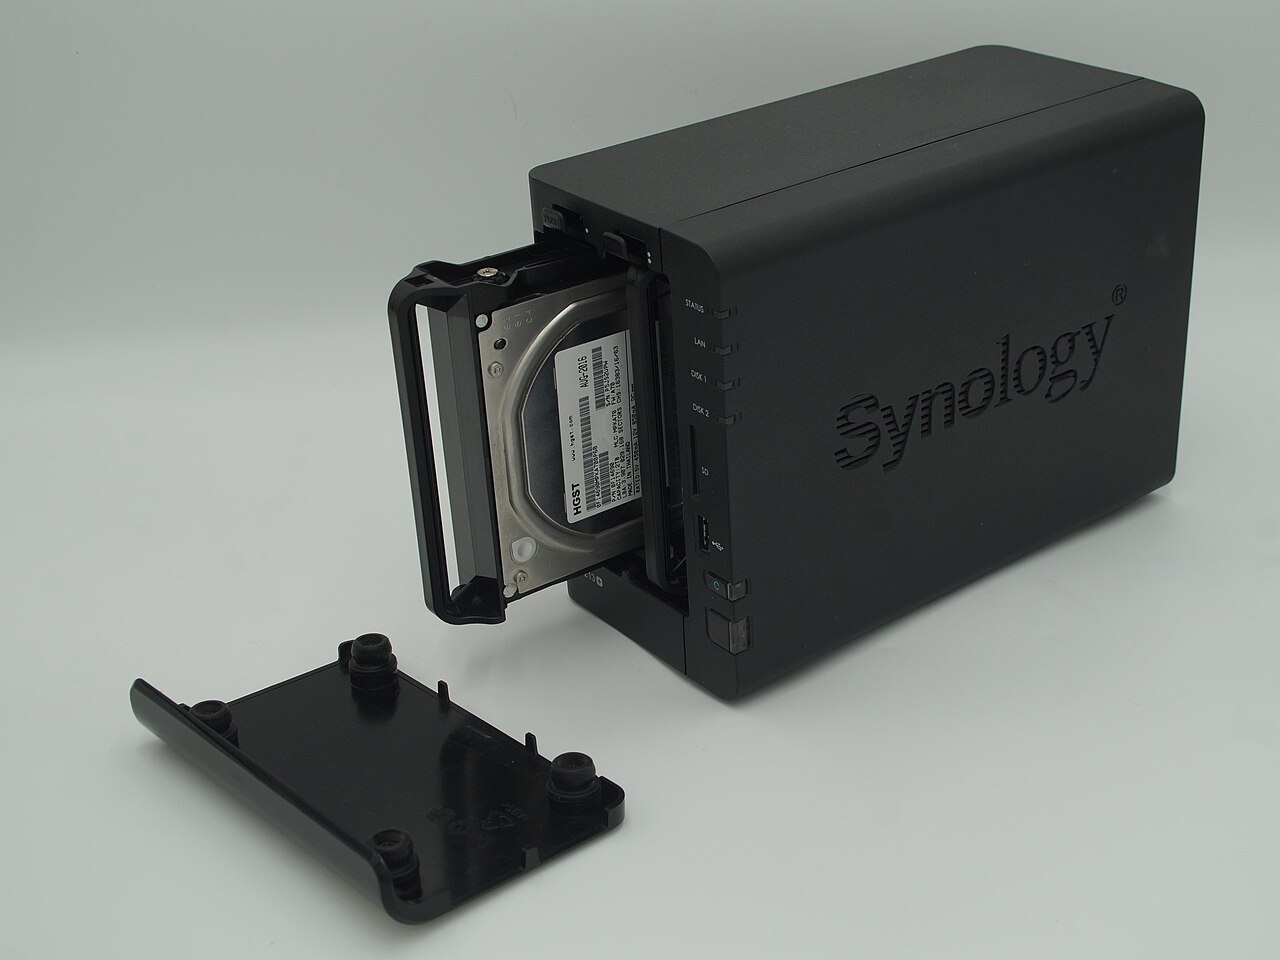
Resumen rápido
Ocho vulnerabilidades afectan a DSM, incluidas dos críticas. Detallamos las versiones corregidas y las comprobaciones de acceso, funcionamiento y recuperación.
Ocho vulnerabilidades en DSM
INCIBE informó el 21 de septiembre de ocho fallos en Synology DSM: dos críticos, dos altos, dos medios y dos bajos. Las críticas CVE-2026-13684 y CVE-2026-13639 pueden permitir lectura o escritura de archivos y denegación de servicio a un atacante remoto no autenticado.
La primera se relaciona con el tratamiento de salida en SCGI y la segunda con entropía insuficiente en el inicio de sesión. El boletín también contempla divulgación de información, XSS e inyección SQL. No recoge explotación confirmada de los identificadores críticos.
Versión corregida según la rama
- DSM 7.4: 7.4-90075 o posterior.
- DSM 7.3: 7.3.2-86009-4 o posterior.
- DSM 7.2.2: 7.2.2-72806-9 o posterior.
- DSM 7.2.1: 7.2.1-69057-12 o posterior.
La referencia no ofrece una alternativa que sustituya estas actualizaciones.
Análisis de Defensops: almacenamiento y recuperación
Recomendamos revisar los NAS con el mismo rigor que otros servidores. Para priorizar el trabajo hace falta conocer su accesibilidad, la sensibilidad de los datos que almacenan y su papel en la recuperación del negocio. Un dispositivo usado para copias de seguridad también necesita inventario, mantenimiento y responsables.
El cambio debería incluir:
- Confirmación de modelo, rama, versión y uso real del dispositivo.
- Comprobación de una vía de recuperación antes de modificar el sistema.
- Actualización compatible y validación de la versión resultante.
- Pruebas de las carpetas y servicios necesarios, y de las tareas de copia utilizadas.
- Revisión de accesos o modificaciones no explicadas cuando la exposición lo justifique.
La investigación debe comparar actividad con usuarios, tareas automáticas y cambios legítimos. Un acceso intensivo puede corresponder a una copia programada; una cuenta nueva sin propietario requiere un análisis distinto. Proponemos conservar registros relevantes antes de actuaciones que puedan alterarlos.
Restringir la administración y retirar accesos innecesarios mejora la postura del servicio, pero no reemplaza el parche. Tampoco basta con despublicar una interfaz para afirmar que los datos están seguros: primero hay que comprobar qué otros caminos de acceso existen.
La revisión de restauraciones debe realizarse con controles de acceso y conjuntos de datos adecuados, sin copiar información sensible a destinos no autorizados. La utilidad de una copia se demuestra recuperando lo necesario en condiciones controladas, no únicamente mostrando que la tarea terminó sin errores.
Fuente y fecha
INCIBE: aviso del 21 de septiembre de 2026. Revisión editorial: 27 de septiembre. El procedimiento de actualización y recuperación es análisis propio de Defensops.
Protege tu organización con DefensOps
SIEM, detección gestionada y respuesta. Descubre cómo cubrimos amenazas como esta.


