Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Ciberataques

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Categoría: Ciberataques · Quitar filtros

Los atacantes usan IA: ¿estás probando tus defensas con la misma tecnología?

Los adversarios están incorporando inteligencia artificial para automatizar y escalar sus ataques, mientras que muchas organizaciones siguen confiando en métodos tradicionales. Expertos advierten que los agentes de IA se están convirtiendo en una nueva superficie de ataque y que los defensores deben usar la misma tecnología para evaluar sus propias infraestructuras.

2 min de lectura
Los Banking Trojans Manic, Grandoreiro y ToxicPanda 2.0 bajo la lupa

SecurityWeek ha puesto de relieve la actividad de tres troyanos bancarios: Manic, la campaña persistente Grandoreiro en Latinoamérica y Europa, y la versión ampliada ToxicPanda 2.0. Cada familia combina espionaje y robo de credenciales, convirtiéndose en un riesgo prioritario para el sector financiero.

1 min de lectura

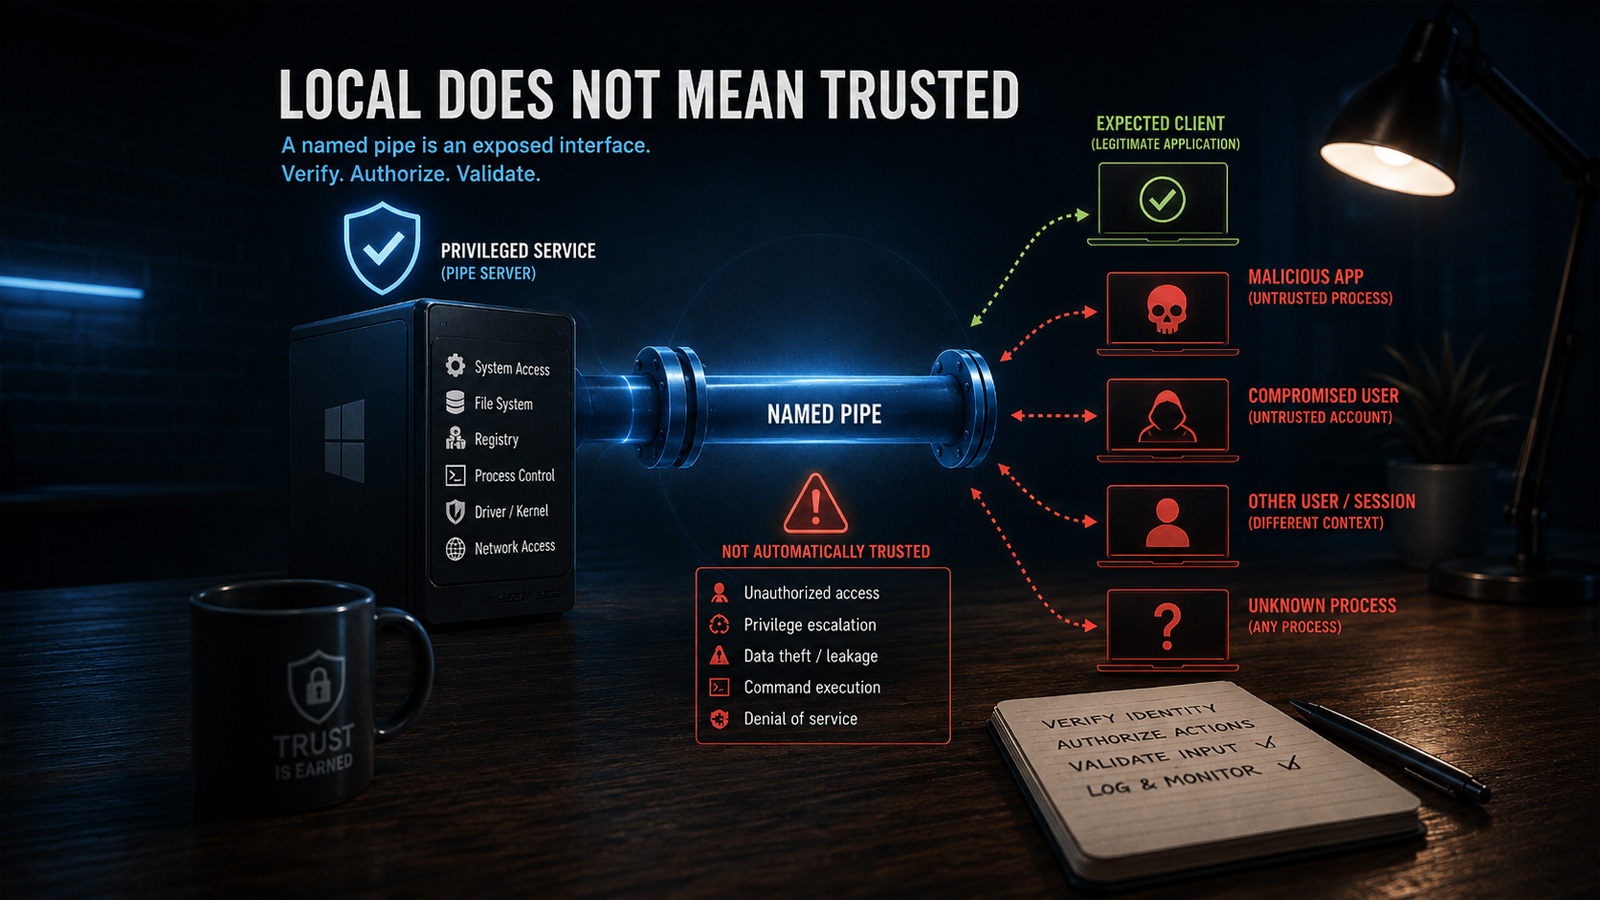
Named pipes bajo ataque: protege la comunicación en Windows

Los named pipes de Windows son vulnerables cuando sus permisos son débiles. ThreatLocker propone controles de endpoint, autorización de comandos, validación de entrada y privilegios mínimos para mitigar el riesgo.

2 min de lectura

Hackers convierten unidades de coche Android en botnet de proxy

Una campaña de ataque en cadena de suministro está infectando las unidades de infoentretenimiento Android de vehículos, usando una app oficial de actualización para crear una botnet de proxy. Los dispositivos comprometidos pueden servir para reenviar tráfico y generar fraude publicitario.

2 min de lectura

Ataques DDoS masivos contra Threema

Threema, un servicio de mensajería segura, sufrió interrupciones severas debido a ataques DDoS a gran escala. Estos ataques afectaron la comunicación de los usuarios.

1 min de lectura

Brecha de seguridad en SafePal

Una brecha de seguridad ha afectado a SafePal, un proveedor de monederos de hardware de criptomonedas. La información de 39,798 clientes ha sido robada y está a la venta. La empresa advierte sobre el incidente y las posibles consecuencias.

1 min de lectura

Detener ciberataques en cualquier momento

Un CEO de seguridad afirma que defenderse contra ataques cibernéticos puede ser más accesible de lo que se cree. La idea es que, con las herramientas adecuadas, cualquier persona puede protegerse contra estas amenazas en su vida diaria.

1 min de lectura

Escocia sufre brecha de datos en oficina de fiscales

Una agencia del gobierno escocés informó sobre una brecha de datos potencialmente amplia en la oficina de fiscales. La causa se atribuye a un tercero que podría haber prestado servicios a otras agencias gubernamentales.

1 min de lectura

Más de 1.000 organizaciones benéficas afectadas por brecha de datos

Una reciente brecha de datos ha afectado a más de 1.000 organizaciones benéficas que utilizan el sistema de gestión de relaciones con clientes (CRM) de Beacon. La causa raíz de la brecha se cree que es una clave de acceso de AWS comprometida. La seguridad de los datos de las organizaciones benéficas es crucial para proteger la confianza de los donantes y la integridad de sus operaciones.

1 min de lectura

Brecha de seguridad en RingCentral

Una reciente brecha de datos en RingCentral ha expuesto información de 1.6 millones de cuentas. El grupo de extorsión ShinyHunters se atribuye el ataque. La notificación de la brecha llegó a través del servicio Have I Been Pwned.

1 min de lectura

Nueva amenaza: Evooo1Bot

Un nuevo botnet basado en Mirai está atacando dispositivos de gateway, convirtiéndolos en nodos de retransmisión de tráfico. Esto podría tener graves consecuencias para la seguridad en línea.

1 min de lectura