Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Threat Intel En directo

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Descubren 14 paquetes npm que entregan el backdoor RedC2 4.0

Investigadores de Trend Micro han detectado 14 módulos npm aparentemente legítimos que ocultan el implante Linux RedC2 4.0. El payload se ejecuta como proceso en segundo plano y utiliza C2 sobre HTTP/S con ayuda de IA.

1 min de lectura
Los atacantes apuntan a pipelines CI/CD: la necesidad de asegurar todo el SDLC

Los ciberdelincuentes están enfocando sus esfuerzos en las canalizaciones de integración y entrega continua y en las herramientas de desarrollo, dejando al descubierto puntos críticos del ciclo de vida del software. Unit 42 advierte que la visibilidad completa y controles estrictos son esenciales para proteger la cadena de suministro del SDLC.

1 min de lectura

AWS Security elige una medida insuficiente para credenciales filtradas

AWS ha introducido una política que aísla las credenciales comprometidas, pero no las revoca ni las rota automáticamente. Expertos advierten que esta práctica deja abiertas brechas de seguridad que pueden ser explotadas. La comunidad critica la decisión como poco clara y potencialmente peligrosa.

1 min de lectura

Los atacantes usan IA: ¿estás probando tus defensas con la misma tecnología?

Los adversarios están incorporando inteligencia artificial para automatizar y escalar sus ataques, mientras que muchas organizaciones siguen confiando en métodos tradicionales. Expertos advierten que los agentes de IA se están convirtiendo en una nueva superficie de ataque y que los defensores deben usar la misma tecnología para evaluar sus propias infraestructuras.

2 min de lectura

Los Banking Trojans Manic, Grandoreiro y ToxicPanda 2.0 bajo la lupa

SecurityWeek ha puesto de relieve la actividad de tres troyanos bancarios: Manic, la campaña persistente Grandoreiro en Latinoamérica y Europa, y la versión ampliada ToxicPanda 2.0. Cada familia combina espionaje y robo de credenciales, convirtiéndose en un riesgo prioritario para el sector financiero.

1 min de lectura

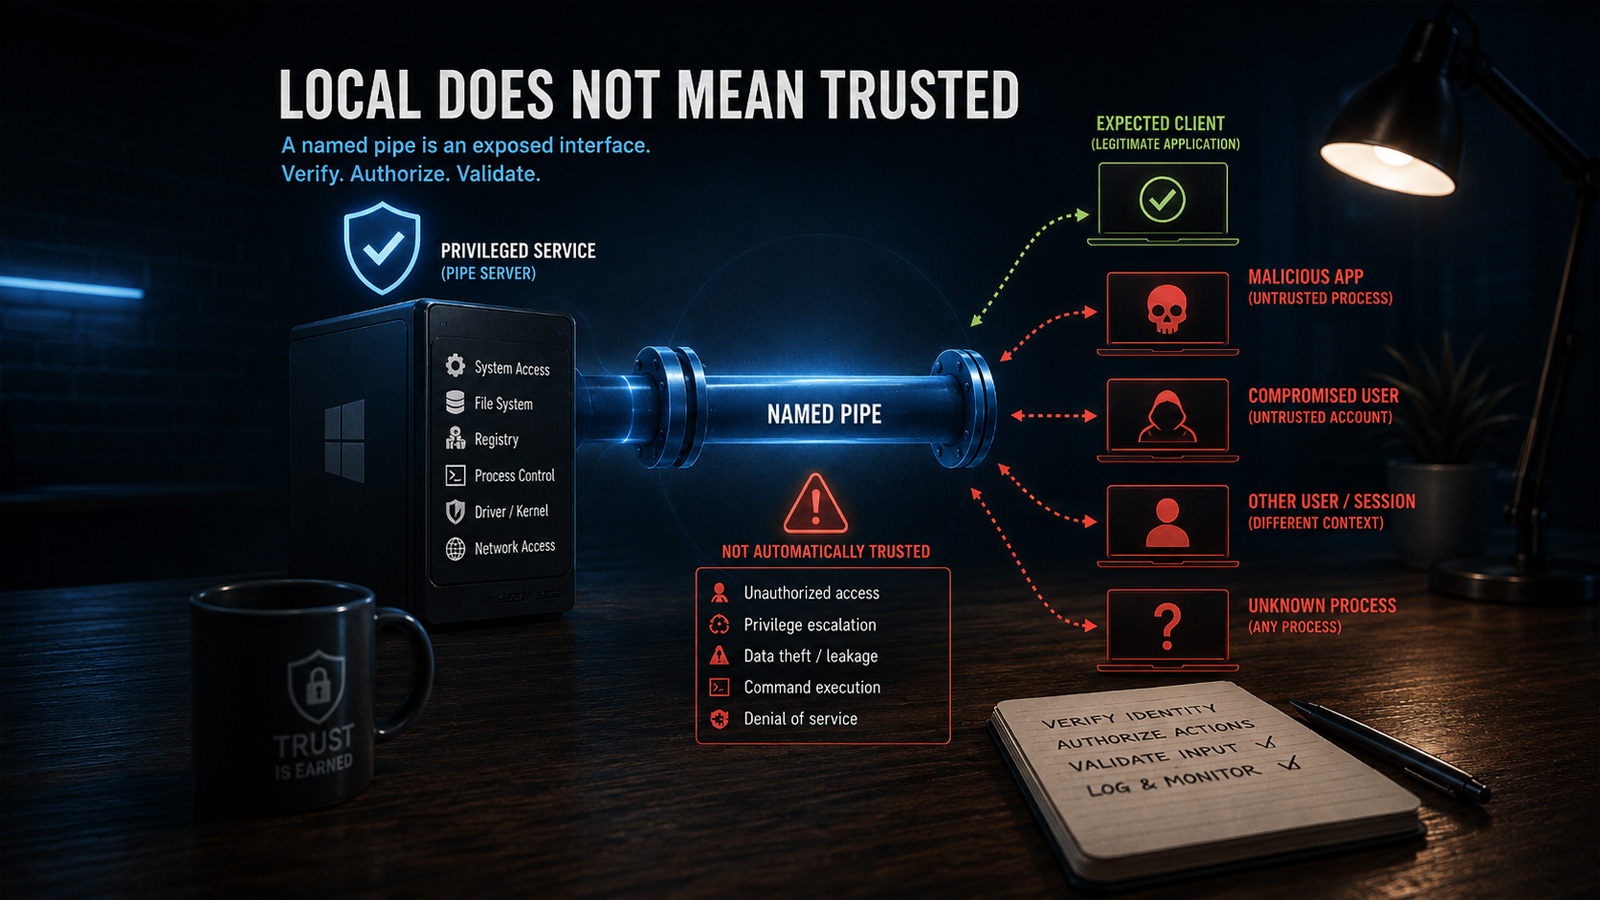
Named pipes bajo ataque: protege la comunicación en Windows

Los named pipes de Windows son vulnerables cuando sus permisos son débiles. ThreatLocker propone controles de endpoint, autorización de comandos, validación de entrada y privilegios mínimos para mitigar el riesgo.

2 min de lectura

Hackers convierten unidades de coche Android en botnet de proxy

Una campaña de ataque en cadena de suministro está infectando las unidades de infoentretenimiento Android de vehículos, usando una app oficial de actualización para crear una botnet de proxy. Los dispositivos comprometidos pueden servir para reenviar tráfico y generar fraude publicitario.

2 min de lectura

TikTok acuerda pagar 400 millones en demanda de privacidad infantil en EE. UU.

El Departamento de Justicia de EE. UU. confirmó que TikTok pagará 400 millones de dólares para resolver una demanda por violaciones a la privacidad de menores. El acuerdo incluye 300 millones inmediatos y 100 millones condicionados a la anulación de un decreto previo.

1 min de lectura

Resumen de amenazas cibernéticas

El SANS Internet Storm Center publicó su Stormcast para el lunes 17 de agosto de 2026, ofreciendo una visión general de las amenazas cibernéticas actuales. Esta publicación semanal es una fuente valiosa de información para los profesionales de la seguridad.

1 min de lectura

Ataques DDoS masivos contra Threema

Threema, un servicio de mensajería segura, sufrió interrupciones severas debido a ataques DDoS a gran escala. Estos ataques afectaron la comunicación de los usuarios.

1 min de lectura

Claude de Anthropic sufre apagón

Claude, la herramienta de inteligencia artificial de Anthropic, se encuentra temporalmente fuera de servicio. El apagón afecta varios servicios y causa problemas de inicio de sesión y rendimiento reducido.

1 min de lectura