Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Threat Intel En directo

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

CVE-2026-48362: Vulnerabilidad crítica en ColdFusion

Se ha descubierto una vulnerabilidad crítica en ColdFusion que permite la ejecución de código arbitrario. La vulnerabilidad se debe a una Improper Neutralization of Special Elements used in an OS Command. El CVSS de esta vulnerabilidad es 10.0, lo que la clasifica como crítica.

1 min de lectura
La curiosidad en la ciberseguridad

La ciberseguridad es un campo donde la curiosidad y la exploración son fundamentales. Un reciente artículo de Cisco Talos destaca la importancia de hacer preguntas en este ámbito. En este artículo, exploramos cómo la curiosidad puede llevar a múltiples respuestas correctas en la ciberseguridad.

1 min de lectura

Contraseñas expuestas en documento de Google

Un desarrollador descubrió credenciales almacenadas en un documento de Google público, que luego aparecieron en resultados de búsqueda. Esto pone en relieve la importancia de proteger la información sensible en la nube.

1 min de lectura

Walmart adopta enfoque de 'agente de confianza' para pruebas de seguridad

Walmart ha implementado un enfoque innovador para mejorar su seguridad, combinando equipos rojos y azules en un mismo espacio. Este enfoque busca construir confianza y mejorar la seguridad a través de ejercicios colaborativos de pruebas de seguridad.

1 min de lectura

Hackers utilizan ingeniería social para robar contenido explícito

La FBI alerta sobre el uso de técnicas de ingeniería social por parte de hackers para acceder a cuentas y robar contenido explícito. Estos ataques se llevan a cabo a través de contraseñas filtradas y sitios web de redes sociales falsos.

1 min de lectura

Vulnerabilidad de SharePoint explotada

Una vulnerabilidad en SharePoint ha sido explotada poco después de que se publicara una prueba de concepto. La vulnerabilidad fue parcheada por Microsoft en julio.

1 min de lectura

La Casa Blanca moviliza a empresas de seguridad

La Casa Blanca ha iniciado una campaña para contratar a empresas de seguridad para combatir el cibercrimen extranjero. Los contratos pueden requerir una fianza de $1 millón. DefensOps ofrece cobertura genérica para detectar este tipo de amenazas.

1 min de lectura

Ataque Plug and Pwn

Investigadores de seguridad han descubierto un nuevo tipo de ataque que aprovecha la función Plug and Play de Windows para obtener acceso de SYSTEM. Los atacantes utilizan dispositivos USB falsos para instalar software vulnerable o inseguro.

1 min de lectura

Ataques de robo de datos 'City-Forum' afectan a Salesforce y ServiceNow

Una campaña de robo de datos en curso utiliza herramientas personalizadas para robar información expuesta a usuarios anónimos a través de portales de Salesforce y ServiceNow. Los ataques aprovechan la exposición de datos en Experience Cloud y customer portals.

1 min de lectura

Reconocimiento facial en vivo en el metro de Londres

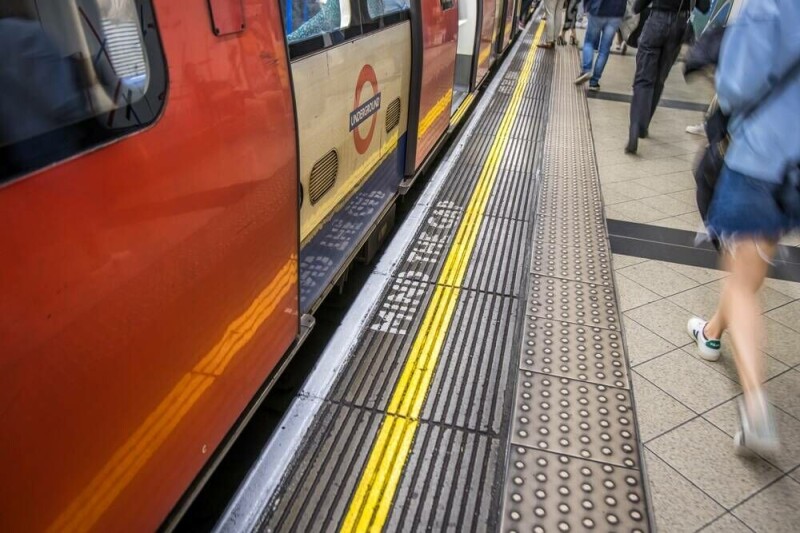
La policía británica ha implementado el reconocimiento facial en vivo en el metro de Londres, lo que ha generado preocupaciones sobre la privacidad. Esta tecnología se está volviendo cada vez más común en espacios públicos.

1 min de lectura

Trabajadores remotos falsos

Los trabajadores remotos falsos pueden explotar debilidades en el proceso de contratación para acceder a organizaciones. Es importante implementar medidas de verificación de identidad para prevenir esto.

1 min de lectura

Campaña de robo de datos en Salesforce y ServiceNow

Una campaña de robo de datos ha estado activa desde marzo de 2025, afectando a organizaciones de múltiples sectores. Los atacantes utilizan herramientas personalizadas para llevar a cabo sus ataques.

1 min de lectura