Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Threat Intel En directo

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

AI descubre técnicas de desincronización HTTP

Un sistema de investigación asistido por inteligencia artificial ha descubierto nuevas técnicas de desincronización HTTP y una vulnerabilidad zero-day en Apache Traffic Server. El sistema, llamado HTTP Terminator, exploró más de 30.000 vectores de desincronización y probó su efectividad en 30.000 sitios web.

1 min de lectura

Ataques ClickFix contra macOS

Un malware dirigido a macOS puede drenar criptomonedas y robar contraseñas. Los ataques ClickFix están siendo utilizados para entregar este malware. DefensOps ofrece cobertura genérica para detectar este tipo de amenazas.

1 min de lectura

China investiga seguridad de productos de Palo Alto Networks

China ha iniciado una investigación sobre la seguridad de los productos de Palo Alto Networks. El motivo de la investigación no ha sido revelado. Esta situación recuerda a la investigación previa sobre Micron.

1 min de lectura

Ransomware: El aumento de ataques

Los ataques de ransomware han experimentado un aumento significativo. Los ciberdelincuentes están aprovechando la distracción generalizada por la inteligencia artificial para lanzar ataques más frecuentes y sofisticados.

1 min de lectura

Incidentes de hacking en modelos de IA

La empresa Irregular, detrás de incidentes de hacking en modelos de IA, no revela si hubo más incidentes. La investigación sigue en curso.

1 min de lectura

Actualizaciones de seguridad

Microsoft y Apple han lanzado actualizaciones de seguridad para abordar vulnerabilidades críticas en varios productos. Estas actualizaciones son fundamentales para proteger la seguridad de los sistemas y datos.

1 min de lectura

Hackers comprometen 200 cuentas en servidor SharePoint

Un incidente de seguridad en los servidores de Microsoft SharePoint del gobierno suizo ha comprometido aproximadamente 200 cuentas. Los atacantes explotaron vulnerabilidades para infiltrarse en el sistema.

1 min de lectura

Cadenas de ataques en 2026

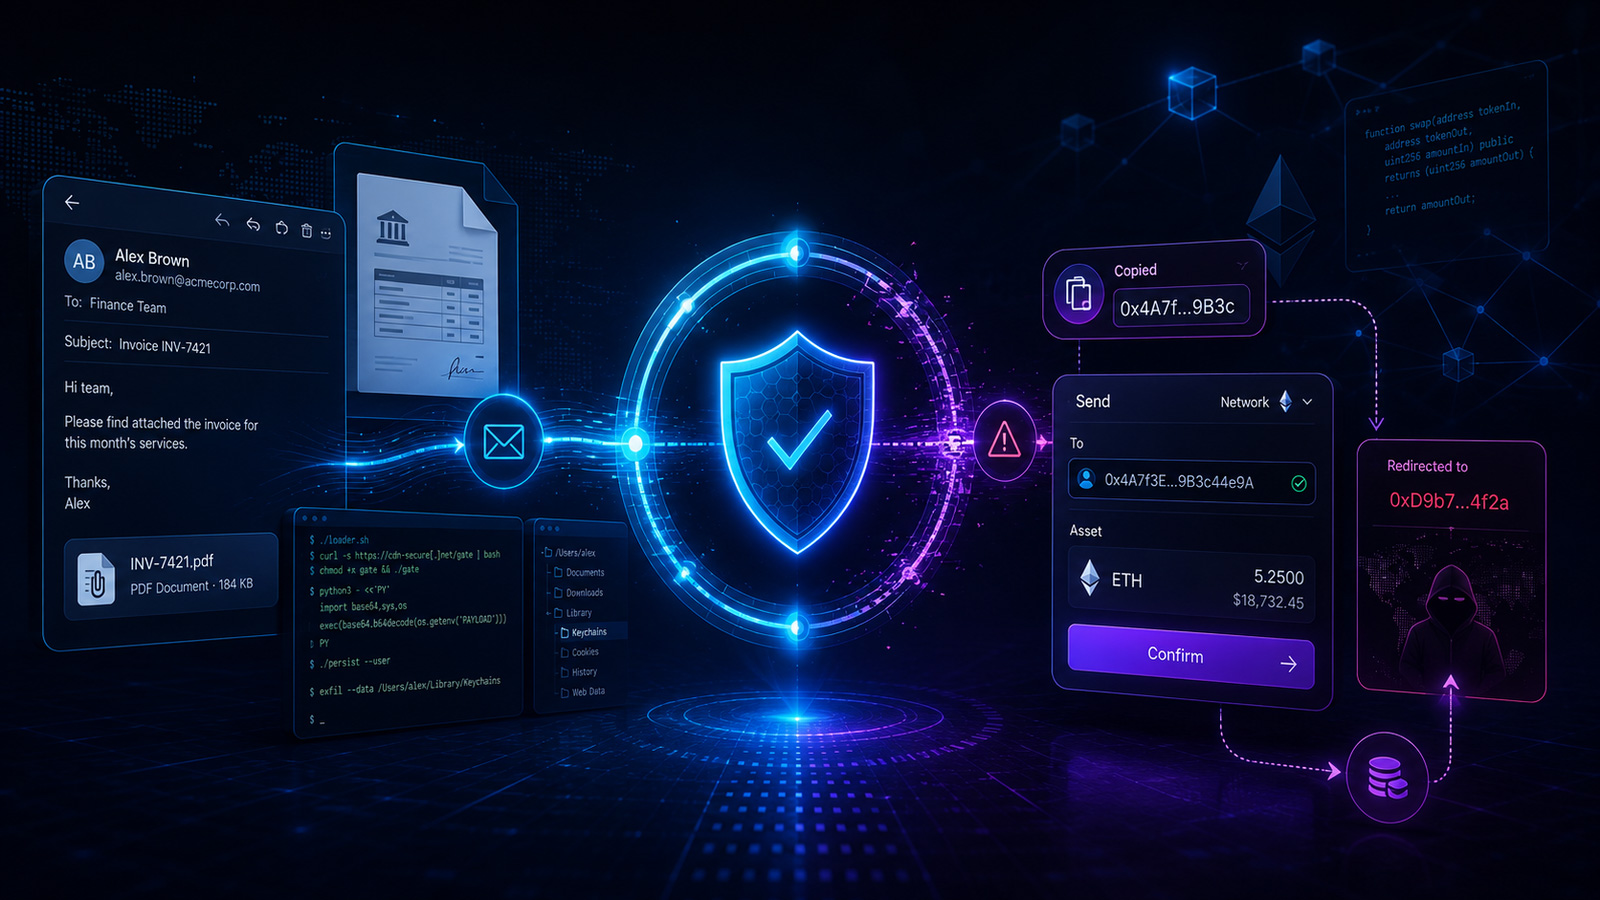
Dos cadenas de ataques destacadas en el primer semestre de 2026, una utilizando correos electrónicos reales y la otra mediante el secuestro de pagos, han sido examinadas en un informe de amenazas. Estos ataques demuestran la creatividad y la persistencia de los actores maliciosos en la búsqueda de métodos para engañar a las víctimas.

1 min de lectura

Malware Abusa Claves de Windows Hello

Un investigador descubrió que el malware puede aprovechar las claves de Windows Hello for Business para acceder a Microsoft Entra ID. Esto permite a los atacantes establecer acceso a largo plazo en la nube y registrar dispositivos bajo su control.

1 min de lectura

El crecimiento doloroso del código abierto

El código abierto ha vivido una infancia idílica, pero ahora enfrenta desafíos. La falta de control y la confianza ciega en desconocidos han generado problemas. La comunidad debe madurar y adoptar medidas de seguridad.

1 min de lectura

Vulnerabilidad XSS en WordPress

Se ha descubierto una vulnerabilidad de cross-site scripting (XSS) en WordPress. Esta vulnerabilidad podría permitir a atacantes inyectar código malicioso en sitios web que utilicen la plataforma.

1 min de lectura

Actualización de seguridad

El SANS Internet Storm Center publica su Stormcast para el viernes 7 de agosto de 2026. La seguridad informática es un tema en constante evolución.

1 min de lectura