Microsoft Defender XDR
- Endpoint con Defender for Endpoint P2; identidad, correo y apps cloud si tienes esas licencias
- Sentinel, si lo tienes
- Detecciones personalizadas en tu portal, con tu aprobación
Inicio / Servicios / Threat hunting
Threat hunting gestionadoCazamos amenazas sobre la consola que ya usas, en español y con un alcance acordado. Cada caza termina con evidencias, una conclusión y acciones priorizadas; en Avanzado y Premium convertimos lo reutilizable en detecciones, con tu aprobación.
Así se ve una caza de ejecución sospechosa tras un ClickFix, en el lenguaje de cada plataforma. Al elegir un lenguaje, la demostración se queda en él.
// Hipótesis: ejecución sospechosa tras un ClickFix
DeviceProcessEvents
| where Timestamp > ago(7d)
| where InitiatingProcessFileName =~ "explorer.exe"
| where FileName in~ ("powershell.exe", "pwsh.exe", "mshta.exe", "cmd.exe")
| where ProcessCommandLine matches regex @"(?i)(https?://|\b(iwr|irm|iex)\b|\s-(e|enc|encodedcommand)\s)"
| project Timestamp, DeviceName, AccountName, ProcessCommandLine| Hora | Equipo | Cuenta | Comando | Valoración |
|---|
Simulación con datos de ejemplo. Equipos, cuentas y dominios inventados; el dominio está neutralizado (hxxps, [.]).
Aprovechamos las licencias y fuentes que tengas. Antes de presupuestar comprobamos por escrito tablas, activos, conectores y retención: correo, identidad, cloud o retención ampliada pueden necesitar licencias del fabricante, no incluidas en nuestra tarifa. La biblioteca cubre hoy Windows y Microsoft 365/Entra ID; Linux, macOS, ESXi o cloud se acuerdan en el alcance. Cada caza se valida en tu entorno durante el alta antes de contarla como operativa.
La caza investiga hipótesis que tus detecciones actuales no han resuelto: recorre la telemetría con una pregunta concreta y documenta tanto lo que encuentra como lo que no se puede ver.
Ejemplo ilustrativo.
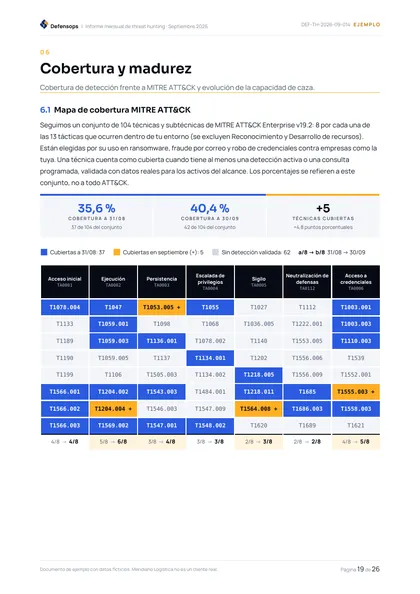
Medimos sobre los escenarios prioritarios de tu entorno, con una versión concreta de ATT&CK: cada casilla es un escenario, no una técnica entera. Distinguimos fuente disponible, caza ejecutada, detección implantada y escenario probado.
Ejemplo ilustrativo, sin datos de clientes.
Hipótesis a partir de inteligencia reciente, las técnicas de MITRE ATT&CK y los huecos de tu cobertura, con el criterio que la descartaría.
Consultas en tu consola, comprobando antes que los datos existen. Si aparece un indicio crítico, aviso por el canal acordado sin esperar a cerrar la caza.
Cada caza acaba en una decisión: incidente, detección, mejora de visibilidad, higiene o cierre razonado, con responsable.
Revisión retrospectiva de la retención disponible, con los días realmente revisados y los huecos de datos.
Cazas por hipótesis sobre las amenazas que hoy atacan a empresas en España y Europa.
Ante una amenaza que aceptamos como relevante para ti, buscamos en tu histórico si ya estuvo en tu entorno.
En Avanzado y Premium, detecciones nuevas o mejoradas con el mecanismo de tu plataforma, probadas y con vuelta atrás.
Escenarios prioritarios probados, fuentes sanas y huecos abiertos, siempre con su n/N.
Ejecutivo y técnico, con las evidencias que tu dirección y tus auditorías de NIS2, DORA o ENS pueden pedir.
Firmamos alcance, autorización de acceso, encargo de tratamiento y contactos de escalado.
Comprobamos licencias, tablas, retención y acceso, y te entregamos el inventario de huecos.
Línea base y primera caza revisadas contigo, con sus límites por escrito.
Aceptas el servicio y fijamos el calendario. Si falta una fuente imprescindible, la corregimos, reducimos el alcance o no activamos.
La oferta fija fechas y el inicio de la facturación. Al terminar te entregamos tus consultas, reglas y documentación, revocamos los accesos y devolvemos o borramos los datos según lo acordado.
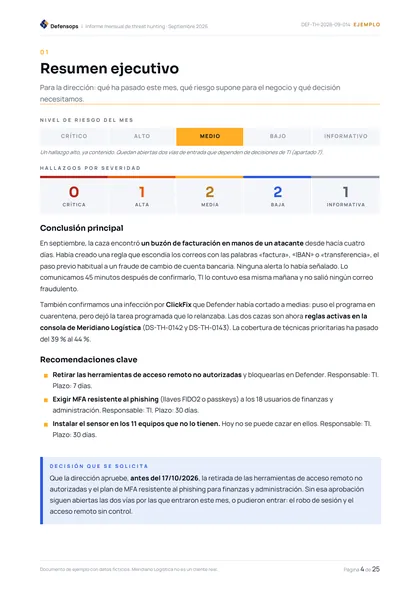
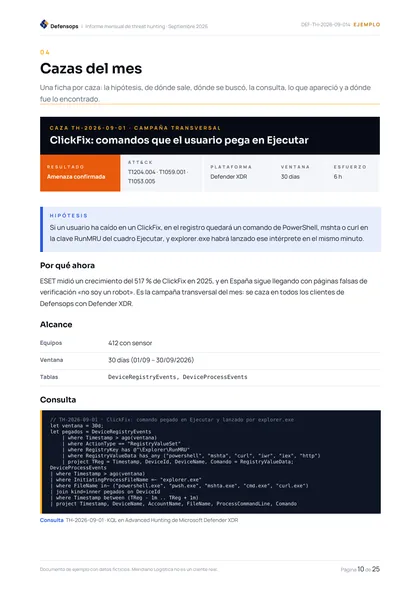
Así es el informe mensual que recibirías: un resumen de una página para tu dirección y el detalle técnico de cada caza. El cliente es inventado; el formato y el nivel de detalle son los reales. Pídenoslo y te lo enviamos por correo, junto con la ficha de alcance y permisos y la matriz de responsabilidades.
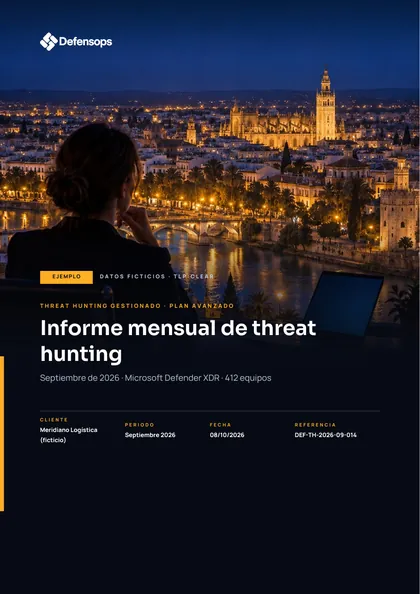
 Ejemplo · datos ficticios
Los plazos cuentan en horario laborable desde que la señal entra en nuestra cola o aceptamos la amenaza, no desde que terminamos de investigar. Fuera de horario no hay vigilancia humana de Defensops: tus protecciones automáticas siguen activas y la atención de alertas es tuya o de tu MDR.
| Característica | Esencial | Avanzado | Premium |
|---|---|---|---|
| Campaña común documentada al mes | 1 | 1 | 1 |
| Hipótesis específicas de tu entorno | — | 2 al mes | 4 al mes |
| Detecciones nuevas o mejoradas en tu consola | Propuestas | Hasta 2 al mes | Hasta 4 al mes |
| Aviso de un indicio crítico (en horario) | ≤ 4 h | ≤ 2 h | ≤ 1 h |
| Caza urgente ante una amenaza aceptada | ≤ 3 días lab. | ≤ 2 días lab. | ≤ 1 día lab. |
| Atención humana | L–V 8–19 h | L–V 8–19 h | L–V 8–19 h |
| Contención | La haces tú | Tú, con acompañamiento | Acciones preautorizadas |
| Informe y reunión | Mensual · trimestral | Mensual · mensual | Mensual · mensual |
Sin IVA y sin las licencias del fabricante. Contrato de 12 meses. Cuota mensual = el mayor entre equipos × tarifa y el mínimo del plan.
Para empezar a cazar con método.
Mínimo 450 € al mes
Hipótesis propias y detecciones en tu consola.
Mínimo 900 € al mes
Para entornos críticos o regulados.
Mínimo 1.500 € al mes
Una caza retrospectiva sobre tu consola actual. Conclusión: evidencias de compromiso, indicios pendientes de investigar, sin evidencias en las fuentes y el periodo examinados, o no concluyente por falta de datos. Las limitaciones de visibilidad van aparte: no encontrar nada no certifica que no haya nada.
¿Prefieres empezar por un diagnóstico? Evaluación de compromiso →
No. Lo complementa: cazamos con hipótesis propias de tu entorno, te lo contamos en español y, si tu plan lo incluye, dejamos detecciones probadas en tu consola.
Atendemos lunes a viernes, de 8:00 a 19:00 (hora peninsular), salvo festivos acordados. Fuera de ese horario no hay vigilancia humana de Defensops: las protecciones automáticas y las reglas activas siguen funcionando, y la atención de sus alertas es tuya o de tu MDR.
La investigación usa acceso de lectura. Crear o modificar reglas necesita permisos aparte, y la contención de Premium, una autorización expresa limitada al horario y a los activos acordados.
Una que permita búsquedas avanzadas, como Defender for Endpoint P2, Falcon Insight o Cortex XDR Pro, y las fuentes que quieras cazar (por ejemplo, Entra ID P2 para inicios de sesión). Lo comprobamos por escrito antes de presupuestar.
Podemos cubrirlos con nuestra plataforma Defensops SOC y cazar sobre esa telemetría.
La consulta se ejecuta en tu plataforma y solo extraemos las evidencias necesarias. Antes del alta recibes el encargo de tratamiento, los subencargados y los plazos de conservación. No metemos telemetría identificable en herramientas de IA no aprobadas.
Te entregamos tus consultas, reglas y documentación, revocamos los accesos y devolvemos o borramos los datos según lo acordado.
Empieza con una evaluación de compromiso sobre tu consola actual.
 GlobalCliente demoTodas las sedes
Fuentes conectadasLM
Vista conceptual · datos de ejemplo