Atalaya: inteligencia de amenazas conectada a tu SOC.Conocer Atalaya →

Acceso clientesNoticiasContacto

Inicio / Plataformas / Defensops Mail

Seguridad del correo, operada por el SOC

Defensops Mail. Entiende el engaño. Actúa sobre el correo.

Analiza los correos sospechosos, explica por qué lo son y retira lo malicioso de todos los buzones de Microsoft 365 donde llegó.

El problema

Un correo de phishing no parece un ataque. Parece una factura, un aviso de Microsoft o un mensaje de tu jefe con prisa. Los que mejor engañan llegan a la bandeja, y al final decide una persona con veinte correos por leer. Defensops Mail analiza ese correo, explica por qué es sospechoso y actúa sobre él.

Cómo funciona Defensops Mail

01Un veredicto que se entiende

De 0 a 100. Con sus motivos.

Cada correo sale con una puntuación y un veredicto (malicioso, sospechoso o sin indicios), los motivos en castellano, los indicadores para bloquear y un informe con la identidad de Defensops.

  • Las señales concluyentes deciden por sí solas
  • Cada motivo suma una vez
  • Consulta Atalaya y VirusTotal si están configurados
Qué revisa
02Actúa en Microsoft 365

Lo retira de todos los buzones donde llegó.

Lee los buzones por API. Retira lo malicioso a cuarentena en todos los buzones donde llegó y marca lo sospechoso.

  • Lectura de los buzones por API
  • Lo malicioso, a cuarentena
  • Lo sospechoso, marcado
03Consola del SOC

Una consola para todos tus clientes.

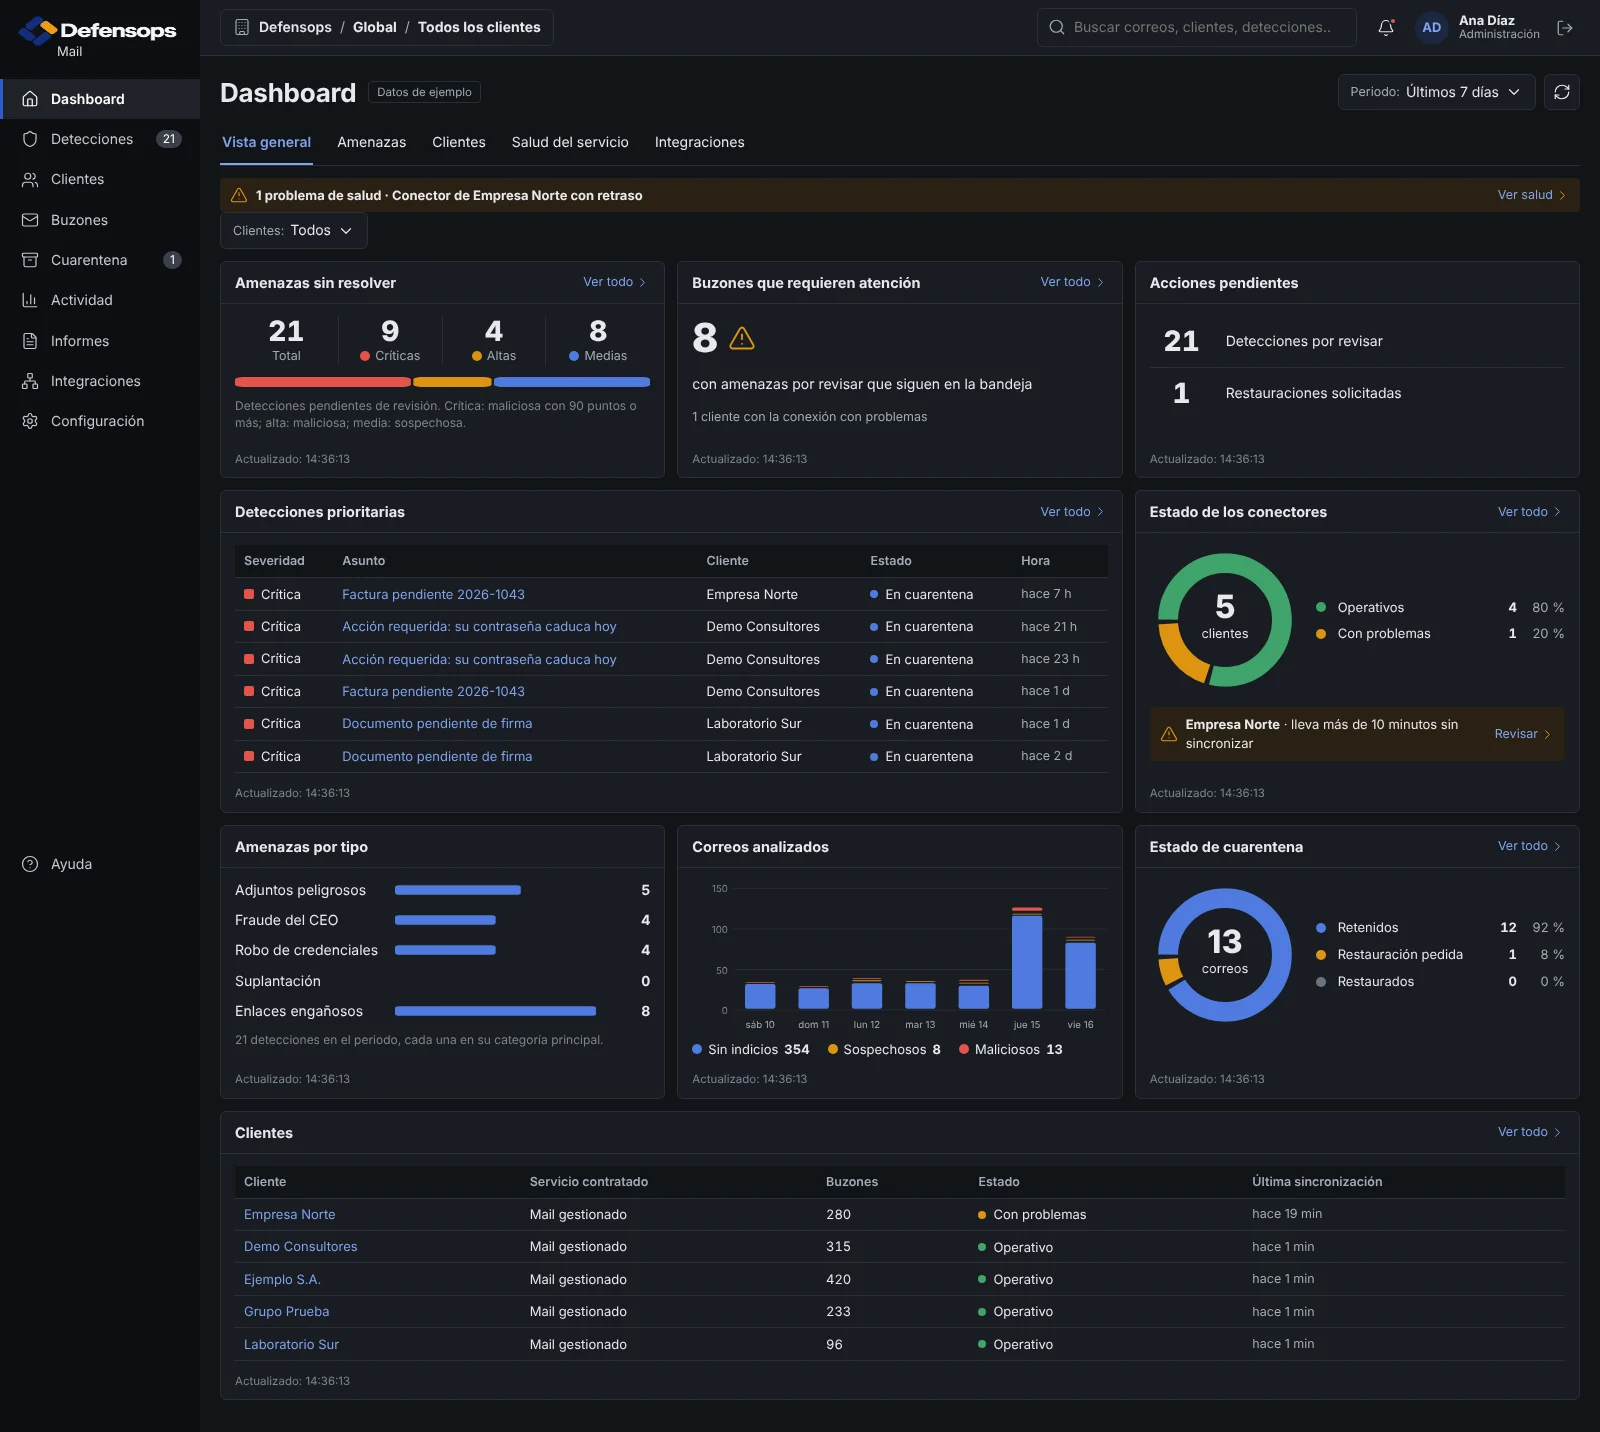
Detecciones, cuarentena, restauraciones, salud y auditoría, con alcance por cliente.

  • Detecciones priorizadas por cliente
  • Cuarentena y restauraciones solicitadas
  • Estado de los conectores y auditoría
Consola de Defensops Mail: vista general con detecciones, buzones que requieren atención y estado de los conectoresCaptura real con datos de ejemplo
04Hecho con cautela

No ejecuta nada. No sube tus ficheros.

Un correo sospechoso se trata como lo que puede ser. Y nadie restaura un mensaje por su cuenta.

  • Nada se ejecuta: los adjuntos se analizan en memoria y no se visita ninguna URL
  • Privacidad primero: a VirusTotal solo van hashes, dominios e IP, nunca ficheros
  • Cuatro ojos: las restauraciones desde cuarentena las aprueba una segunda persona
Qué revisa

Seis frentes. Un solo veredicto.

01 / 06 · Remitente

Quién lo envía de verdad.

SPF, DKIM y DMARC del servidor de confianza, Return-Path y Reply-To de otro dominio, dirección falsa en el nombre visible e IP de origen.

  • Solo cree la autenticación de tu propio servidor
  • Detecta Reply-To hacia Gmail u Outlook
  • Marca el nombre visible engañoso
EntregableMotivos verificables en el informe
02 / 06 · Suplantación

Dominios que se parecen a los tuyos.

Imitaciones de tus dominios, de tus proveedores y de 24 marcas muy suplantadas en España: homoglifos, letras cambiadas, otra terminación o la marca dentro de otro dominio.

  • Tus dominios y los de tus socios
  • Directivos que escriben desde fuera (fraude del CEO)
  • Marcas conocidas en el nombre visible
EntregableIndicadores para bloquear
03 / 06 · Enlaces

Lo que muestra y adónde lleva.

Textos que enseñan un dominio y llevan a otro, IPs, punycode, acortadores, alojamientos gratuitos, redirecciones escondidas y formularios dentro del correo.

  • Nunca visita las URL
  • URL desactivadas en el informe
  • Formularios que piden contraseña
EntregableEnlaces desactivados en el informe
04 / 06 · Adjuntos

El tipo real, no la extensión.

Hashes, tipo real por los primeros bytes, ejecutables, doble extensión, macros, plantillas remotas, PDF con JavaScript, HTML smuggling y comprimidos con contraseña.

  • Análisis en memoria, sin ejecutar nada
  • Comprimidos solo listados, con topes
  • Macros con detalle
EntregableHashes y veredicto por adjunto
05 / 06 · Códigos QR

El enlace escondido en una imagen.

Lee los QR de imágenes, del cuerpo y de las primeras páginas de los PDF; cada URL pasa por todas las comprobaciones de enlaces.

  • Imágenes adjuntas y del cuerpo
  • Primeras páginas de los PDF
  • Aviso aunque no se pueda leer el código
EntregableURL del QR en los indicadores
06 / 06 · Contenido

Lo que te pide el correo.

Credenciales, pagos y cambio de cuenta bancaria, urgencia, secreto, paquetería, premios, IBAN, criptomonedas y texto invisible. Lo que pesa es la combinación, no una palabra suelta.

  • Fraude del CEO y cambio de IBAN
  • Correos que son solo una imagen
  • Caracteres y texto invisibles
EntregablePuntuación de 0 a 100
Dos formas de trabajar

Dentro de tu correo.
O cuando lo necesites.

La misma revisión y el mismo informe en las dos.

Microsoft 365

Lee los buzones por API.

Retira lo malicioso a cuarentena en todos los buzones donde llegó y marca lo sospechoso.

Análisis bajo demanda

Un analista le pasa un correo.

El .eml o la notificación del usuario con el correo adjunto, y en segundos el informe.

Integraciones

Hacia tu SIEM.
Con reglas listas.

Cada análisis puede salir como evento hacia el SIEM del cliente, con reglas de detección probadas en cada uno.

Microsoft 365AtalayaVirusTotalWazuhMicrosoft SentinelSplunkElasticQRadarSyslog CEF
Preguntas frecuentes

Las cosas claras.

¿Funciona con Microsoft 365?

Sí. Lee los buzones del cliente por API, retira lo malicioso a cuarentena en todos los buzones donde llegó y marca lo sospechoso.

¿Se sube algún fichero a VirusTotal?

No. Solo se consultan hashes, dominios e IP. Las URL completas, únicamente si se activa expresamente.

¿Quién decide restaurar un correo?

Las restauraciones se piden y se aprueban en la consola del SOC, con cuatro ojos.

¿Lo veo en mi SIEM?

Sí: Wazuh, Microsoft Sentinel, Splunk, Elastic, QRadar y cualquiera que acepte syslog en CEF, con reglas de detección listas.

Siguiente paso

Trae tu caso. Te enseñamos
cómo lo trabajaríamos.

Defensops Mail, operado por el SOC con alcance por cliente.