Marcus Hutchins: del gris al arrepentimiento
La historia de Marcus Hutchins, conocido por su pasado en la zona gris de la seguridad informática. Su viaje hacia la redención y su perspectiva sobre el término 'hacker'.
1 min de lectura
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
La historia de Marcus Hutchins, conocido por su pasado en la zona gris de la seguridad informática. Su viaje hacia la redención y su perspectiva sobre el término 'hacker'.
Un miembro de la colectiva cibercriminal The Com ha sido condenado a prisión por delitos de chantaje y extorsión contra casi 120 víctimas en todo el mundo. La colectiva es conocida por dirigirse a menores de edad.
Un actor malicioso ha comprometido la infraestructura de BdThemes, un desarrollador de herramientas de diseño web para WordPress, creando cuentas de administrador falsas. Esto ha generado una alerta en la comunidad de seguridad.
El famoso detective utilizó técnicas de ingeniería social antes de que se convirtieran en tácticas comunes en el cibercrimen. Sus métodos pueden ofrecer lecciones valiosas para los hackers éticos y no éticos de hoy en día.

Una extensión maliciosa para VS Code llamada Solidity Pro ha sido detectada robando criptomonedas y credenciales. La extensión ya no está disponible en Open VSX, pero es importante tomar medidas de seguridad.
Un juez de Nuevo México ordena a Meta pagar $567 millones en un caso relacionado con la seguridad en línea de los niños. El dinero se utilizará para mitigar los daños causados por las redes sociales.

El panorama de la ciberseguridad sigue evolucionando. Los expertos destacan la importancia de estar informados sobre las últimas amenazas.
La conferencia Black Hat USA 2026 en Las Vegas ha reunido a empresas para mostrar sus productos y servicios. La seguridad cibernética es el enfoque principal.
Investigadores analizan las preocupaciones de los desarrolladores sobre la seguridad y privacidad de las herramientas de codificación de IA. La comunidad de desarrolladores está pidiendo que la seguridad y la privacidad sean la prioridad en estas herramientas.

Un gran número de paquetes npm han sido identificados como maliciosos, distribuyendo malware que afecta sistemas operativos múltiples. Estos paquetes utilizan técnicas de typo-squatting para engañar a los desarrolladores.
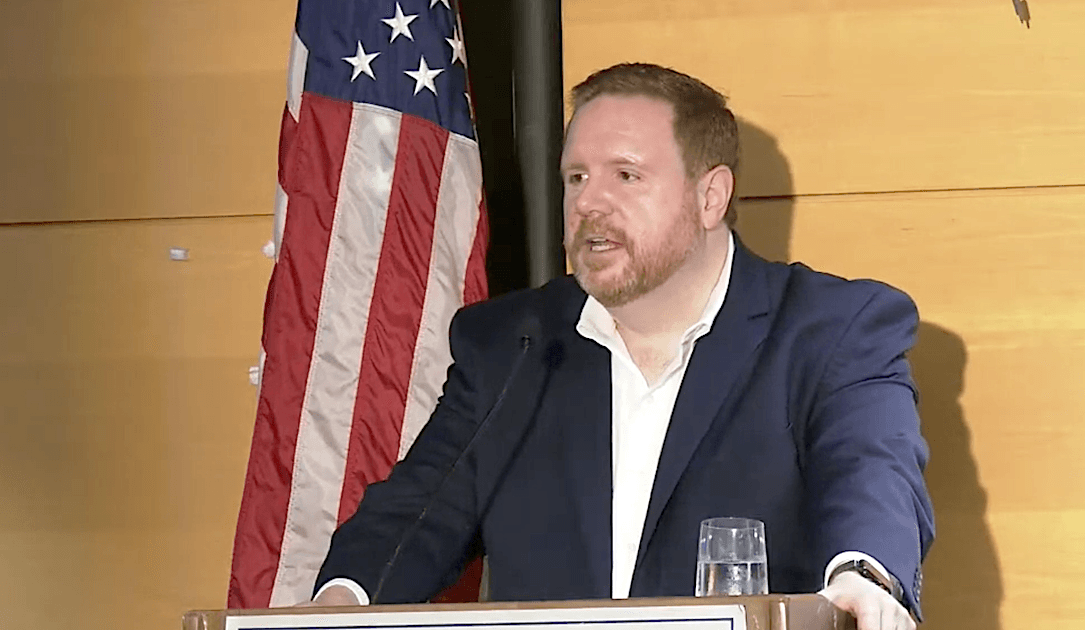
El Senado de EE.UU. ha confirmado a Adam Cassady como embajador-at-large para políticas cibernéticas. Cassady se convierte en la segunda persona en ocupar este cargo en el Departamento de Estado.
El grupo de extorsión vishing UNC6671 ha cambiado su nombre tras obtener millones de dólares. Ahora opera bajo varias marcas, incluyendo Redact, Pink, Helix y Falcon. Esto sugiere una expansión de sus operaciones.