PoeLLM convierte servidores de IA expuestos en mineros y plataformas de propagación
Black Lotus Labs atribuye a la campaña más de 3.400 servidores comprometidos; el malware obtiene su dirección de mando a partir de un poema alojado en GitHub.
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
Black Lotus Labs atribuye a la campaña más de 3.400 servidores comprometidos; el malware obtiene su dirección de mando a partir de un poema alojado en GitHub.
La campaña MALFEX combina scripts de instalación, dependencias encadenadas y descargas posteriores; tres paquetes seguían disponibles según los investigadores citados.
ThreatDown describe contenedores privilegiados, acceso remoto persistente y órdenes por Telegram; la exposición depende de que Docker acepte conexiones sin autenticación.
Según Proofpoint, la campaña pasa de una invitación aparentemente inocua a un acceso a OneDrive intermediado que puede capturar credenciales y cookies de sesión.
En una intrusión analizada por Symantec y Carbon Black, el actor desactivó protección en al menos 40 equipos y lanzó ransomware en al menos 33.
La empresa atribuye el acceso no autorizado a una vulnerabilidad en software de terceros; entre los datos comunicados figuran números de la Seguridad Social y direcciones.
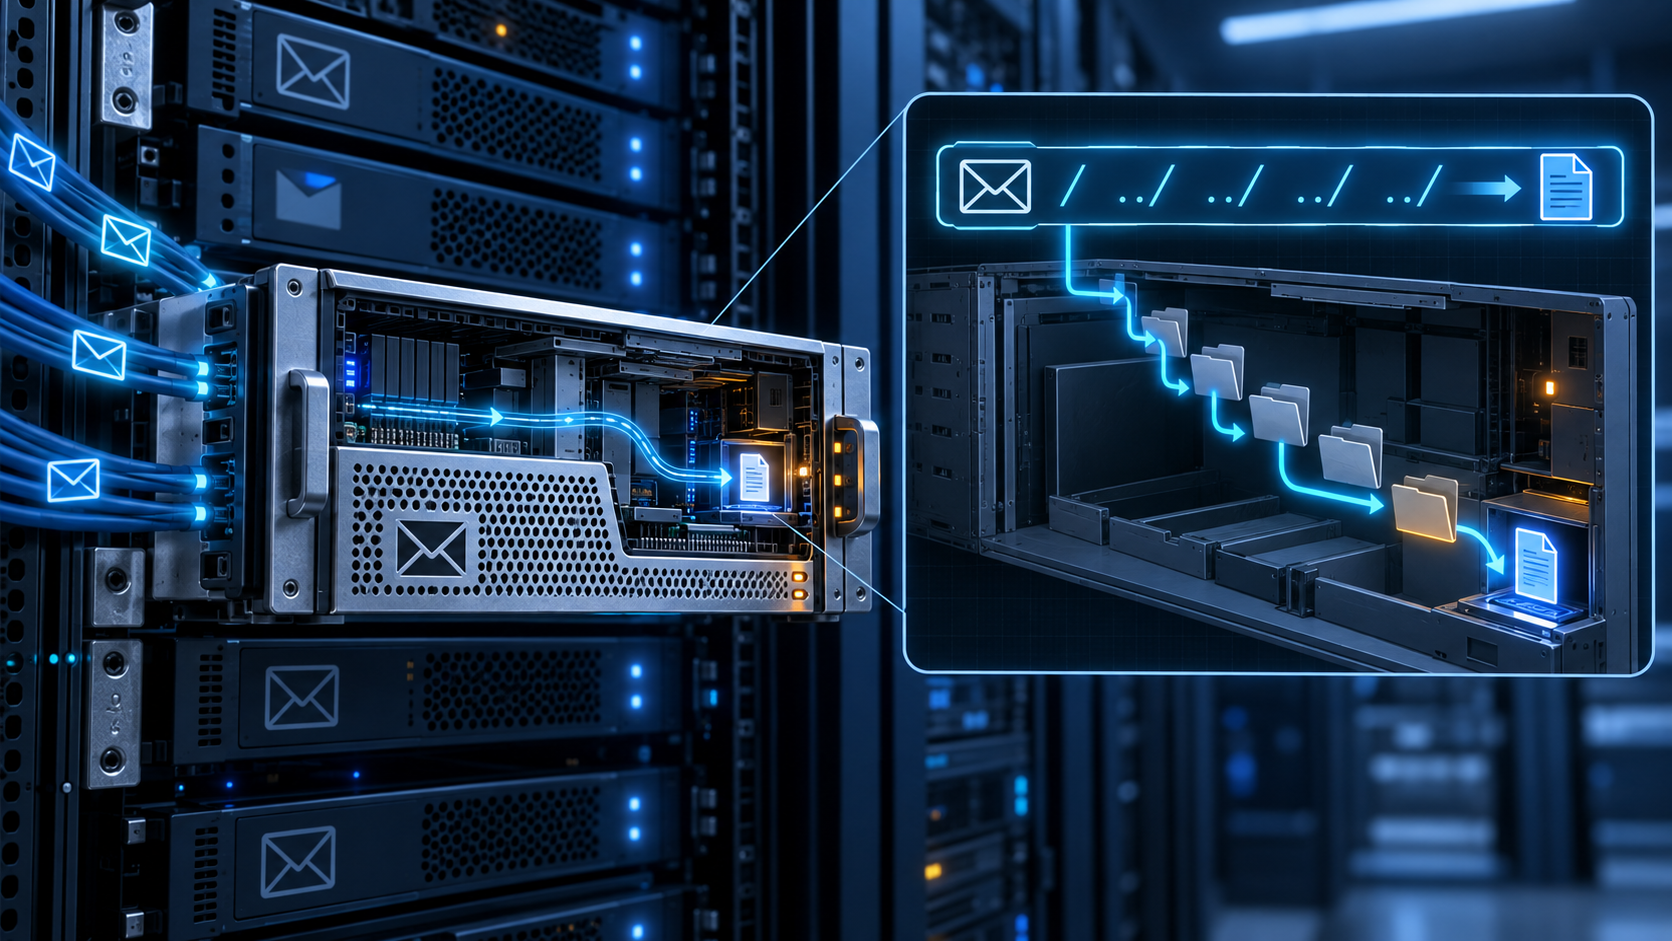
La vulnerabilidad permite escribir archivos mediante peticiones HTTP(S) manipuladas; Fortinet difundió mitigaciones e indicadores mientras prepara varias versiones corregidas.
La investigación describe más de 200.000 solicitudes a un portal educativo estadounidense y cargas de ataque contra un archivo canadiense; no acredita acceso a datos privados.
Las autoridades incautaron al menos 110 TB de datos robados; investigan cerca de 1.000 ataques atribuidos al grupo y advierten que las cifras pueden cambiar.
CISA incorporó el fallo al catálogo KEV; la campaña descrita ejecutó un colector por TFTP y extrajo configuraciones, credenciales hash y datos de red.
La prueba de concepto requiere ejecutar código como el usuario y esperar a que dicte a la aplicación; el token podría extender el control a otros dispositivos de la cuenta.
CVE-2026-89775 deja una página liberada del host accesible desde la máquina virtual; hay correcciones en el kernel y no se conocen ataques reales.