OpenAI desarticula una campaña para extraer el razonamiento protegido de sus modelos
La actividad usó interacciones manipuladas a escala y llevó a bloquear cuentas y a cerrar una vía de reproducción de trazas cifradas, según la compañía.
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
La actividad usó interacciones manipuladas a escala y llevó a bloquear cuentas y a cerrar una vía de reproducción de trazas cifradas, según la compañía.
Según BleepingComputer, el acceso indebido se prolongó entre octubre de 2025 y julio de 2026 tras explotar una vulnerabilidad en sistemas de intercambio de archivos.
CVE-2026-80521 afecta al recolector de sockets del kernel; la prueba apunta a Ubuntu 26.04 y no hay ataques confirmados según The Hacker News.
El análisis atribuido a LevelBlue vincula la actividad a CVE-2026-88771 y describe cargas posteriores para crear una cuenta privilegiada y abrir acceso remoto.
La versión 15.82 incorpora las correcciones; el fabricante afirma que no conoce código de explotación público ni ataques activos contra estas vulnerabilidades.
El fallo previo a la autenticación afecta a ramas 1.6.x y 1.7.x anteriores a sus versiones corregidas; la alerta no detalla los ataques observados.
La organización holandesa describe secuestro de sesión, ejecución remota y escalada a root; recomienda actualizar a Zammad 7 o desconectar la instancia afectada.
SlowMist y Mandiant describen acceso a dispositivos de seguridad, movimiento hacia el servidor de retiradas y una herramienta adaptada al sistema de carteras.
La investigación halló herramientas de reconocimiento, túneles y transferencias con Rclone; el historial de comandos permite reconstruir fases, pero no confirma todos los resultados.
Microsoft observó instaladores firmados de MSP360 disfrazados de invitaciones y actualizaciones; tras la ejecución, los atacantes incorporan un segundo canal de administración.
El ejemplar público contiene claves y webhook ficticios; el análisis estático describe un ciclo de votación entre proveedores, pero no acredita una campaña activa.
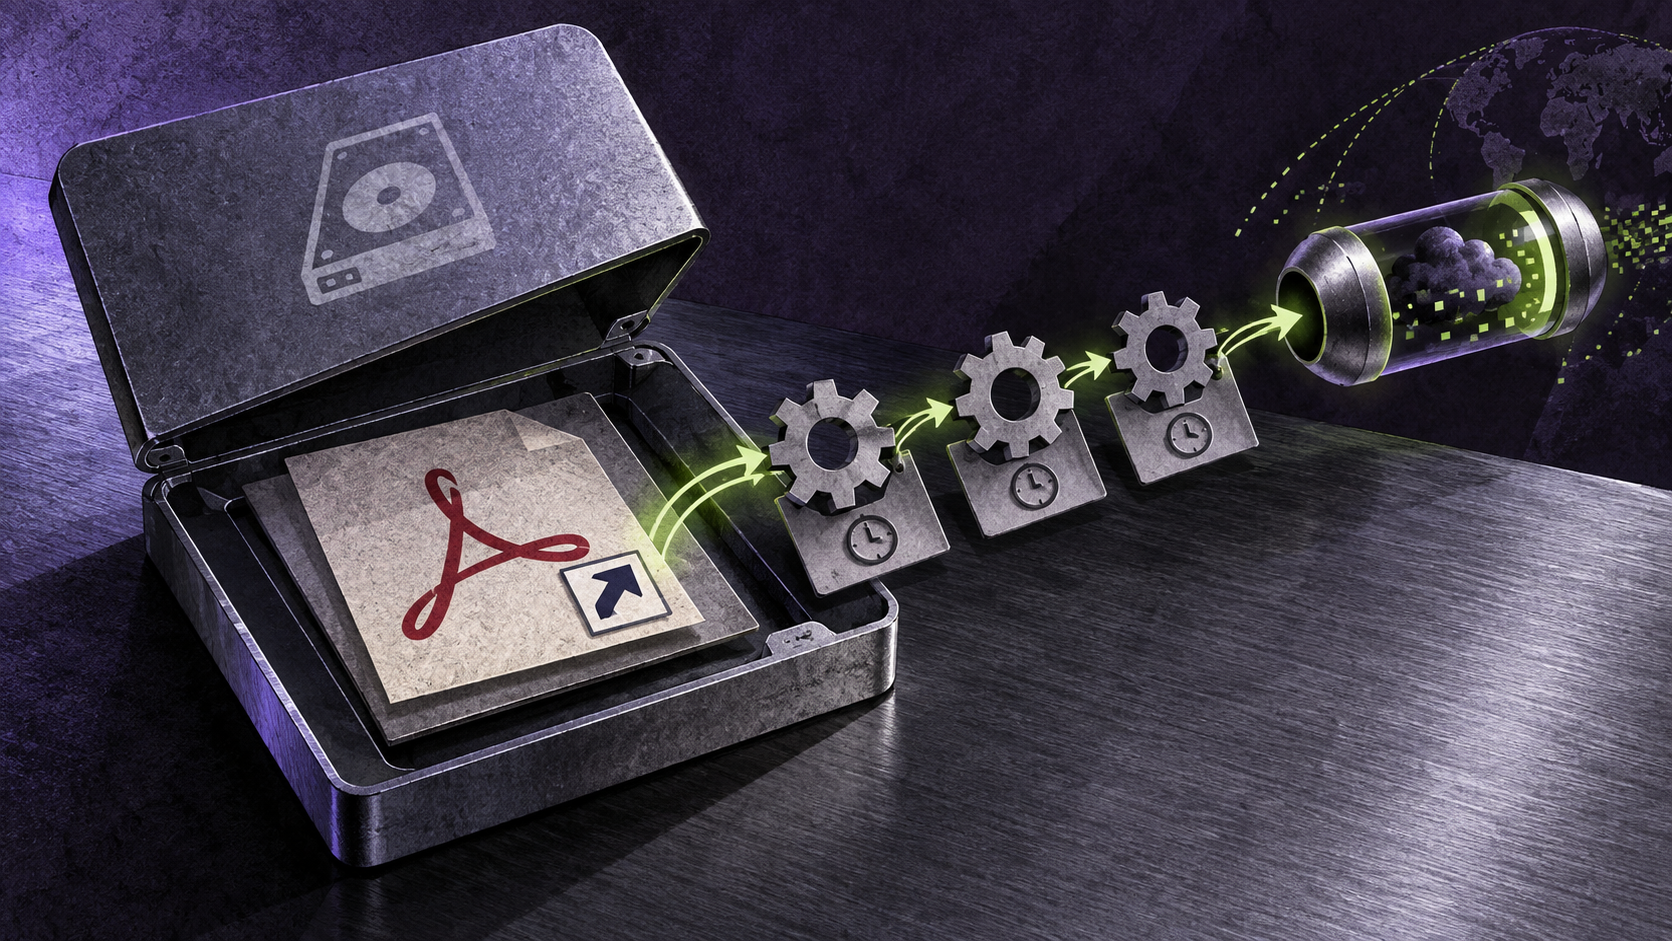
La cadena RedFlick parte de un archivo adjunto protegido y ejecuta un acceso directo disfrazado de PDF; Microsoft describe campañas contra entidades vinculadas con Ucrania.