Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Ciberataques

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Categoría: Ciberataques · Quitar filtros

Armored Likho ataca a gobiernos y sectores energéticos

Un nuevo actor amenazante, Armored Likho, ha sido identificado atacando a agencias gubernamentales y al sector energético en varios países. Estos ataques combinan campañas financieras con espionaje cibernético dirigido a organizaciones.

1 min de lectura
PhaaS ARToken expone toolkit de phishing

Una plataforma de phishing como servicio (PhaaS) llamada ARToken ha sido descubierta, ofreciendo una visión detallada de una herramienta de phishing diseñada para comprometer Microsoft 365. Esta plataforma parece estar asociada con EvilTokens, otra plataforma de phishing conocida.

1 min de lectura

Brecha de datos en Medtronic afecta a 3,8 millones

Una reciente brecha de datos en Medtronic ha expuesto información personal y médica de millones de personas. El incidente tuvo lugar en abril y fue causado por un acceso no autorizado a los sistemas de IT de la empresa.

1 min de lectura

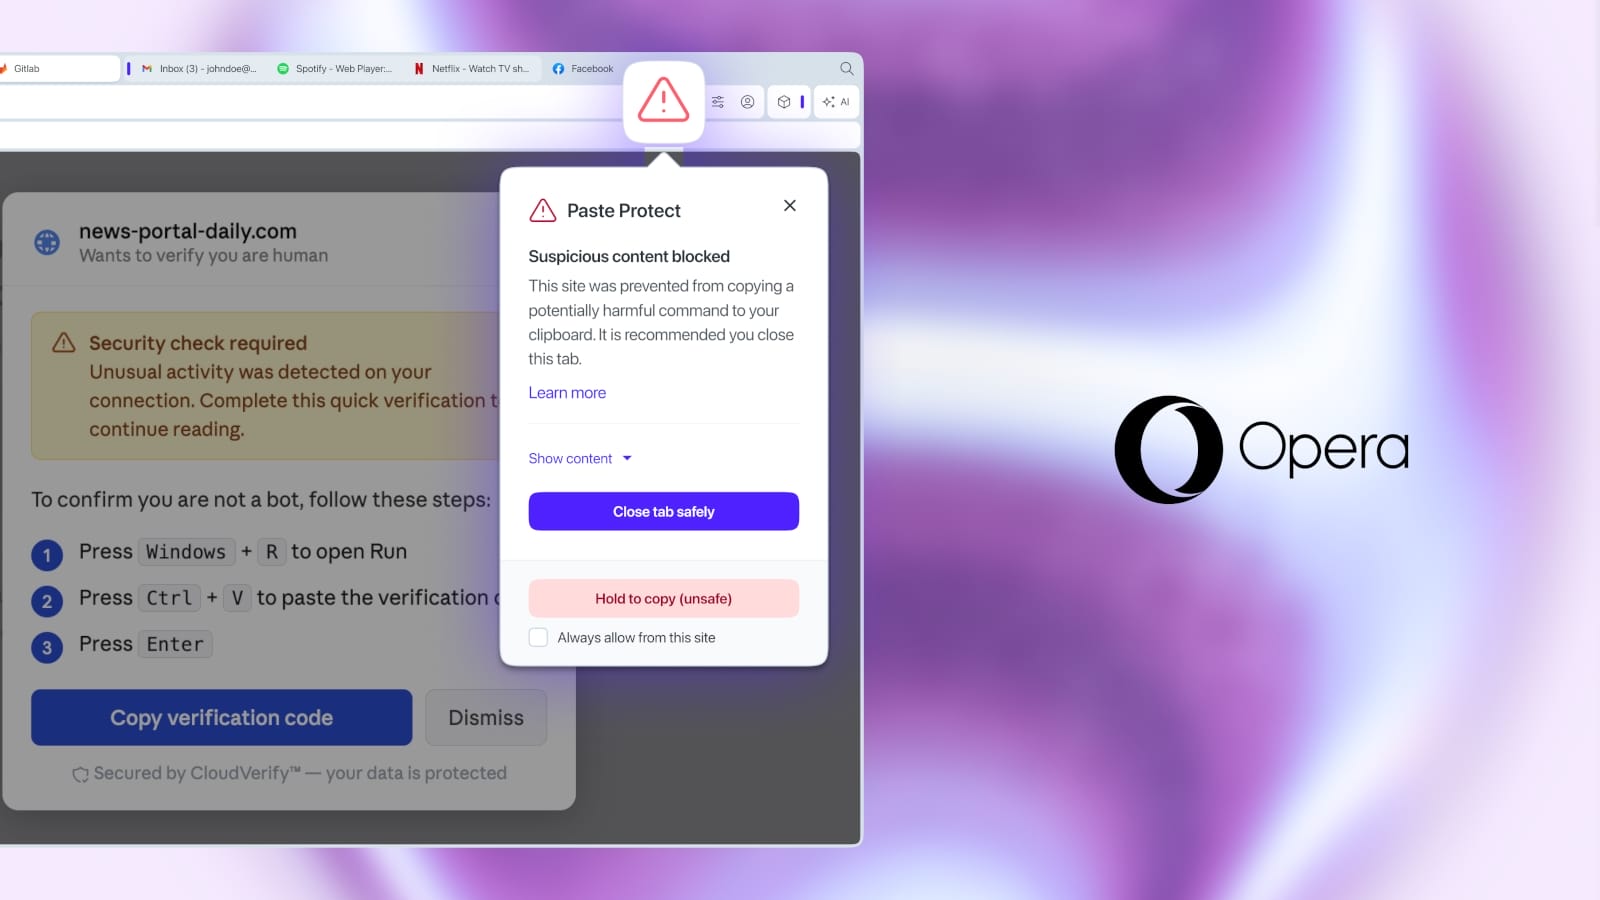
Opera lanza Paste Protect

Opera ha introducido una nueva función de seguridad llamada Paste Protect para proteger a los usuarios de ataques de ingeniería social. Esta función está diseñada para bloquear ataques ClickFix que engañan a los usuarios para que ejecuten comandos maliciosos.

1 min de lectura

Paquetes npm maliciosos

Actores maliciosos vinculados a Corea del Norte han desarrollado paquetes npm maliciosos que imitan herramientas de polyfill de Rollup para robar secretos de desarrolladores. Estos paquetes maliciosos pueden facilitar el acceso remoto y el robo de datos.

1 min de lectura

Avalon: nuevo framework de malware con capacidades de ransomware

Investigadores de seguridad han descubierto un framework de malware modular llamado Avalon, que combina varias funciones maliciosas. Avalon se distribuye a través de una cadena de phishing y puede eludir controles de seguridad tradicionales.

1 min de lectura

Ransomware generado por IA abusa de API de Chromium

Investigadores de seguridad han detectado un nuevo tipo de ransomware generado por inteligencia artificial que aprovecha la API de Chromium para atacar dispositivos en varias plataformas. Este malware puede ejecutarse completamente dentro del navegador en dispositivos Windows, Linux, macOS y Android.

1 min de lectura

Ataque de ransomware con IA

Un ataque de ransomware impulsado por inteligencia artificial ha sido reportado, lo que plantea nuevas preocupaciones sobre la seguridad de los datos. Aunque se paga el rescate, no hay garantía de recuperación de los datos.

1 min de lectura

Ataque a AdaptHealth

Un ataque cibernético ha comprometido los sistemas en la nube de AdaptHealth, exponiendo información de salud y contraseñas de facturación de seguros. Los atacantes engañaron a un contratista externo para acceder a los sistemas.

1 min de lectura

Ataque de ransomware con Agentic AI

Un ataque de ransomware ha demostrado cómo la inteligencia artificial puede combinarse con técnicas de explotación conocidas para automatizar intrusiones complejas. La seguridad de los sistemas se ve amenazada por esta nueva amenaza.

1 min de lectura

Campaña de malware utiliza ScreenConnect

Una campaña de malware utiliza sitios web de software manipulados para distribuir AsyncRAT. Los atacantes aprovechan ScreenConnect para desplegar el malware. La campaña es masiva y utiliza sitios web falsos para distribuir instaladores maliciosos.

1 min de lectura