Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Ciberataques

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Categoría: Ciberataques · Quitar filtros

Polonia desmantela banda de SIM swapping con millones en cripto robados

Las autoridades polacas han detenido a cuatro individuos vinculados a un grupo criminal organizado que operaba mediante ataques de intercambio de SIM. El grupo accedía ilegalmente a sistemas de operadoras de telecomunicaciones y comprometía cuentas de correo electrónico para redirigir líneas móviles y vaciar carteras de criptomonedas. Las pérdidas acumuladas ascienden a varios millones de euros.

3 min de lectura
CL-STA-1062: espionaje con backdoor TinyRCT en el Sudeste Asiático

Un actor de amenazas identificado como CL-STA-1062 ha llevado a cabo operaciones de ciberespionaje contra organismos gubernamentales e infraestructuras críticas en el Sudeste Asiático. Los atacantes emplearon un conjunto de herramientas híbrido cuya pieza central es un backdoor personalizado denominado TinyRCT. La campaña fue documentada por los investigadores de Unit 42 de Palo Alto Networks.

2 min de lectura

Gamaredon renueva sus técnicas de carga y ofuscación de infraestructura

El grupo de amenazas persistentes Gamaredon, vinculado al FSB ruso, ha perfeccionado sus métodos de despliegue de malware y está empleando técnicas más sofisticadas para enmascarar su infraestructura de mando y control. Esta evolución exige que los equipos de seguridad actualicen sus estrategias defensivas frente a un actor que históricamente se consideraba menos sofisticado técnicamente. La mejora operativa del grupo eleva considerablemente el nivel de dificultad para su detección y atribución.

3 min de lectura

Los atacantes de EdTech apuntan ahora a los proveedores de software educativo

El sector educativo lleva años siendo blanco frecuente de ciberataques, pero la tendencia está evolucionando: los actores maliciosos están desplazando su foco desde los centros escolares hacia las empresas tecnológicas que les suministran software y servicios. Este cambio de estrategia amplifica el impacto potencial, ya que comprometer a un proveedor puede afectar simultáneamente a decenas o cientos de instituciones educativas.

2 min de lectura

Acusaciones internas en Huntress: ¿un empleado filtró datos a ransomware?

Un exempleado de la firma de ciberseguridad Huntress ha denunciado públicamente que un trabajador interno habría proporcionado información sensible a un actor de ransomware. La acusación se extiende a la supuesta decisión de la empresa de anteponer su inminente salida a bolsa a la seguridad de sus clientes. El asunto ha desatado un debate encendido en redes sociales dentro del sector.

3 min de lectura

La app Shop de Shopify, usada para ataques de phishing por callback

Actores maliciosos están explotando la aplicación Shop, de seguimiento de pedidos de Shopify, para insertar recibos de compra fraudulentos en el historial de los usuarios. El objetivo es engañarles para que llamen a un número de soporte falso, facilitando así el robo de credenciales o la instalación de software de acceso remoto. Esta táctica, conocida como callback phishing, combina la confianza depositada en plataformas legítimas con ingeniería social avanzada.

3 min de lectura

Otro productor lácteo ruso sufre ciberataque que paraliza operaciones

Una empresa fabricante de productos lácteos ubicada en la república rusa de Bashkortostán ha visto interrumpidas sus operaciones tras sufrir un ciberataque. El incidente se suma a una tendencia creciente de ataques contra el sector agroalimentario ruso. Las causas y autores del ataque no han sido confirmados oficialmente.

2 min de lectura

Bluekit suma BitM a su arsenal de phishing como servicio

La plataforma de phishing como servicio Bluekit incorpora la técnica Browser-in-the-Middle para interceptar sesiones autenticadas y robar credenciales de forma más efectiva. En la última semana se han detectado cerca de 70 nuevos dominios activos vinculados a esta infraestructura. La rápida expansión y evolución del kit evidencia una profesionalización creciente del ecosistema de phishing criminal.

3 min de lectura

Resumen semanal: proxies en Smart TVs, fallo en curl y foros de IA criminal

La semana ha traído una mezcla inquietante de amenazas antiguas y nuevas: dispositivos Smart TV siendo reclutados como proxies silenciosos, una vulnerabilidad con dos décadas de antigüedad en la librería curl y la proliferación de foros criminales que integran inteligencia artificial para automatizar el fraude. El patrón común es la baja sofisticación técnica combinada con un alto impacto potencial, lo que demuestra que los atacantes no necesitan ser élite para causar daño real.

3 min de lectura

Runlayer capta 30 M$ para securizar herramientas de IA en empresas

La startup Runlayer ha cerrado una ronda Serie A de 30 millones de dólares para impulsar su plataforma de control de seguridad orientada a entornos empresariales con inteligencia artificial. Su propuesta se centra en actuar como capa de gobernanza y protección sobre los agentes y herramientas de IA desplegados en organizaciones. La inyección de capital refleja el creciente interés inversor en soluciones que aborden los riesgos de seguridad propios del auge de la IA en el entorno corporativo.

3 min de lectura

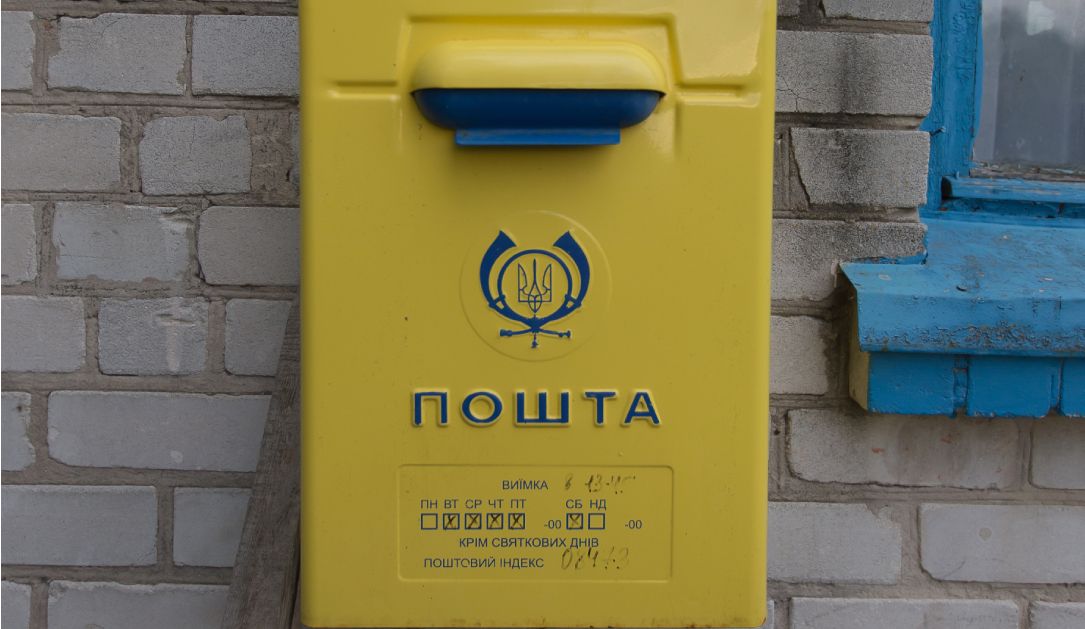
Correos de Ucrania sufre caída de servicios digitales tras ciberataque

El operador postal estatal ucraniano ha confirmado interrupciones en varias funciones de su aplicación móvil como consecuencia de un incidente de seguridad. La organización no ha identificado públicamente a los responsables del ataque. El servicio postal sigue siendo una infraestructura crítica en el contexto del conflicto armado.

2 min de lectura

Por qué el robo de cuentas sigue siendo difícil de detener

El compromiso de cuentas de usuario representa uno de los vectores de ataque más persistentes para los equipos de seguridad, precisamente porque los atacantes operan bajo credenciales legítimas que dificultan su detección. La inteligencia artificial conductual y la automatización de respuesta emergen como palancas clave para reducir el tiempo de detección. Analizamos por qué este tipo de amenaza sigue evolucionando y qué enfoques están ganando terreno.

3 min de lectura