
Vulnerabilidad en Google Dialogflow CX
Una vulnerabilidad en Google Dialogflow CX podría haber permitido a atacantes comprometer chatbots. La falla, descubierta por Varonis, afectaba a agentes con Code Block habilitado.
1 min de lectura
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
Una vulnerabilidad en Google Dialogflow CX podría haber permitido a atacantes comprometer chatbots. La falla, descubierta por Varonis, afectaba a agentes con Code Block habilitado.
Se ha descubierto una vulnerabilidad de 'Path Traversal' en Adobe ColdFusion que permite la ejecución de código arbitrario. La CVSS es de 10.0, considerada crítica.
Una vulnerabilidad en GitHub permite a atacantes no autenticados acceder a datos privados de repositorios. La falla se produce a través de la creación de un Issue en un repositorio público y luego extraer datos de repositorios privados.

Se ha descubierto una vulnerabilidad crítica en el subsistema de autenticación de BeyondTrust Remote Support y Privileged Remote Access. La explotación de esta vulnerabilidad podría permitir a un atacante saltarse los controles de acceso y obtener acceso no autorizado al dispositivo.

Se ha descubierto una vulnerabilidad crítica en las versiones de Gitea Docker hasta 1.26.2. La vulnerabilidad permite a cualquier IP impersonar a un usuario cuando se habilitan los encabezados de autenticación de proxy inverso. La CVSS es de 9.8, lo que la clasifica como crítica.

Se descubrió una vulnerabilidad en el navegador Opera GX que permitía a sitios web maliciosos instalar automáticamente complementos para robar datos de las páginas visitadas. La falla ya ha sido parcheada por Opera.

Un hacker canadiense ha sido encarcelado, se han descubierto vulnerabilidades zero-day en proyectos de código abierto y dos personas han sido sentenciadas por jackpotting en cajeros automáticos.
Se ha identificado una vulnerabilidad en el sistema de gestión hospitalaria itsourcecode, que permite la inyección de código SQL. La explotación es posible de forma remota.
Se ha descubierto una vulnerabilidad en el sistema Class y Exam Timetabling System 1.0 que permite la inyección de código SQL. La vulnerabilidad puede ser explotada de forma remota y ha sido publicada.
Se ha detectado una vulnerabilidad de seguridad en el dispositivo Tenda JD12L. La vulnerabilidad se produce en la función formSetPPTPServer y puede ser explotada de forma remota. La CVSS es de 8.8, lo que la clasifica como alta.
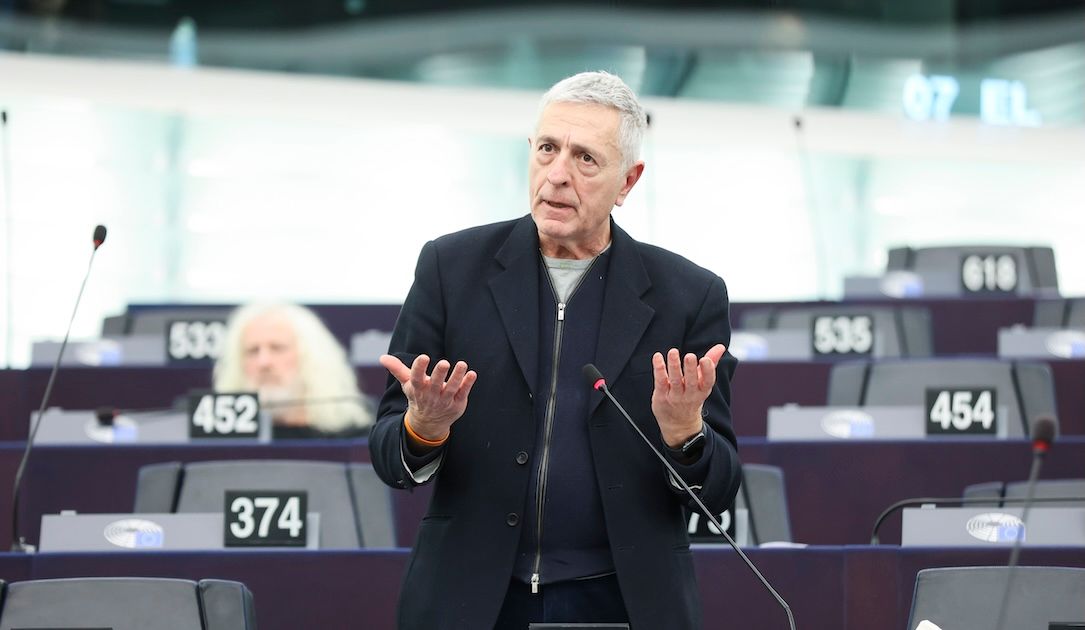
Un miembro del Parlamento Europeo ha sido víctima de spyware mientras investigaba abusos de software espía. El incidente pone de relieve la vulnerabilidad de los dispositivos móviles de los políticos y funcionarios.
Un mecanismo de confianza clave en la computación confidencial presenta vulnerabilidades. La búsqueda de una solución plantea desafíos.