Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Threat Intel En directo

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Hackers espían al ministerio de finanzas tailandés con agente AI

Un grupo de hackers ha utilizado un agente de inteligencia artificial autónomo para espiar al ministerio de finanzas de Tailandia. Los investigadores han descubierto esta campaña de ciberespionaje. La noticia ha sido confirmada por fuentes especializadas.

1 min de lectura

Campaña de phishing en Telegram

Una campaña de phishing personalizada ha sido descubierta en Telegram, afectando a un activista bielorruso exiliado y usuarios en Rusia y Kazajistán. Los atacantes intentaron hacerse con el control de las cuentas de los objetivos.

1 min de lectura

Coca-Cola sufre brecha de datos

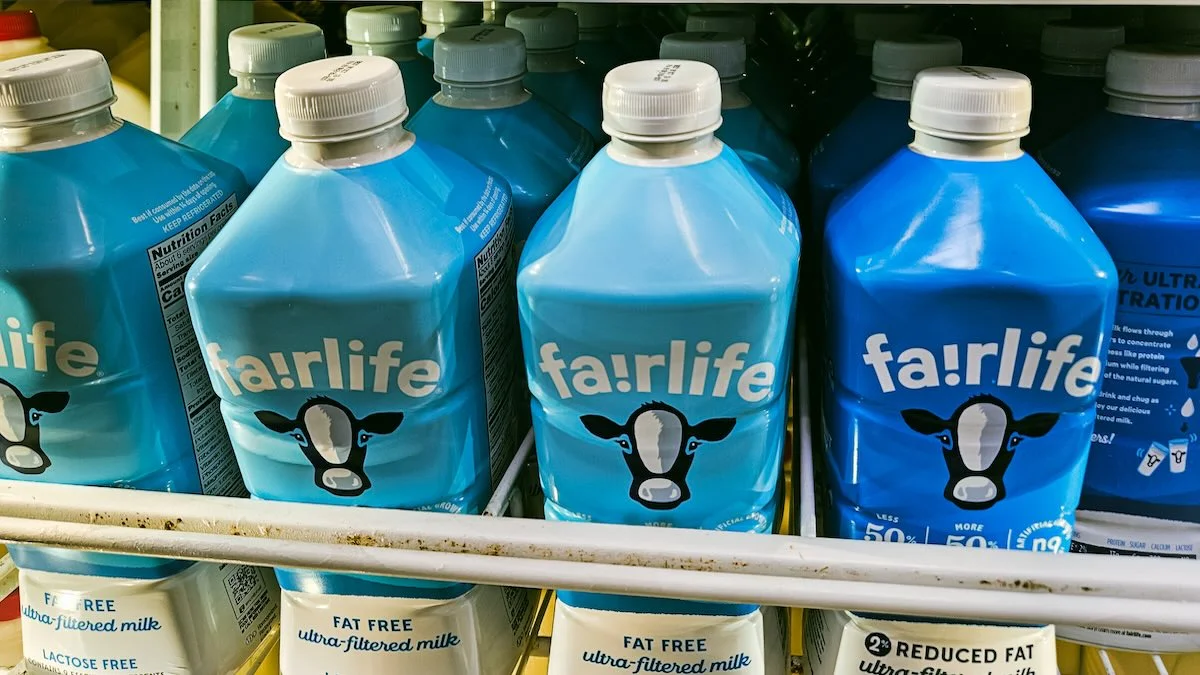
Coca-Cola ha confirmado una brecha de datos tras un ataque de ransomware a Fairlife. El grupo cibercriminal Anubis se atribuye el ataque y amenaza con filtrar datos.

1 min de lectura

Políticas de GitHub y PyPI mejoran la seguridad

Nuevas políticas en GitHub y PyPI buscan fortalecer la seguridad de la cadena de suministro. Estas medidas incluyen un período de enfriamiento para solicitudes de pull y restricciones en la carga de archivos en versiones antiguas.

1 min de lectura

Nueva explotación de Certighost

Se ha descubierto una nueva forma de explotar la vulnerabilidad Certighost en Windows Active Directory Certificate Services, lo que podría permitir a atacantes autenticados comprometer un dominio de Windows. La comunidad de seguridad informática está en alerta tras la publicación de un exploit de prueba de concepto.

1 min de lectura

Credenciales corporativas en riesgo

Un actor malicioso ha estado utilizando pasarelas de Wi-Fi públicas comprometidas para obtener credenciales de Microsoft 365 de empleados corporativos en viaje. La amenaza aprovecha la confianza en las redes públicas para robar información sensible.

1 min de lectura

Apple demandada por app de criptomonedas falsa

Tres personas demandan a Apple por una app de criptomonedas falsa en la App Store que les robó aproximadamente $1.8 millones en Bitcoin. La app en cuestión se hacía pasar por una aplicación legítima de Sparrow Wallet.

1 min de lectura

Ataques cero-día en FastJson

Hackers están explotando una vulnerabilidad en la biblioteca de Java FastJson para ejecutar código de forma remota sin necesidad de interacción del usuario. Esto ha llevado a ataques dirigidos contra empresas en Estados Unidos.

1 min de lectura

Microsoft apuesta por el AI para mejorar la seguridad

Microsoft busca soluciones para mejorar la seguridad mediante el uso de inteligencia artificial. La compañía ha presentado una propuesta que incluye el uso de más AI y acrónimos para abordar los desafíos de seguridad. Esto ha generado interés y debate en la comunidad de seguridad.

1 min de lectura

FBI desmantela LockBit

La operación conjunta de la ley internacional logra desarticular al grupo de ransomware más grande de su tiempo. El FBI explica cómo se logró la operación.

1 min de lectura

GitHub limita adopción de paquetes envenenados

GitHub ha implementado un mecanismo de enfriamiento en Dependabot para reducir la adopción de paquetes envenenados. Esto permitirá a los desarrolladores tener más control sobre la actualización de dependencias en sus proyectos.

1 min de lectura