Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Threat Intel En directo

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Ataque con plugin falso de Notepad++

Un nuevo ataque utiliza un plugin falso de Notepad++ para comprometer sistemas Windows. El grupo UAC-0099, alineado con Rusia, ha sido identificado como el responsable. La campaña busca aprovechar vulnerabilidades en los sistemas para entregar malware.

1 min de lectura
Ataques en OpenAI y Hugging Face

Un reciente ataque en OpenAI y Hugging Face ha generado preocupación sobre la seguridad de los modelos de inteligencia artificial. Sin embargo, es importante entender que estos ataques no necesariamente significan que los agentes sean maliciosos. La clave está en cómo se diseñan y se utilizan estos modelos.

1 min de lectura

Configuración predeterminada de Azure Automation

Una configuración predeterminada en Azure Automation permitía el acceso no autorizado a datos y credenciales de otros inquilinos. Microsoft ha abordado este problema de seguridad.

1 min de lectura

Hackeo a Origin Energy

Un hacker ha reclamado el robo de información de 2 millones de clientes de Origin Energy, amenazando con filtrarla. La empresa ha confirmado el incidente.

1 min de lectura

Hackers rusos explotan vulnerabilidad en Zimbra

Un grupo de hackers rusos está explotando una vulnerabilidad en los servidores de correo electrónico Zimbra para robar correos electrónicos. La vulnerabilidad ya ha sido parcheada, pero los ataques siguen ocurriendo. Los hackers combinan ataques de phishing con la explotación de la vulnerabilidad para obtener acceso a los correos electrónicos.

1 min de lectura

Condenado a 6 años por hackear cuentas de Snapchat

Un hombre de Illinois ha sido condenado a 6 años de prisión por hackear las cuentas de Snapchat de más de 750 mujeres. El objetivo era robar fotos íntimas. La condena incluye también 3 años de libertad vigilada.

1 min de lectura

ThreatsDay: Amenazas cibernéticas diversas

Se han detectado diversas amenazas cibernéticas, incluyendo spyware para Android, ataques a PLC y técnicas de inyección de comandos en imágenes para agentes de inteligencia artificial. Estas amenazas se disfrazan de herramientas útiles para engañar a los usuarios.

1 min de lectura

Hacker utiliza agente AI para explotar Ministerio de Finanzas tailandés

Un atacante ha utilizado un agente de inteligencia artificial para realizar una explotación no supervisada en el Ministerio de Finanzas de Tailandia. El agente AI, llamado Hermes, fue configurado para buscar vulnerabilidades en la red del ministerio y buscar acceso de root. La intrusión ha generado preocupación sobre la seguridad de los sistemas gubernamentales.

1 min de lectura

La visibilidad de agentes de IA no es suficiente

La seguridad de los agentes de IA está evolucionando hacia un mayor control. Sin embargo, aplicar el principio de privilegios mínimos a estos agentes resulta más complicado de lo esperado. Esto ha llevado a diversas aproximaciones para abordar el desafío.

1 min de lectura

Vehículos en California vulnerables a secuestro

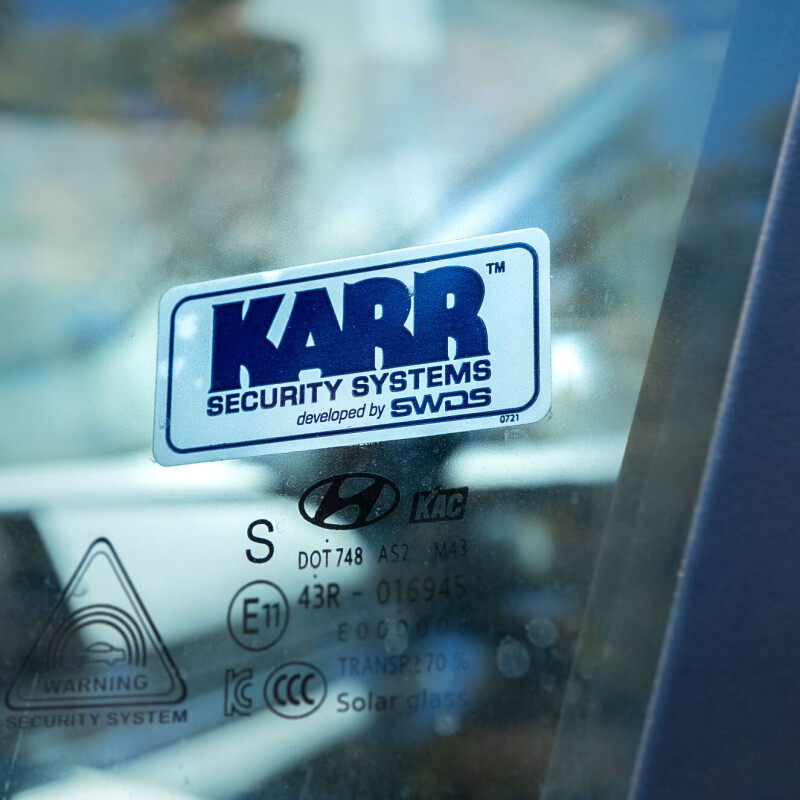
Un estudio de la Universidad de California en San Diego revela que millones de vehículos equipados con sistemas de seguridad KARR/SWDS pueden ser controlados a distancia a través de Bluetooth. Esto se debe a que todos estos sistemas utilizan la misma clave de seguridad. La vulnerabilidad afecta principalmente a vehículos comprados en California.

1 min de lectura

Investigadores reemplazan apps de macOS con versiones maliciosas

Un equipo de investigadores ha logrado reemplazar aplicaciones de macOS descargadas con versiones maliciosas, poniendo en evidencia una debilidad en la seguridad de la plataforma. A pesar de esto, Apple no parece tomar medidas inmediatas para abordar el problema.

1 min de lectura

Pérdida de $13M por brecha de datos

Una reciente brecha de datos ha causado pérdidas millonarias para Upbound Group. Los hackers obtuvieron información no sensible de clientes y otros documentos. La compañía informa que esto ha resultado en $13 millones en pérdidas contractuales fraudulentas.

1 min de lectura