Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Threat Intel En directo

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Cursor IDE vulnerable a código malicioso

Investigadores descubren que Cursor IDE puede ejecutar código malicioso en repositorios envenenados. La vulnerabilidad, reportada en diciembre, sigue sin corregirse. DefensOps ofrece cobertura genérica para detectar este tipo de ataques.

1 min de lectura

Cámaras comprometidas

Agencias rusas comprometen cámaras conectadas a internet en Europa para espiar logística militar y personal ucraniano. La inteligencia holandesa informa sobre estas actividades. DefensOps ofrece cobertura genérica para detectar este tipo de amenazas.

1 min de lectura

Ecosistema ClickFix: Nuevas Tácticas de Defensa

El ecosistema de ClickFix está en constante evolución, lo que requiere nuevas estrategias de defensa. Los ataques pueden evadir sistemas de seguridad tradicionales, dejando a los análisis de YARA como una de las mejores opciones de detección.

1 min de lectura

Finlandia emite orden de búsqueda

Finlandia busca al hacker detrás de una filtración masiva de datos de terapia psicológica. El abogado del acusado desconoce su paradero actual.

1 min de lectura

Flaws en Wi-Fi 6 GHz podrían interrumpir sistemas críticos

Se han descubierto vulnerabilidades en la tecnología Wi-Fi de 6 GHz que podrían permitir ataques que interrumpan el tráfico de red. Los sistemas de coordinación de frecuencia automatizados confían en datos del lado del cliente, lo que los hace vulnerables a suplantaciones de ubicación y otros ataques.

1 min de lectura

EE.UU. desclasifica acusación contra operadores de servicio ruso

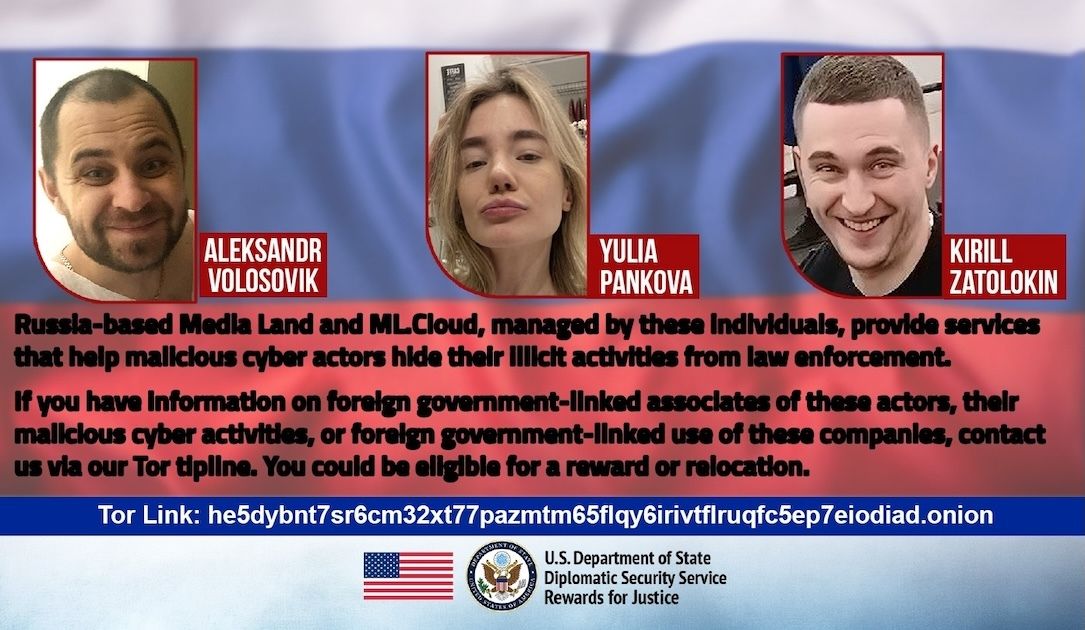
La justicia estadounidense ha desclasificado una acusación contra presuntos operadores de un servicio de alojamiento 'a prueba de balas' ruso. Se les acusa de brindar infraestructura y soporte técnico a cibercriminales a través de empresas con base en San Petersburgo.

1 min de lectura

SAP corrige vulnerabilidades críticas

SAP ha publicado parches para vulnerabilidades críticas en varios productos. Estas vulnerabilidades podrían permitir a los atacantes acceder y modificar datos, causar indisponibilidad del sistema y desincronización de solicitudes y respuestas.

1 min de lectura

Phishing kits evaden MFA en Microsoft 365

Nuevos kits de phishing están siendo utilizados para atacar cuentas de Microsoft 365, utilizando técnicas que evaden la autenticación de múltiples factores. Estos kits, como Jalisco y OmegaLord, representan una amenaza significativa para la seguridad de los usuarios de Microsoft 365.

1 min de lectura

Vulnerabilidad zero-day en ShareFile

Se ha confirmado una vulnerabilidad zero-day de alta severidad en ShareFile, lo que llevó al apagado de emergencia de los controladores de zona de almacenamiento. Progress Software ha lanzado actualizaciones de seguridad para solucionar la falla.

1 min de lectura

SAP alerta sobre fallos críticos

SAP ha publicado actualizaciones de seguridad para julio de 2026, abordando 16 vulnerabilidades en varios productos. Tres de ellas son consideradas críticas y afectan a NetWeaver, Commerce Cloud y AppRouter. Estos fallos podrían tener un impacto significativo en la seguridad de los sistemas que utilizan estas soluciones.

1 min de lectura

Windows Search sin anuncios

Microsoft prueba una versión más limpia y rápida de Windows Search, priorizando resultados relevantes sobre anuncios. Esta nueva versión busca mejorar la experiencia del usuario.

1 min de lectura

Meta patenta IA para escuchar y rastrear emociones

Meta ha presentado una solicitud de patente para un sistema de inteligencia artificial capaz de escuchar y analizar las emociones de los usuarios a lo largo del día. Este sistema puede registrar y almacenar información sobre el estado emocional de los usuarios en diferentes momentos y contextos.

1 min de lectura