Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Análisis

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Categoría: Análisis · Quitar filtros

ACR Stealer: amenaza a la seguridad empresarial

Un malware llamado ACR Stealer está afectando a las redes empresariales, robando tokens de sesión y archivos de Microsoft 365. Se propaga a través de engaños y puede ser ejecutado por usuarios con permisos de administrador.

1 min de lectura

Malware oculto en imágenes de banderas

Actores de amenazas norcoreanos están utilizando técnicas de esteganografía para ocultar malware en imágenes de banderas. Estas imágenes se distribuyen a través de ofertas de trabajo falsas y desafíos de codificación. El malware puede robar credenciales de navegadores y criptomonedas.

1 min de lectura

Fairlife detiene producción en EE. UU. tras incidente cibernético

La empresa láctea Fairlife ha suspendido su producción en Estados Unidos debido a un incidente cibernético. La compañía tiene plantas en Michigan, Nueva York y Arizona, y superó los $1.000 millones en ventas minoristas en 2022.

1 min de lectura

Beacon Security recibe 13 millones

Beacon Security ha recaudado 13 millones de dólares para su plataforma de datos de seguridad. La startup ayuda a las organizaciones a detectar y proteger sus activos a velocidad de máquina. Esto puede ser crucial para la detección de amenazas avanzadas.

1 min de lectura

Nueva amenaza: OkoBot

Un nuevo marco malicioso llamado OkoBot está siendo utilizado para desplegar múltiples payloads y robar datos sensibles, incluyendo frases semilla de monederos de criptomonedas y credenciales. Esta amenaza destaca la importancia de la seguridad en línea y la necesidad de proteger la información personal.

1 min de lectura

Malware ClickLock engaña a usuarios de macOS

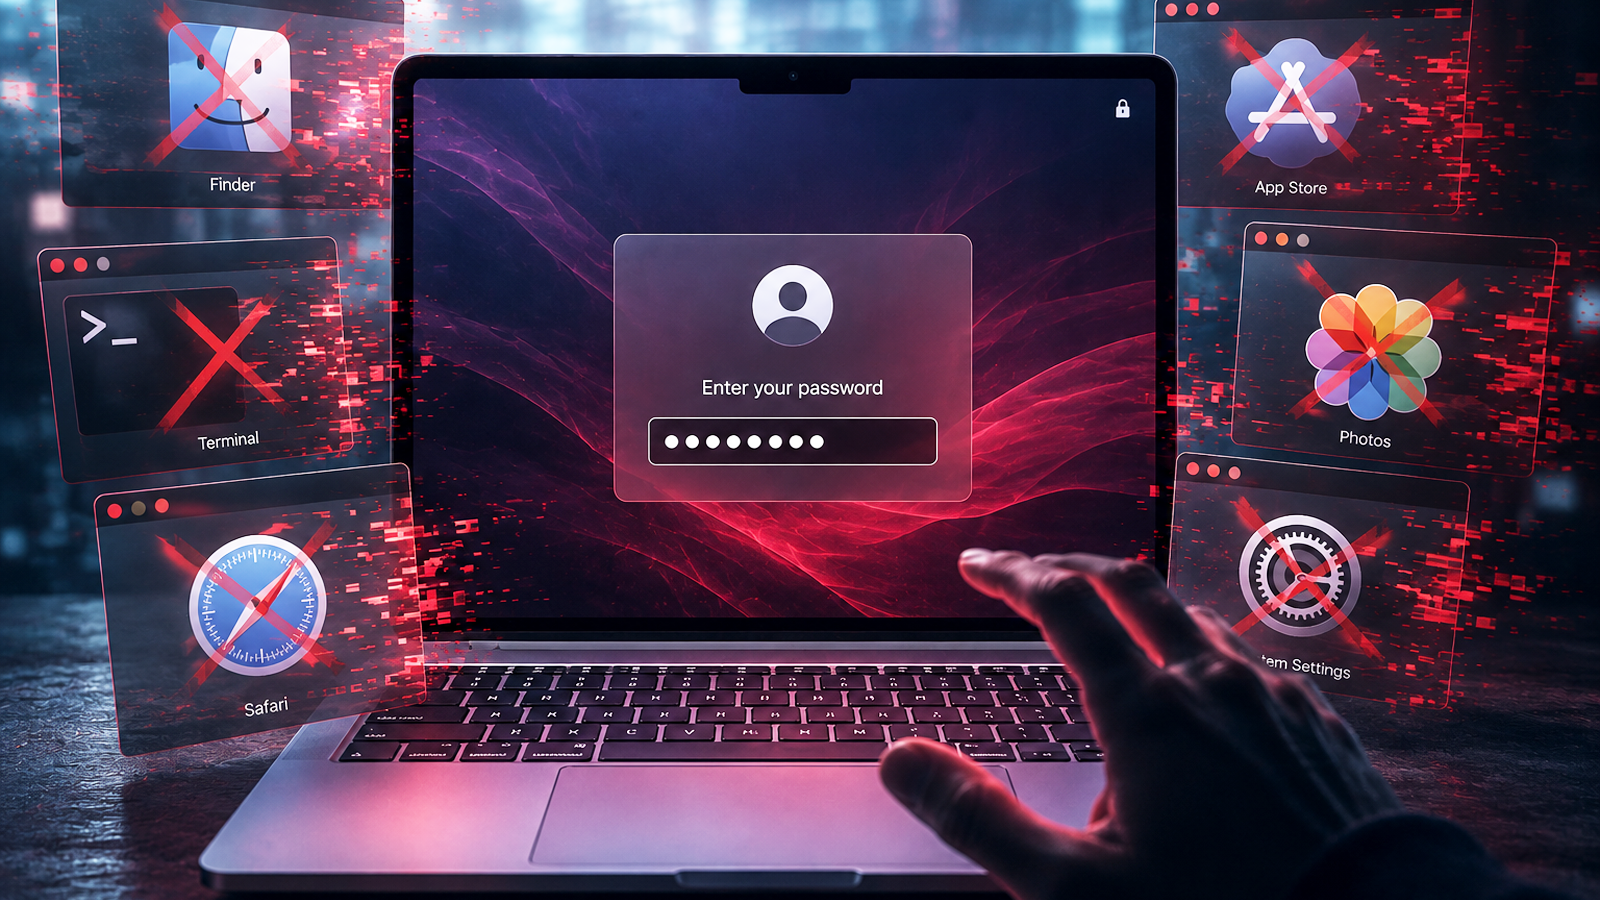
Un nuevo malware para macOS llamado ClickLock puede engañar a los usuarios para que revelen su contraseña de inicio de sesión. Esto sucede cuando el malware termina todos los procesos visibles, obligando a los usuarios a ingresar su contraseña.

1 min de lectura

Nueva amenaza: malware TELEPUZ

Un nuevo malware modular llamado TELEPUZ se ha detectado propagándose a través de sitios web infectados con ClickFix. Este malware es capaz de robar datos y ejecutar comandos en sistemas comprometidos.

1 min de lectura

Flaw en n8n permite a atacantes iniciar sesión como usuarios de otro emisor

Un problema de seguridad en la plataforma de automatización de flujos de trabajo n8n podría permitir a los atacantes iniciar sesión como usuarios de otro emisor. Esto se debe a que la plataforma no valida correctamente los tokens de inicio de sesión.

1 min de lectura

Hackers rusos comprometen apps de videoconferencia

Un grupo de hackers rusos está utilizando software trojanizado para robar credenciales y criptomonedas. Están aprovechando aplicaciones de videoconferencia como WebEx y Zoom para desplegar un nuevo malware llamado Starland RAT.

1 min de lectura

Fin de soporte para Windows 11 24H2 Home y Pro

Microsoft anuncia el fin de soporte para Windows 11 24H2 Home y Pro en 90 días. Los sistemas dejarán de recibir actualizaciones de seguridad y funcionalidades.

1 min de lectura

Miembros de Scattered Spider condenados por hackear TfL

Dos miembros destacados de la colectiva cibercriminal Scattered Spider han sido condenados a prisión por el hackeo de Transport for London. La sentencia refleja la seriedad con la que se toman las amenazas cibernéticas.

1 min de lectura

La paradoja del cazador

La seguridad informática se enfrenta a un desafío: la cantidad de datos de seguridad es abrumadora. ¿Es hora de confiar en la automatización para la caza de amenazas?

1 min de lectura