DefensOps: Protección para Defensores Cibernéticos Europeos
DefensOps ofrece protección a defensores cibernéticos europeos. La seguridad cibernética es fundamental en la era digital.
1 min de lectura
Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.
DefensOps ofrece protección a defensores cibernéticos europeos. La seguridad cibernética es fundamental en la era digital.
La policía holandesa ha desmantelado una estafa global de criptomonedas, arrestando al presunto cerebro detrás de la operación. La estafa, que operaba como un negocio legítimo, empleaba a más de 700 personas en dos docenas de centros de llamadas en varios países.
Se ha descubierto una nueva amenaza cibernética llamada LegacyHive, pero los expertos consideran que su impacto es limitado. LegacyHive se utiliza como herramienta de post-compromiso, útil solo para aquellos que tienen los conocimientos necesarios para aprovecharla.
Finlandia busca al hacker detrás de una filtración masiva de datos de terapia psicológica. El abogado del acusado desconoce su paradero actual.
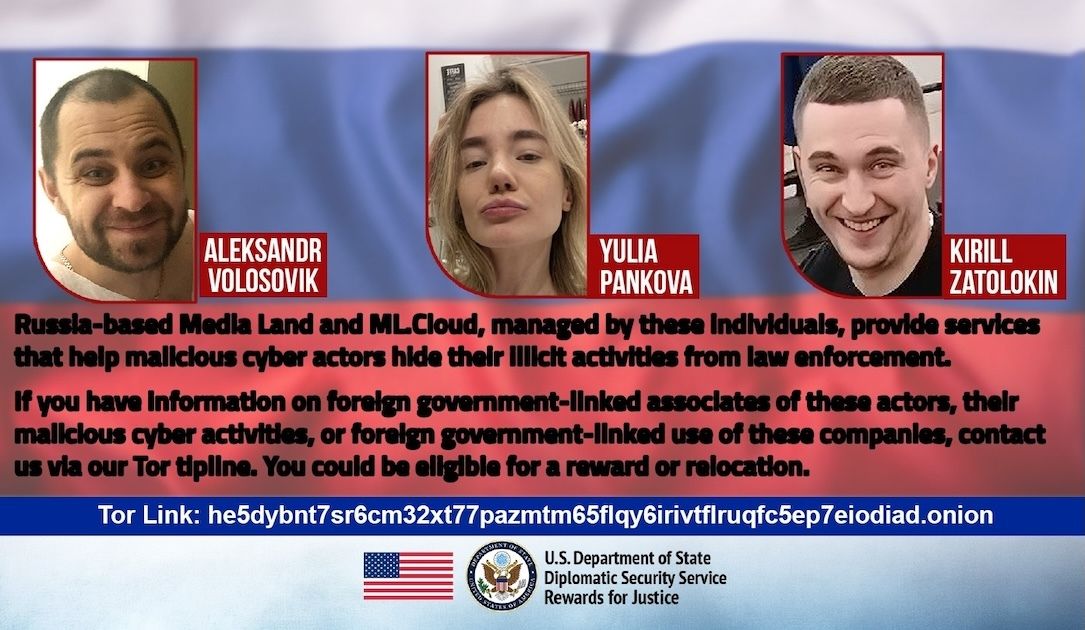
La justicia estadounidense ha desclasificado una acusación contra presuntos operadores de un servicio de alojamiento 'a prueba de balas' ruso. Se les acusa de brindar infraestructura y soporte técnico a cibercriminales a través de empresas con base en San Petersburgo.
Microsoft prueba una versión más limpia y rápida de Windows Search, priorizando resultados relevantes sobre anuncios. Esta nueva versión busca mejorar la experiencia del usuario.

La extensión ModHeader ha sido retirada de las tiendas de Chrome y Edge después de que se descubriera un colector de historial de navegación oculto. La extensión tenía alrededor de 1,6 millones de instalaciones. Aunque el colector estaba inactivo, su presencia ha generado preocupación sobre la privacidad de los usuarios.

Un nuevo malware para macOS llamado CrashStealer puede robar datos sensibles. Se utiliza un dropper notarizado para pasar las comprobaciones de Gatekeeper. Los investigadores de seguridad han detectado esta amenaza.
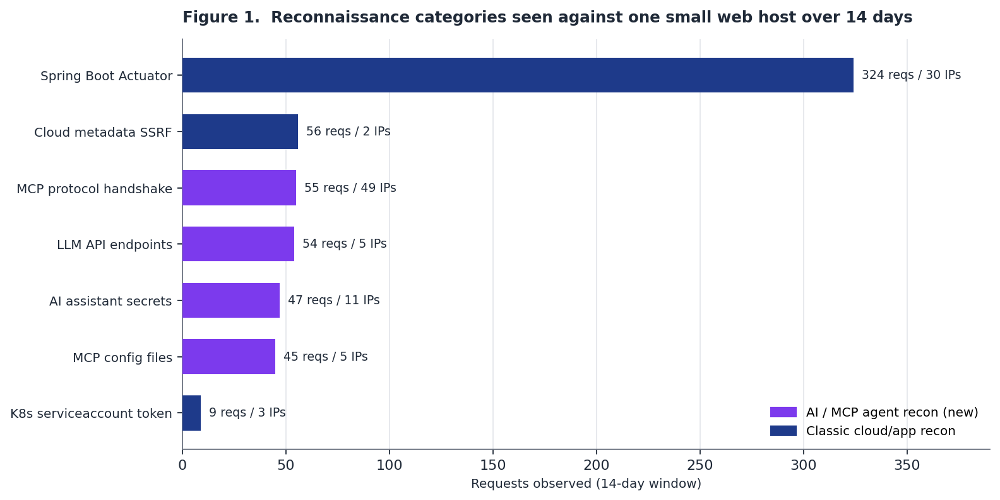
Se han detectado escaneos de servidores MCP y credenciales de asistentes de IA. Es importante proteger estos activos para evitar accesos no autorizados.
Un incidente de fuga de datos en CISA ha revelado debilidades en la respuesta inicial. Expertos destacan la importancia de aprender de estos errores para mejorar la seguridad.

El SANS Internet Storm Center ha publicado su Stormcast para el lunes 13 de julio de 2026, ofreciendo un resumen de las últimas amenazas y tendencias en ciberseguridad. En este contexto, es fundamental mantenerse informado sobre las últimas amenazas para proteger los activos digitales.
La empresa Progress ha solicitado a sus clientes que apaguen manualmente sus servidores ShareFile debido a preocupaciones de seguridad. La medida se toma mientras se investiga una amenaza creíble. La seguridad de los datos es un tema prioritario en este caso.