Threat Intel — Inteligencia de ciberseguridad DefensOps SIEM

Threat Intel En directo

Vulnerabilidades, ransomware y campañas activas analizadas por el equipo de DefensOps, con la cobertura de detección de nuestro SIEM.

Londres despliega reconocimiento facial en tiempo real en el West End

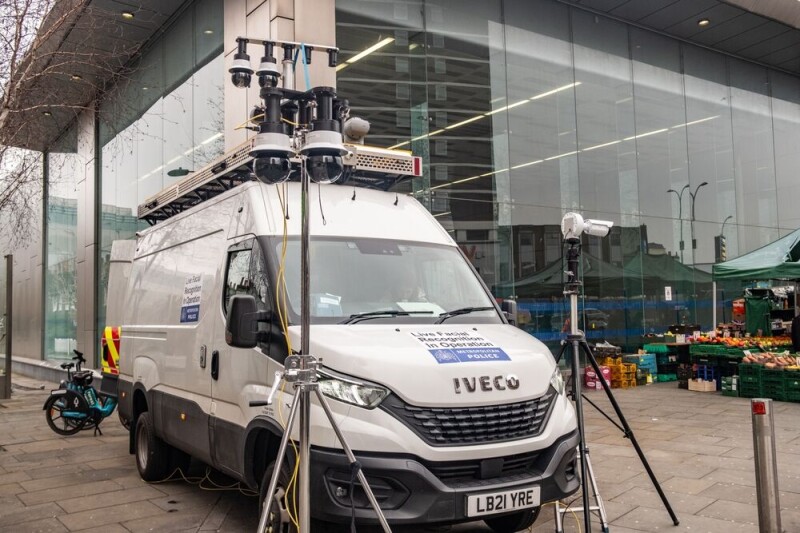
La Policía Metropolitana de Londres ha extendido el uso de sistemas de reconocimiento facial en directo al corazón comercial y turístico de la ciudad, el West End. La medida reaviva el debate sobre la vigilancia biométrica masiva en espacios públicos y su compatibilidad con los principios democráticos del modelo de policía por consentimiento ciudadano. Organizaciones de defensa de los derechos civiles califican esta expansión como un cambio estructural en la relación entre el Estado y los ciudadanos.

3 min de lectura
Microsoft desmantela 200+ servidores C2 de StealC y Amadey con IA

Microsoft ha utilizado inteligencia artificial para vincular dos operaciones de malware distintas —StealC y Amadey— en el marco de una demanda civil por extorsión organizada. La investigación derivó en el cierre de más de 200 servidores de mando y control. La acción legal combina análisis técnico avanzado con herramientas jurídicas para golpear la infraestructura criminal.

3 min de lectura

Actores estatales comprometieron infraestructuras críticas australianas

Servicios de inteligencia australianos han confirmado que grupos vinculados a estados nación lograron acceso persistente a infraestructuras críticas del país con el objetivo de poder interrumpirlas en el momento más conveniente para sus intereses. El caso revela no solo la sofisticación de estas intrusiones, sino también la necesidad de coordinación internacional para neutralizarlas: en al menos una ocasión, los espías australianos contactaron a homólogos extranjeros para advertir que una operación adversaria había sido descubierta y desactivada.

3 min de lectura

Un alumno descubre una red escolar británica completamente expuesta

Un estudiante de un colegio del Reino Unido localizó graves fallos de seguridad en la infraestructura de red del centro, incluida una contraseña de administrador almacenada en texto claro dentro del propio directorio activo. El incidente pone de relieve las carencias de higiene básica en entornos educativos, donde los recursos de ciberseguridad suelen ser escasos. La exposición habría permitido a cualquier persona con acceso a la red interna tomar el control completo de los sistemas.

3 min de lectura

macOS permite desactivar herramientas de seguridad sin privilegios de admin

Un fallo de diseño en macOS permite que un atacante —o el propio usuario— deshabilite soluciones de seguridad y extensiones del navegador integradas sin necesidad de credenciales de administrador ni de explotar el kernel. El problema afecta tanto a herramientas de terceros como a controles nativos del sistema. La situación pone en evidencia una brecha en el modelo de confianza que Apple aplica a su plataforma de escritorio.

3 min de lectura

Paquetes maliciosos en ClawHub comprometen la cadena de suministro de IA

OpenClaw ha tenido que retirar cinco skills de su marketplace ClawHub tras descubrirse que contenían infostealers y otras amenazas capaces de eludir los controles de seguridad de la plataforma. El incidente vuelve a poner el foco en los riesgos de la cadena de suministro en ecosistemas de IA. Las organizaciones que consumen componentes de terceros para sus flujos de trabajo de inteligencia artificial deben extremar la diligencia en la verificación de paquetes.

3 min de lectura

¿Deben los CISOs tener un código ético profesional?

El experto en ciberseguridad Robert Hansen plantea un debate de fondo sobre la integridad profesional de los CISOs: prácticas como conflictos de interés, acuerdos opacos con proveedores o la adquisición de software que nunca se implementa podrían comprometer tanto la seguridad corporativa como la nacional. La propuesta es crear un código ético formal que regule la conducta de quienes lideran la seguridad de las organizaciones.

3 min de lectura

Mundial FIFA 2026: diana creciente para el cibercrimen

La celebración del Mundial de Fútbol 2026 en Estados Unidos, Canadá y México está atrayendo una oleada de actividad maliciosa que abarca desde fraude y phishing hasta ataques contra infraestructuras críticas. Los grandes eventos deportivos de escala global históricamente concentran la atención de múltiples actores de amenaza, tanto con motivación económica como geopolítica. La ventana temporal hasta el torneo abre una fase de preparación intensa tanto para atacantes como para defensores.

3 min de lectura

Cisco SD-WAN: atacantes explotaron el fallo dos meses antes del parche

Un fallo en dispositivos Cisco SD-WAN fue aprovechado activamente por atacantes con al menos dos meses de antelación a su divulgación pública. Los investigadores apuntan a que los adversarios emplearon técnicas de emparejamiento no autorizado para acceder a los equipos con privilegios de administrador y root. El incidente pone de relieve el riesgo de la brecha temporal entre explotación y parcheo.

3 min de lectura

Bajaj Auto sufre un incidente de ransomware en sus sistemas

El gigante indio del automóvil Bajaj Auto ha confirmado que sus sistemas fueron comprometidos por un ataque de ransomware. La compañía detectó el incidente un martes por la mañana y activó medidas de contención para limitar el alcance del daño. El hecho fue comunicado mediante un aviso regulatorio oficial.

2 min de lectura

Caída del sistema GSM-R paraliza el ferrocarril alemán

Deutsche Bahn sufrió una interrupción generalizada de su servicio ferroviario provocada por un fallo en la red de comunicaciones inalámbricas GSM-R, basada en tecnología 2G. El incidente puso de manifiesto la dependencia crítica de infraestructuras de transporte en sistemas de comunicaciones heredados. El servicio fue finalmente restablecido tras la resolución del problema técnico.

3 min de lectura

Microsoft y Europol desmantelan tres redes de cibercrimen como servicio

Una operación conjunta entre Microsoft y agencias de seguridad europeas ha golpeado simultáneamente la infraestructura de tres servicios de malware ampliamente utilizados por grupos ciberdelictivos. La acción ha resultado en la neutralización de más de 300 servidores vinculados a estas plataformas. El operativo se plantea como un nuevo enfoque dirigido a desarticular la cadena de suministro completa del cibercrimen.

3 min de lectura