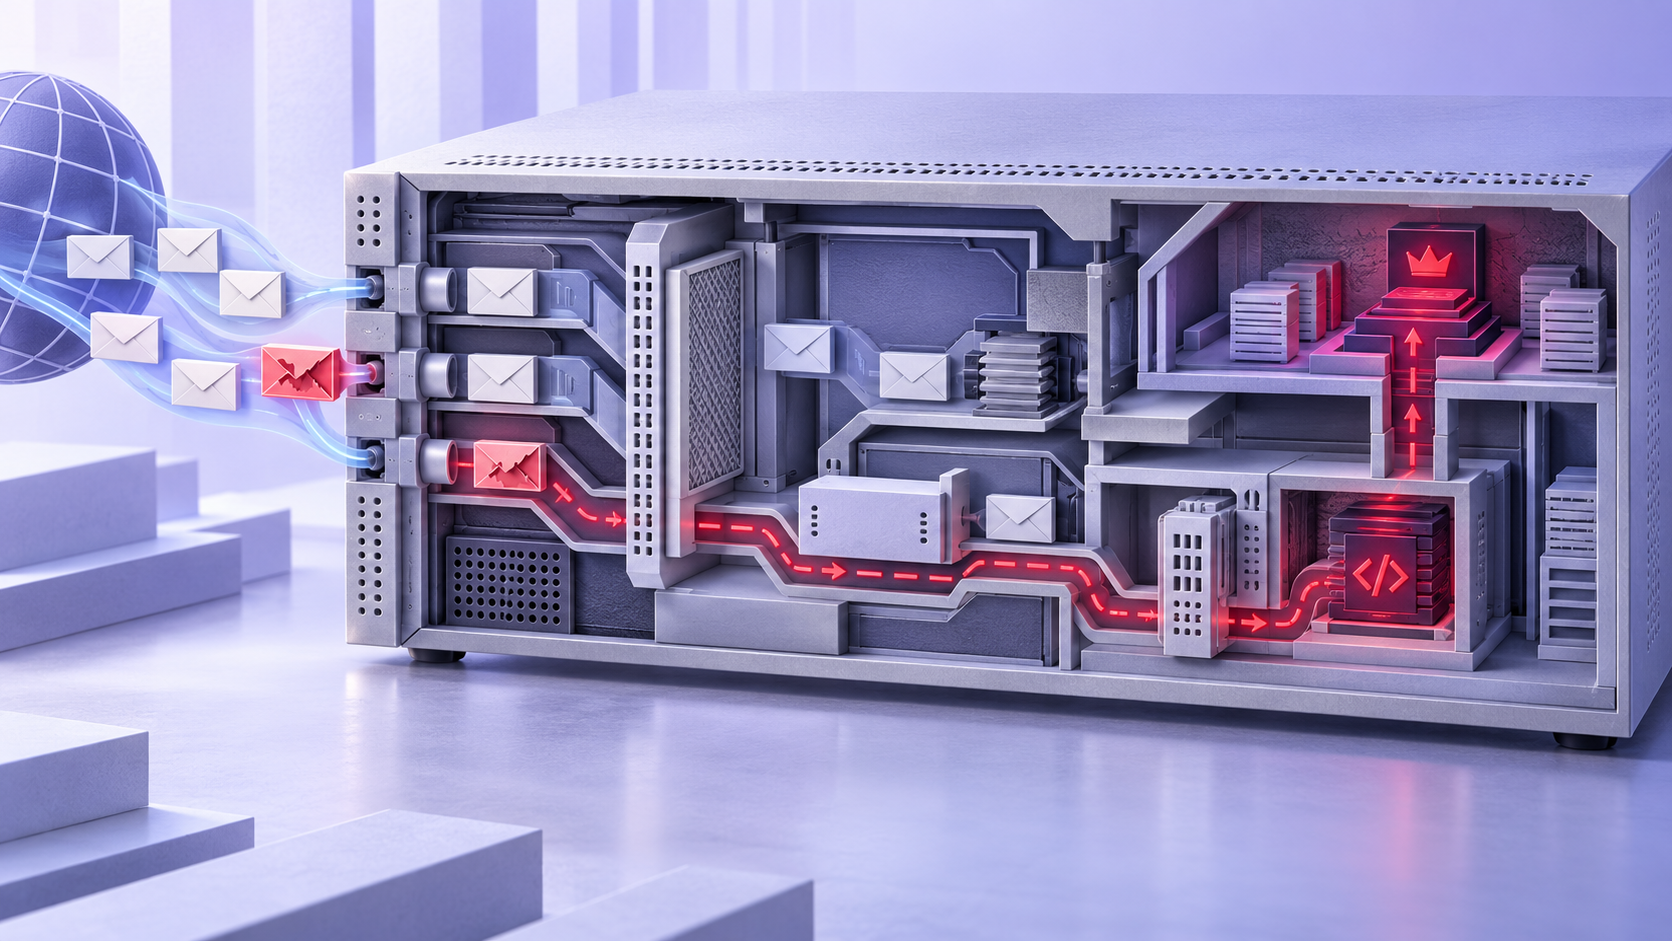
FortiMail: explotación activa de CVE-2026-104286 en la interfaz de gestión
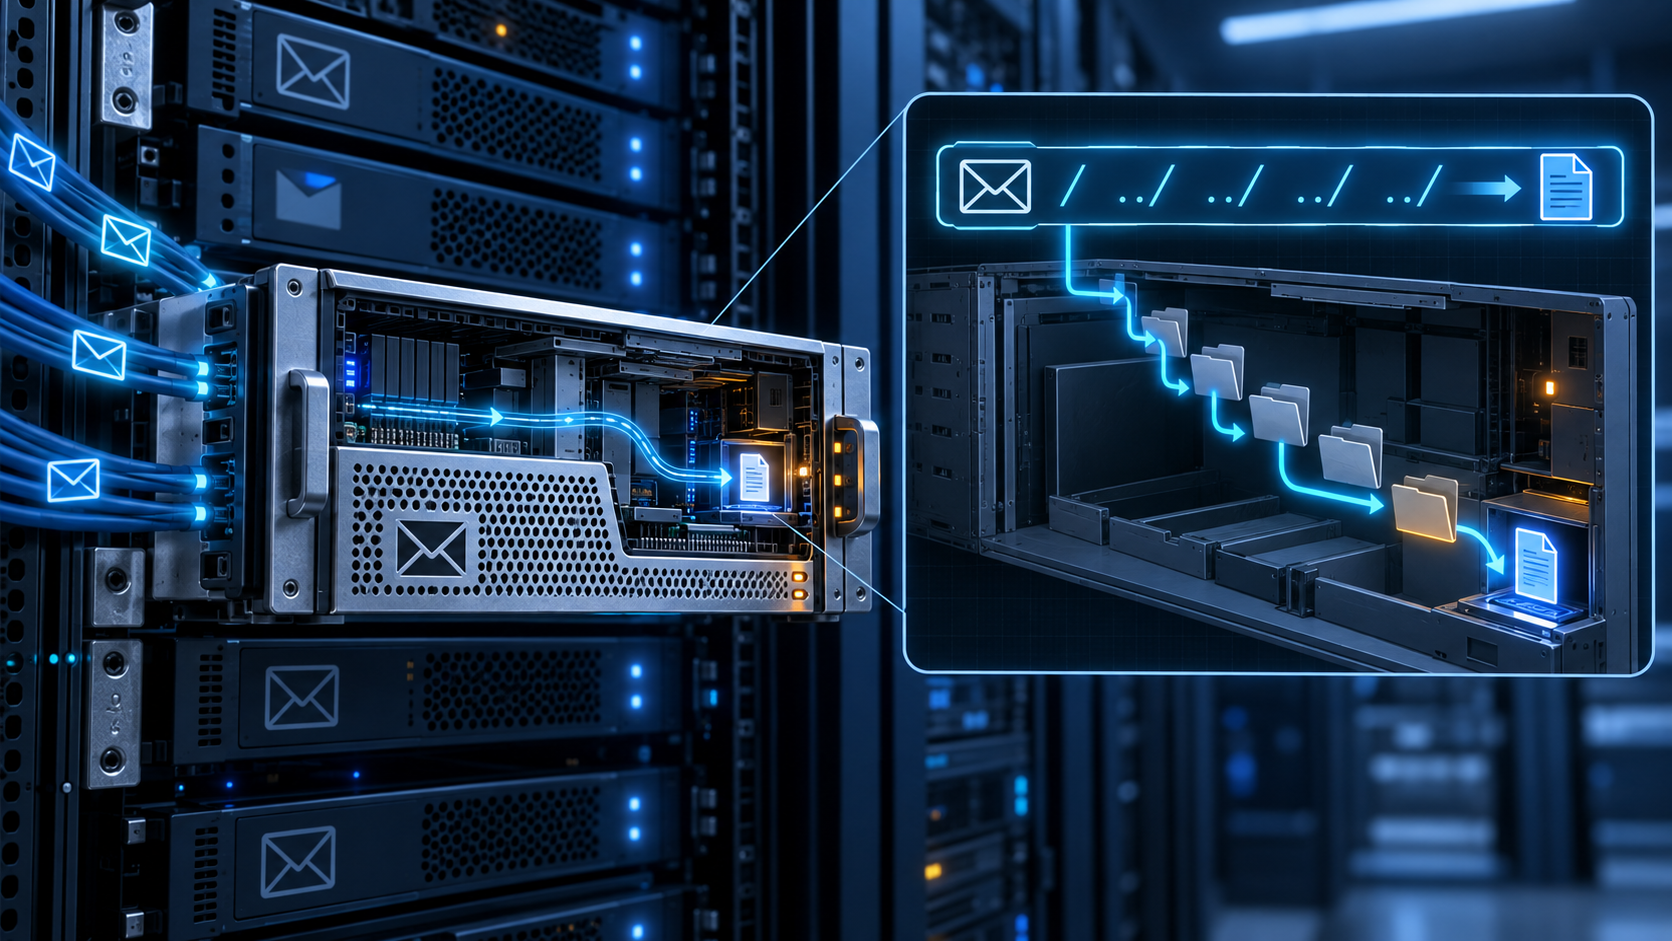
La vulnerabilidad permite escribir archivos mediante peticiones HTTP(S) manipuladas; Fortinet difundió mitigaciones e indicadores mientras prepara varias versiones corregidas.
3 min de lectura